


Die besten SIEM-Systeme zur Bedrohungserkennung: Die 5 besten Optionen im Jahr 2026
- 10 minutes to read
Inhaltsverzeichnis
Was ist SIEM?
Ein SIEM-System (Security Information and Event Management) ist für die Bedrohungserkennung unerlässlich, da es große Mengen an Sicherheitsdaten aus der gesamten IT-Umgebung (Netzwerke, Endgeräte, Clouds, Anwendungen) erfasst, analysiert und korreliert. SIEM-Lösungen können verdächtige Aktivitäten, Insider-Bedrohungen und komplexe Angriffe identifizieren, die von einzelnen Tools übersehen werden. Sie nutzen KI/ML und Bedrohungsdaten, um Anomalien zu erkennen, Warnmeldungen zu priorisieren und eine schnelle Reaktion zu ermöglichen.
Wie SIEM die Bedrohungserkennung verbessert:
- Zentralisierte Daten: Sammelt Protokolle und Ereignisse von Firewalls, Servern, Endpunkten, Cloud-Diensten usw. an einem zentralen Ort.
- Korrelation: Verknüpft scheinbar unzusammenhängende Ereignisse, um Muster bösartigen Verhaltens aufzudecken (z. B. laterale Bewegung, Privilegienausweitung).
- Erweiterte Analytik: Nutzt KI, maschinelles Lernen (ML) und Verhaltensanalysen, um Abweichungen von der normalen Aktivität zu erkennen und ausgeklügelte Bedrohungen wie Zero-Day-Exploits oder APTs aufzuspüren.
- Anreicherung von Bedrohungsdaten: Die Daten werden mit externen Bedrohungsdaten und Kontextinformationen (Benutzerinformationen, Kritikalität von Assets) angereichert, um eine bessere Erkennung und Risikobewertung zu ermöglichen.
- Echtzeitüberwachung: Liefert sofortige Warnmeldungen, um umgehend Maßnahmen ergreifen zu können und so die Auswirkungen von Sicherheitsverletzungen zu minimieren.
- Automatisierte Reaktion: Kann automatisierte Playbooks auslösen, um Bedrohungen einzudämmen (z. B. IPs blockieren, Geräte isolieren).
Dies ist Teil einer Artikelserie über SIEM-Tools
Wie SIEM Bedrohungserkennung verbessert
Zentralisierte Daten
Die zentrale Datenerfassung ist grundlegend für die Fähigkeit von SIEM, Bedrohungen effektiv zu erkennen. Durch das Sammeln von Protokollen und Sicherheitsereignissen aus verschiedenen Quellen wie Firewalls, Intrusion-Detection-Systemen, Cloud-Plattformen und Endgeräten erstellt SIEM ein konsolidiertes Informationsrepository. Diese einheitliche Sicht ermöglicht es Sicherheitsanalysten, Zusammenhänge und Muster in der gesamten Infrastruktur des Unternehmens zu erkennen und so die durch isolierte Systeme entstandenen blinden Flecken zu beseitigen.
Durch die zentrale Speicherung aller relevanten Daten werden systemübergreifende Analysen und die Untersuchung von Vorfällen effizienter. Die Korrelation von Aktivitäten verschiedener Geräte und Standorte ermöglicht die Identifizierung komplexer Angriffsketten, die sich über Netzwerkgrenzen erstrecken können. Diese Datenkonsolidierung unterstützt zudem die Einhaltung gesetzlicher Bestimmungen und vereinfacht die Erstellung von Berichten für behördliche Auflagen.
Korrelation
Korrelation ist der Prozess, durch den SIEM-Systeme unterschiedliche Sicherheitsereignisse analysieren, um potenzielle Bedrohungen zu identifizieren, die durch einzelne Ereignisse allein möglicherweise nicht erkennbar wären. Mithilfe von Korrelationsregeln können SIEM-Plattformen Ereignisse aus verschiedenen Quellen verknüpfen (z. B. eine ungewöhnliche Anmeldung an einem System, gefolgt von einem ungewöhnlichen Dateizugriff an einem anderen), um potenzielle Sicherheitsvorfälle zu kennzeichnen.
Diese Korrelationsregeln verbessern das Signal-Rausch-Verhältnis, indem sie Fehlalarme reduzieren und tatsächlich verdächtige Verhaltensweisen aufdecken. Eine effektive Korrelation ermöglicht die Erkennung komplexer Taktiken wie mehrstufiger Angriffe oder lateraler Bewegungen, die bei einer isolierten Analyse von Ereignissen unentdeckt blieben. SIEM-Administratoren können die Korrelationsregeln an die jeweilige Bedrohungslandschaft anpassen.
Advanced Analytics
SIEM-Systeme nutzen Analysen, darunter maschinelles Lernen und statistische Modellierung, um die Bedrohungserkennung über vordefinierte Regeln hinaus zu verbessern. Diese Funktionen ermöglichen es SIEMs, Referenzwerte für das normale Benutzer- und Systemverhalten zu ermitteln und subtile Abweichungen aufzudecken, die auf Insiderbedrohungen, kompromittierte Konten oder neuartige Angriffstechniken hindeuten können.
Maschinelles Lernen hilft, unbekannte Bedrohungen aufzudecken, indem es Anomalien identifiziert, die der herkömmlichen signaturbasierten Erkennung entgehen. Die Integration von Analysen in SIEM ermöglicht die Erkennung komplexer Angriffsmuster, wie beispielsweise langsam fortschreitende Bedrohungen oder schleichende Datenexfiltrationsversuche. Sicherheitsteams profitieren von kontinuierlich lernenden Algorithmen, die sich im Laufe der Zeit an neue Verhaltensweisen anpassen und so die Genauigkeit des SIEM bei der Erkennung realer Vorfälle stetig verbessern.
Anreicherung Bedrohungsintelligenz
Die Anreicherung von Bedrohungsdaten umfasst die Ergänzung der vom SIEM erfassten Daten durch externe Bedrohungsdatenquellen wie Indikatoren für eine Kompromittierung (IOCs), IP-Reputation und bekannte Malware-Signaturen. Dadurch erhalten SIEM-Systeme aktuelle und handlungsrelevante Kontextinformationen, die die Ereignisanalyse verbessern. Stimmt ein beobachtetes Ereignis mit den Daten aus diesen Quellen überein, kann das SIEM Warnmeldungen automatisch eskalieren, sodass Analysten die glaubwürdigsten und gefährlichsten Bedrohungen priorisieren können.
Die Integration externer Bedrohungsdaten beschleunigt und präzisiert die Erkennung, insbesondere bei Bedrohungen, die zwar in freier Wildbahn identifiziert wurden, aber noch keine internen Sicherheitsmaßnahmen ausgelöst haben. SIEM-Plattformen automatisieren häufig Anreicherungsprozesse und korrelieren interne Ereignisse in Echtzeit mit globalen Bedrohungsdaten.
Echtzeitüberwachung
Echtzeitüberwachung ist ein zentrales Merkmal von SIEM-Plattformen. Unmittelbar nach der Erfassung von Ereignissen scannen SIEM-Systeme nach Anzeichen möglicher Angriffe, Compliance-Verstöße oder verdächtiger Benutzeraktionen. Durch die kontinuierliche Überwachung von Netzwerk-, System- und Anwendungsaktivitäten kann SIEM sofortige Warnmeldungen versenden, die eine schnelle Untersuchung und Reaktion ermöglichen und Angreifern somit weniger Angriffsfläche bieten.
Diese kontinuierliche Überwachung ermöglicht die frühzeitige Erkennung von Bedrohungen, wie beispielsweise Missbrauch von Zugangsdaten oder ungewöhnliche Zugriffsmuster. Die Echtzeiterkennung versetzt Unternehmen in die Lage, Angriffe einzudämmen und zu unterbinden, bevor sie sich ausweiten, und minimiert so das Schadenspotenzial. Die Integration mit Sicherheitsorchestrierungs- und Reaktionssystemen beschleunigt die Eindämmung und Behebung von Sicherheitsvorfällen zusätzlich, sobald Bedrohungen entdeckt werden.
Automatisierte Antwort
Moderne SIEM-Lösungen verfügen über automatisierte Reaktionsfunktionen, die es ihnen ermöglichen, vordefinierte Aktionen auszuführen, sobald bestimmte Bedrohungsszenarien erkannt werden. Diese Reaktionen reichen von der Sperrung eines Benutzerkontos oder der Isolierung eines Geräts bis hin zur Einleitung einer forensischen Untersuchung. Durch die Automatisierung von Eindämmungsmaßnahmen verkürzen SIEM-Systeme die Zeit zwischen Erkennung und Abwehr und begrenzen so die potenziellen Auswirkungen eines Angriffs.
Automatisierung trägt auch zur Lösung von Ressourcenengpässen im SOC bei und unterstützt Sicherheitsteams dabei, hohe Alarmaufkommen zu bewältigen, ohne an Geschwindigkeit oder Genauigkeit einzubüßen. Automatisierte Playbooks können Reaktionen auf häufige Vorfälle standardisieren, die konsistente Anwendung von Sicherheitsrichtlinien gewährleisten und Analysten entlasten, sodass diese sich auf komplexere Bedrohungen konzentrieren können.
SIEM-Anwendungsfälle für die proaktive Bedrohungserkennung
Kompromittierte Zugangsdaten und identitätsbasierte Angriffe
SIEM-Lösungen sind entscheidend für die Erkennung kompromittierter Zugangsdaten und identitätsbasierter Angriffe. Sie analysieren Authentifizierungsmuster, Berechtigungsänderungen und Zugriffsanomalien. Beispielsweise kann ein SIEM ungewöhnliche Anmeldeaktivitäten wie wiederholte fehlgeschlagene Anmeldeversuche, Anmeldungen von unbekannten Standorten oder gleichzeitige Anmeldungen über verschiedene Regionen hinweg kennzeichnen. Diese Anomalien können auf Credential Stuffing, Brute-Force-Angriffe oder die Verwendung gestohlener Zugangsdaten hindeuten.
Die Korrelation von Anmeldedaten mit anderen Indikatoren, wie etwa Rechteausweitung oder unautorisiertem Ressourcenzugriff, erhöht die Zuverlässigkeit der Erkennung. SIEM-Plattformen lassen sich in Identity- und Access-Management-Systeme (IAM) integrieren, um die Aktivitäten von Benutzerkonten kontinuierlich zu überwachen und bei verdächtigem Verhalten zu warnen.
Cloud-Steuerungsebene und SaaS-Missbrauchserkennung
Moderne SIEM-Systeme unterstützen die Überwachung von Cloud-Infrastrukturen und SaaS-Anwendungen, um Konfigurationsmissbrauch, Berechtigungsmissbrauch und unautorisierte API-Aufrufe zu erkennen. Durch die Erfassung von Protokollen aus Cloud-Steuerungsebenen (wie AWS CloudTrail oder Azure Activity Logs) und SaaS-Ereignisströmen können SIEM-Systeme verdächtige administrative Aktionen erkennen, beispielsweise die Erstellung nicht genehmigter Konten oder Änderungen an Zugriffsrichtlinien.
In hybriden und Multi-Cloud-Umgebungen hilft die SIEM-Korrelation, Aktivitäten aufzudecken, die die Grenzen zwischen Cloud und On-Premises überschreiten. Beispielsweise kann die Erkennung eines seltenen API-Aufrufs in Verbindung mit unerwarteten Datenübertragungen auf den Missbrauch administrativer Berechtigungen oder auf Versuche zur Exfiltration sensibler Informationen aus Cloud-Ressourcen hinweisen.
Seitliche Bewegung und Privilegieneskalation
Angreifer breiten sich nach dem ersten Zugriff häufig durch laterale Bewegung und Rechteausweitung systemübergreifend aus. SIEM-Plattformen können diese Taktiken durch die Analyse des Ost-West-Datenverkehrs, von Authentifizierungsprotokollen und Änderungen an Benutzerberechtigungen erkennen. Muster wie unautorisierter Remote-Desktop-Zugriff oder Abfolgen von fehlgeschlagenen und erfolgreichen Anmeldeversuchen an kritischen Servern sind starke Indikatoren für laterale Bewegung.
Versuche zur Rechteausweitung werden durch die Korrelation scheinbar harmloser Ereignisse identifiziert, die zusammen ein Risiko darstellen (z. B. wenn ein nicht-administratives Konto hohe Berechtigungen erlangt oder neue Befehle mit Administratorrechten ausführt). SIEM kann die Erkennung dieser Verhaltensänderungen automatisieren und Sicherheitsteams so in die Lage versetzen, Angreifer zu stoppen, bevor diese Zugriff auf wertvolle Systeme erlangen.
Insiderbedrohungen und Datenexfiltration
Insiderbedrohungen sind schwer zu erkennen, da sie von legitimen Konten ausgehen. SIEM nutzt Verhaltensanalysen, um subtile Abweichungen vom Normalverhalten aufzudecken (z. B. ungewöhnliche Dateizugriffe, große Datenmengen oder ungewöhnliche Arbeitszeiten), die auf böswillige Absichten oder kompromittierte Insider hindeuten könnten. Kontinuierliches Monitoring und Korrelation von Benutzeraktionen über Endpunkte und Netzwerke hinweg hilft, potenzielle Insideraktivitäten aufzudecken.
Datenexfiltrationsversuche, wie das Hochladen sensibler Dateien in nicht autorisierte Cloud-Speicher oder auf externe FTP-Dienste, werden durch die SIEM-Analyse von DNS-, Proxy- und DLP-Protokollen verfolgt. Durch die Korrelation von Zugriffs- und Übertragungsereignissen liefert SIEM Frühwarnungen vor unzulässigen Datenbewegungen, sodass Teams eingreifen können, bevor Informationen die Kontrolle des Unternehmens verlassen.
Erkennung und Unterbrechung der Ransomware Kill Chain
SIEM-Lösungen helfen dabei, Ransomware-Aktivitäten entlang der gesamten Angriffskette zu erkennen. Erste Anzeichen einer Kompromittierung sind beispielsweise Phishing-E-Mails, verdächtige Dateidownloads oder die Ausführung nicht vertrauenswürdiger Programme. Im weiteren Verlauf des Angriffs überwacht SIEM Malware-typische Verhaltensweisen wie das Starten unautorisierter Prozesse, die schnelle Verschlüsselung von Dateien und das Löschen von Backup-Snapshots.
Durch die Korrelation dieser Aktivitäten in Echtzeit ermöglichen SIEM-Plattformen eine schnelle Reaktion, um Ransomware zu stoppen, bevor es zu einer großflächigen Verschlüsselung oder zu erheblichen Auswirkungen kommen kann. Automatisierte Playbooks können die Netzwerksegmentierung auslösen, infizierte Endpunkte isolieren und Notfallwiederherstellungspläne initiieren.
DNS-, Proxy- und C2-Beaconing-Anomalien
Die Erkennung von Command-and-Control-Beacons (C2-Beaconing) basiert auf der detaillierten Analyse von Netzwerkprotokollen, DNS-Anfragen und Proxy-Verkehr (Funktionen, die in robusten SIEM-Plattformen standardmäßig vorhanden sind). Angreifer nutzen häufig reguläre, unauffällige Netzwerkverbindungen, um mit externer C2-Infrastruktur zu kommunizieren. SIEM kann den normalen DNS- und Webverkehr überwachen und dabei ungewöhnliche, periodische oder seltene Muster aufdecken, die auf C2-Aktivitäten hindeuten.
Die Korrelation von DNS-Anomalien mit blockierten Webanfragen oder ausgehenden Verbindungen zu bekannten verdächtigen Domains erhöht die Erkennungsgenauigkeit. Die frühzeitige Erkennung von Beaconing in der Angriffskette ermöglicht es, die Kommunikation des Angreifers zu unterbrechen, die Verweildauer zu verkürzen und das Ausmaß des Angriffs zu begrenzen.
Bemerkenswerte SIEM-Lösungen zur Bedrohungserkennung
1. Exabeam

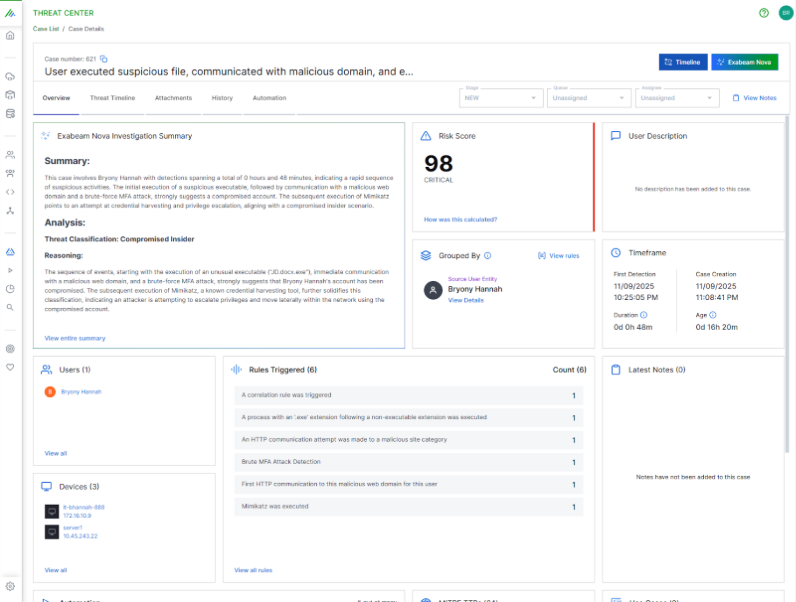
Exabeam bietet seine New-Scale Security Operations Platform an, eine Cloud-native SIEM-Lösung, die durch fortschrittliche Verhaltensanalyse umfassende Transparenz für menschliche und KI-gestützte Mitarbeiter bietet. Die Plattform geht über traditionelle regelbasierte Ansätze hinaus und nutzt KI, um das normale Verhalten jedes Benutzers und jeder Entität – von Mitarbeitern und Auftragnehmern bis hin zu KI-Agenten und automatisierten Workflows – in der gesamten Infrastruktur eines Unternehmens zu erfassen und zu verstehen. Diese Verhaltensanalyse ermöglicht es Exabeam subtile Anomalien und komplexe Bedrohungen zu identifizieren, die statische, signaturbasierte Sicherheitslösungen sonst umgehen würden. Die Plattform zielt darauf ab, die Belastung von Sicherheitsteams zu reduzieren, indem sie viele Aspekte des Workflows zur Bedrohungserkennung, -untersuchung und -abwehr (TDIR) automatisiert.
SIEM-Funktionen:
- New-Scale Platform: Eine Cloud-native Architektur, die die Erfassung und Analyse von Daten im Petabyte-Bereich ermöglicht und Hybrid- und Multi-Cloud-Umgebungen mit flexibler Skalierbarkeit unterstützt.
- Verhaltensanalyse (UEBA): Nutzt fortgeschrittenes maschinelles Lernen, um Verhaltensbaselines für Benutzer und Entitäten zu erstellen und so die Erkennung von Anomalien mit hohem Risiko, Insiderbedrohungen und kompromittierten Konten zu ermöglichen.
- Automatisierte Vorfall-Zeitleisten: Verknüpft automatisch unterschiedliche Sicherheitsereignisse zu zusammenhängenden Zeitleisten und liefert so kontextbezogene Darstellungen, die die Untersuchungen beschleunigen und den manuellen Aufwand für Analysten reduzieren.
- Umfassende Datenerfassung: Erfasst und normalisiert Daten aus einer breiten Palette von Quellen, darunter Netzwerkgeräte, Endpunkte, Anwendungen, Cloud-Dienste und Identitätsanbieter.
- Bedrohungserkennung und Priorisierung: Nutzt Risikobewertung und maschinelles Lernen, um Warnmeldungen zu priorisieren, Sicherheitsteams auf die kritischsten Bedrohungen zu lenken und die Warnmüdigkeit zu minimieren.
Funktionen zur Bedrohungserkennung:
- KI-gestützte Anomalieerkennung: Identifiziert Abweichungen von etablierten Verhaltensmustern, um versteckte Bedrohungen wie laterale Bewegungen, Rechteausweitung und Datenexfiltration aufzudecken.
- Automatisierte Reaktionsoptionen: Unterstützt automatisierte oder halbautomatisierte Reaktionsmaßnahmen zur Abwehr von Bedrohungen, wie z. B. die Isolierung kompromittierter Endpunkte, den Widerruf von Benutzeranmeldeinformationen oder die Einleitung von Passwortzurücksetzungen für betroffene Konten.
- Bedrohungsanalyse in Echtzeit: Ermöglicht die proaktive Bedrohungsanalyse durch die Bereitstellung von Tools zur Abfrage und Analyse historischer und Echtzeitdaten auf Indikatoren für Kompromittierung oder Angriffe.
- Integrated Agent Behavior Analytics (ABA): Erweitert die Verhaltensanalyse auf KI-Agenten und andere nicht-menschliche Entitäten und erkennt die einzigartigen Verhaltensmuster und Risiken, die mit diesen automatisierten Arbeitskräften verbunden sind.
- Kontextuelle Anreicherung: Fügt Warnmeldungen wichtigen Kontext hinzu, einschließlich Benutzeridentität, Kritikalität von Assets und Bedrohungsinformationen, um ein vollständiges Bild für eine schnelle Entscheidungsfindung zu liefern.
Source: Exabeam
2. Microsoft Sentinel SIEM

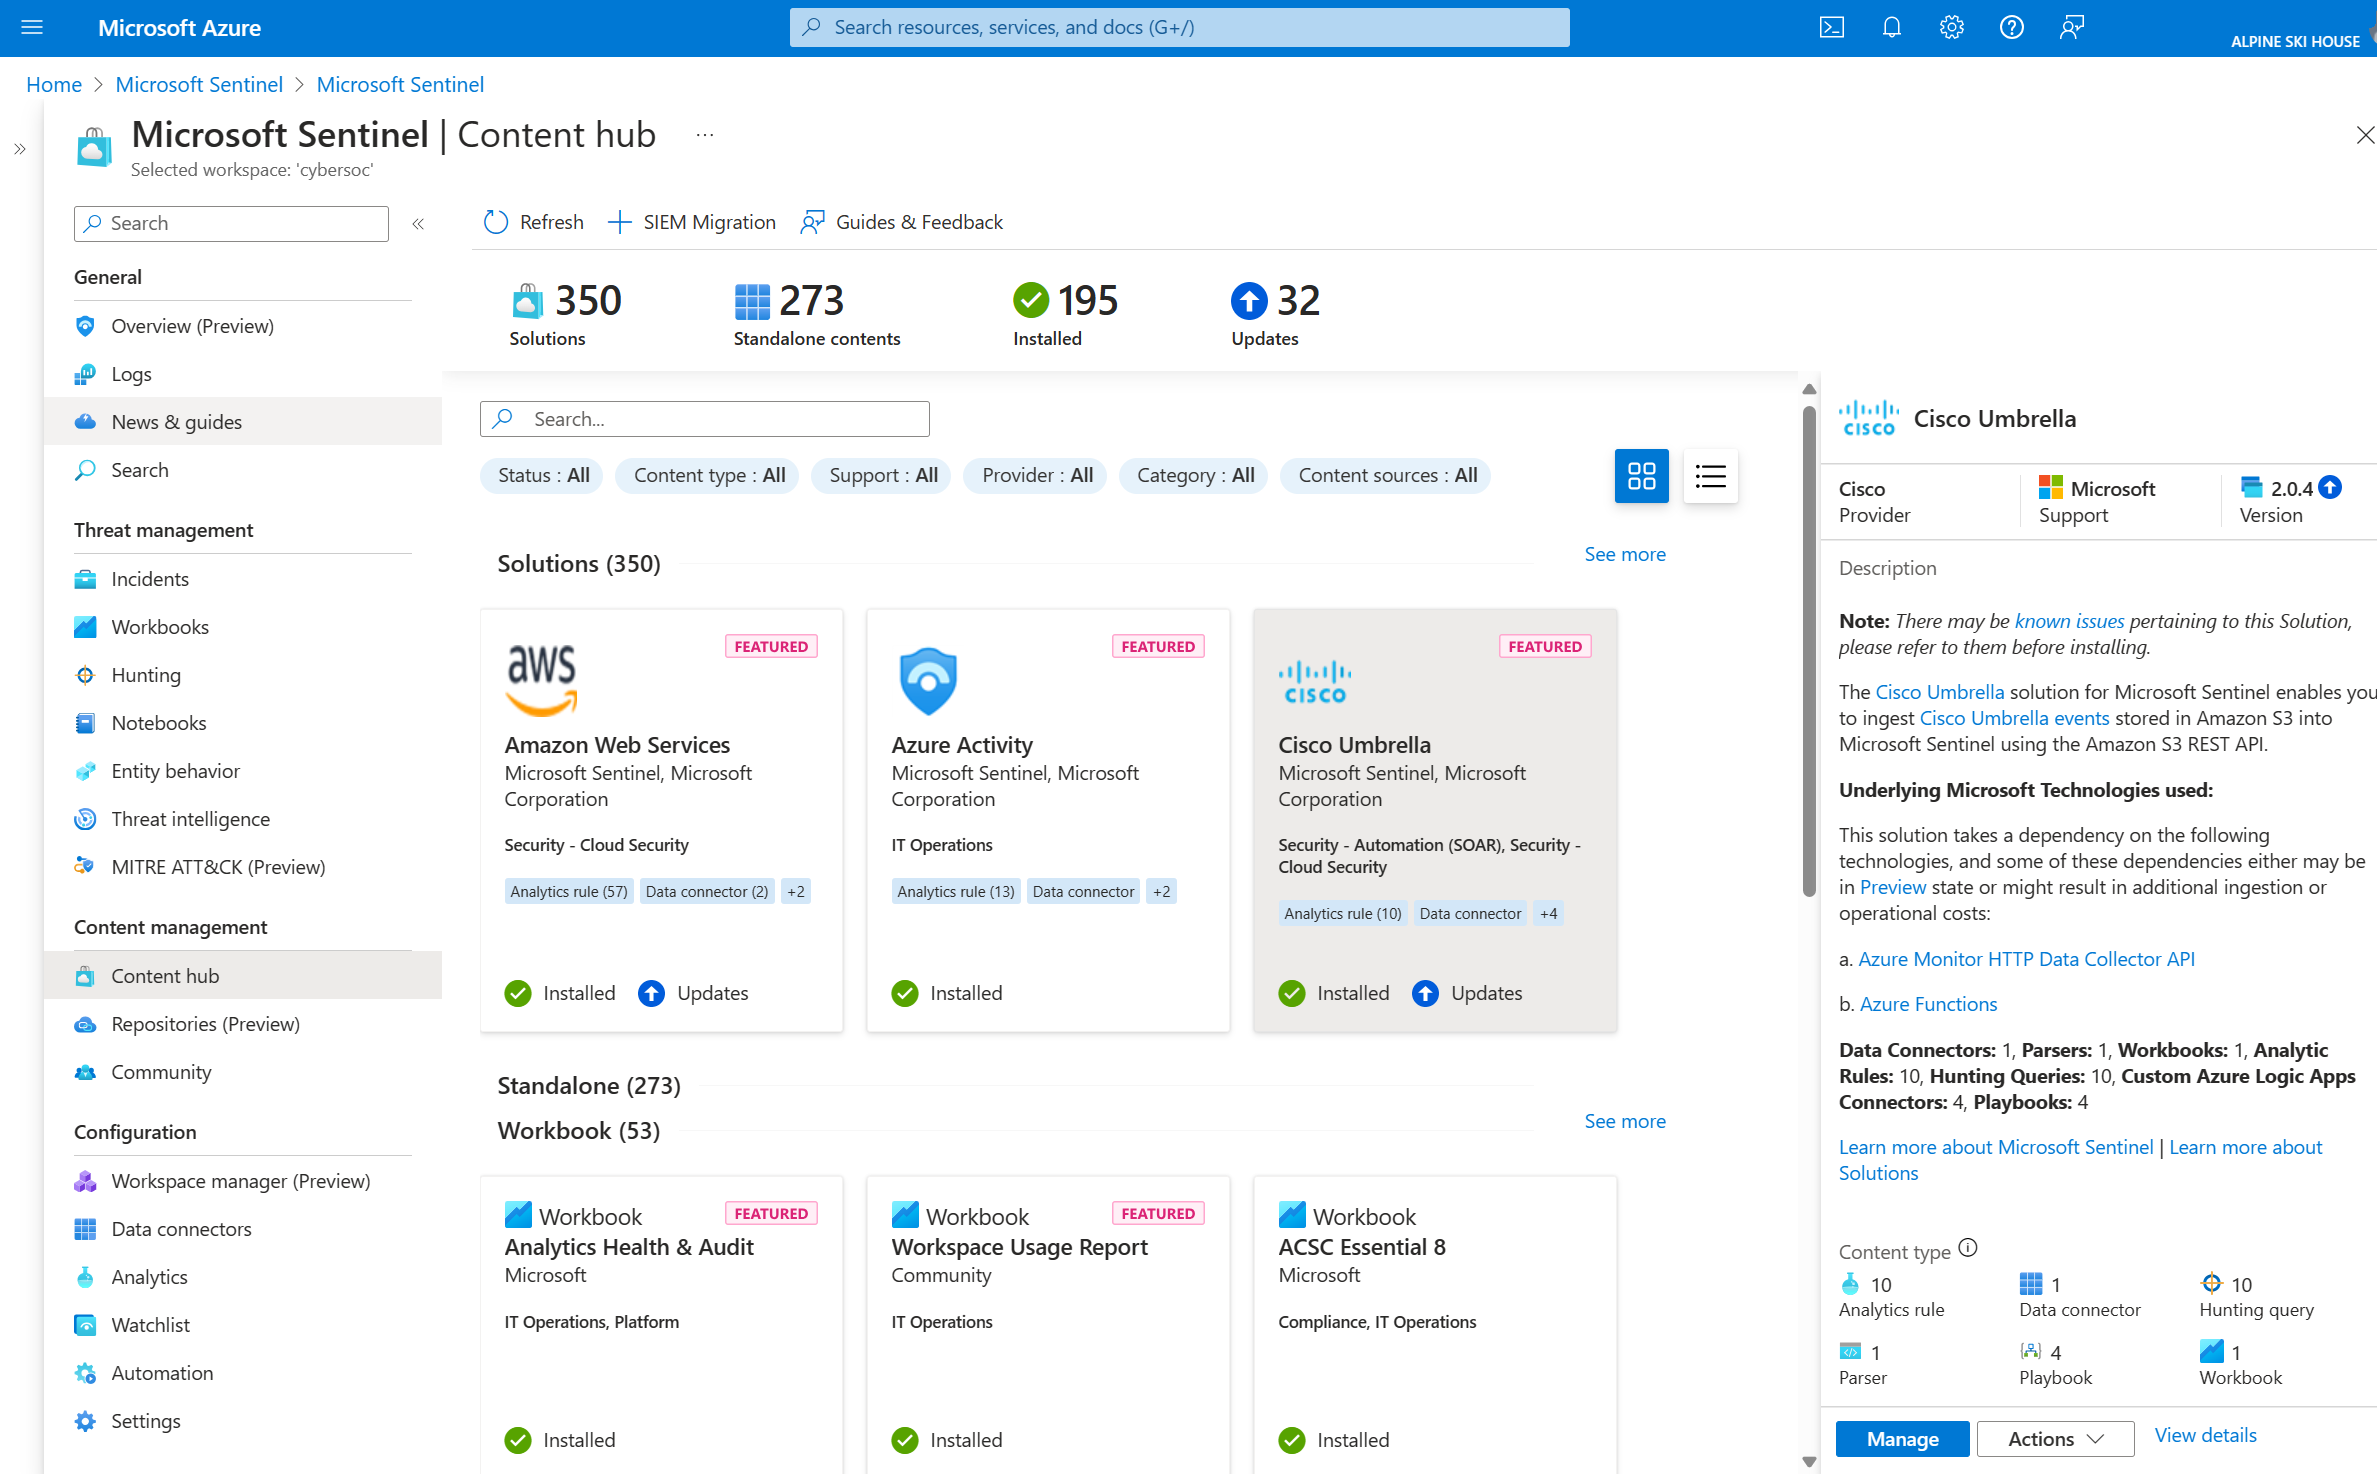
Microsoft Sentinel ist eine Cloud-native SIEM-Lösung auf Azure-Basis, die Sicherheitstransparenz und Bedrohungsschutz in Multi-Cloud- und Hybridumgebungen bietet. Sie unterstützt Sicherheitsteams bei der Erkennung, Untersuchung und Abwehr von Bedrohungen in großem Umfang mithilfe von Analysen, Automatisierung und integrierter Bedrohungsanalyse.
SIEM-Funktionen:
- Skalierbare Datenerfassung: Erfasst Daten über Benutzer, Geräte, Anwendungen und Infrastruktur aus lokalen und verschiedenen Cloud-Umgebungen hinweg mithilfe von integrierten und benutzerdefinierten Konnektoren.
- Datennormalisierung: Übersetzt mithilfe des Advanced Security Information Model (ASIM) verschiedene Datenquellen zum Zeitpunkt der Datenerfassung oder -abfrage in ein einheitliches Format.
- Visuelle Analysen mit Arbeitsmappen: Bietet vorgefertigte und anpassbare Dashboards zur Visualisierung gesammelter Sicherheitsdaten in der gesamten Umgebung.
- Watchlist-Integration: Ermöglicht die Korrelation von Sicherheitsereignissen mit benutzerdefinierten Watchlists (z. B. sensible Konten oder gekündigte Benutzer) zur verbesserten Erkennung.
- Manipulationssicherheit und Unveränderlichkeit: Übernimmt die Datenintegritätspraktiken von Azure Monitor für Compliance und Auditvorbereitung.
Funktionen zur Bedrohungserkennung:
- Integrierte Analyseregeln: Gruppiert zusammengehörige Warnmeldungen zu Vorfällen und erkennt Anomalien durch anpassbare Regeln, die Fehlalarme reduzieren.
- MITRE ATT&CK Abdeckung: Ordnet erkannte Verhaltensweisen MITRE-Techniken zu und bietet so Einblick in die Taktiken der Angreifer und verbessert die Nachverfolgung des Sicherheitsstatus.
- Integration von Bedrohungsdaten: Korreliert erfasste Ereignisse mit externen Indikatoren für Kompromittierung (IOCs) und Bedrohungsfeeds, um Warnmeldungen anzureichern und den Erkennungskontext zu verbessern.
- Tools zur Bedrohungsanalyse: Ermöglicht die proaktive Untersuchung mithilfe benutzerdefinierter Abfragen in historischen und Live-Daten auf Basis von MITRE-konformen Techniken.
- KI-gestützte Vorfallsuntersuchung: Nutzt graphenbasierte Tools, um Entitätsbeziehungen nachzuverfolgen und das gesamte Ausmaß eines Angriffs zu verstehen.
- Automatisierung und Playbooks: Unterstützt die Reaktionsautomatisierung über Azure Logic Apps, um Aktionen wie die Ticketerstellung oder die Geräteisolierung basierend auf dem Vorfalltyp auszulösen.

Quelle: Microsoft Sentinel
3. Splunk Enterprise Security

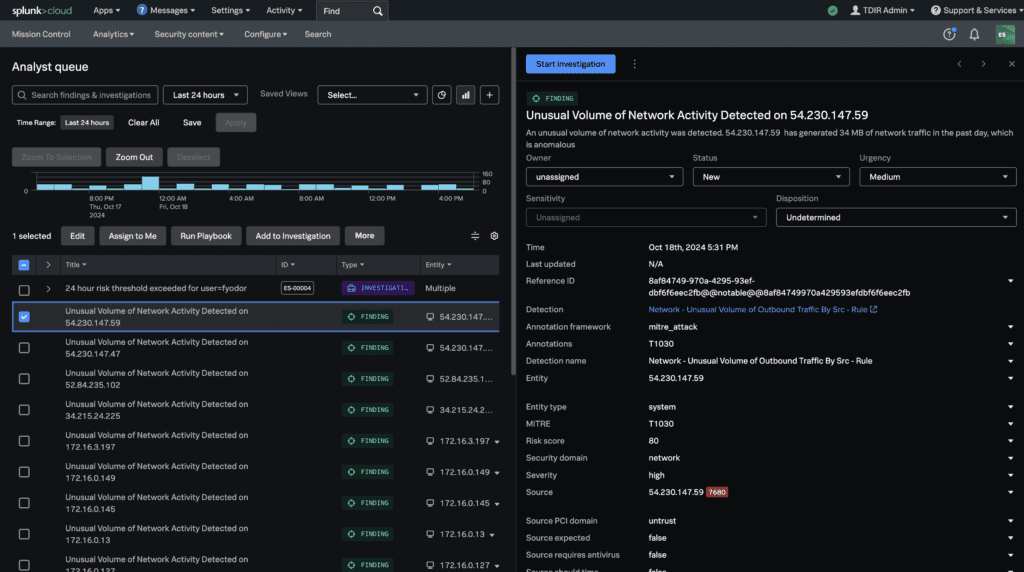
Splunk Enterprise Security (ES) ist eine datengetriebene SIEM-Plattform, die Sicherheitsteams bei der Erkennung, Untersuchung und Abwehr von Bedrohungen unterstützt. Sie bietet Transparenz über Cloud-, On-Premises- und Hybridumgebungen hinweg und ermöglicht es Unternehmen, ihre Sicherheitsmaßnahmen zu zentralisieren und Datensilos aufzulösen. Die Plattform nutzt KI-gestützte Erkennung, Verhaltensanalyse und Automatisierung.
SIEM-Funktionen:
- Vollständige Transparenz: Erfasst und analysiert Daten aus allen Domänen, Clouds und Geräten, um eine umfassende Bedrohungserkennung zu gewährleisten.
- Einheitliche TDIR-Plattform: Konsolidiert Erkennung, Untersuchung und Reaktion in einem einzigen Arbeitsbereich, um den Werkzeugwechsel zu reduzieren und Arbeitsabläufe zu optimieren.
- Detection Studio: Unterstützt den gesamten Erkennungslebenszyklus, von der Entwicklung bis zur Bereitstellung, und ordnet Erkennungen dem MITRE ATT&CK-Framework zu.
- Automatisierung und Anreicherung: Integriert SOAR und Threat Intelligence, um Reaktionsabläufe zu automatisieren und Warnmeldungen mit Kontextdaten anzureichern.
- Risikobasierte Alarmierung: Priorisiert Ereignisse mit hohem Risiko unter Berücksichtigung des Verhaltenskontexts, um Fehlalarme zu reduzieren und den Fokus auf kritische Vorfälle zu verbessern.
Funktionen zur Bedrohungserkennung:
- UEBA: Wendet maschinelles Lernen und Verhaltensanalysen an, um Insiderbedrohungen, Zero-Day-Angriffe und Kontokompromittierungen durch Abweichungen von der Basisaktivität zu erkennen.
- KI-gesteuerte Arbeitsabläufe: Unterstützt Abfragen in natürlicher Sprache, geführte Untersuchungen und die automatische Berichtserstellung, um die Bedrohungsanalyse zu beschleunigen.
- Integration von Bedrohungsdaten: Bietet eine verbesserte Erkennung durch externe Bedrohungsdaten, einschließlich Datenfeeds wie Cisco Talos.
- MITRE ATT&CK-Zuordnung: Gleicht die Erkennungsabdeckung mit den Taktiken und Techniken der Angreifer ab, um Einblick in sich entwickelnde Bedrohungsverhaltensweisen zu erhalten.
- SOC-weite Automatisierung: Ermöglicht einheitliche Reaktionsmaßnahmen im gesamten SOC durch integrierte Playbooks und Orchestrierungstools.
Quelle: Splunk Enterprise Security

4. Securonix Unified Defense SIEM
Securonix Unified Defense SIEM ist eine Cloud-native Sicherheitsplattform, die SIEM, UEBA, SOAR und TIP in einer einzigen Lösung zur Bedrohungserkennung und -abwehr vereint. Mithilfe agentenbasierter KI ermöglicht die Plattform Unternehmen, Risiken zu reduzieren, operative Ineffizienzen zu beseitigen und messbare Sicherheitsergebnisse zu erzielen.
SIEM-Funktionen:
- Einheitliche Architektur: Kombiniert SIEM, UEBA, SOAR und TIP auf einer Plattform, um die Tool-Vielfalt und die Integrationskomplexität zu reduzieren.
- Einheitliche Datenschicht: Daten werden einmalig aufgenommen und konsistent in allen Arbeitsabläufen für Erkennung, Untersuchung und Reaktion angewendet.
- Cloud-native Performance: Nutzt eine einstufige Architektur für schnellere Verarbeitung und vermeidet Engpässe bei der Datenanalyse.
- 365-Tage-Speicherung: Speichert Telemetriedaten für ein ganzes Jahr, die jederzeit durchsuchbar sind, um langfristige Untersuchungen und die Einhaltung von Vorschriften zu unterstützen.
- Berichtsfertig für den Vorstand: Beinhaltet vorgefertigte Berichte, die auf Vorschriften wie SEC, DSGVO und DORA abgestimmt sind, um die Anforderungen von Prüfungs- und Governance-Aktivitäten zu erfüllen.
Funktionen zur Bedrohungserkennung:
- Agentische KI-Automatisierung: Modulare KI-Agenten automatisieren Triage, Anreicherung und Reaktion und unterstützen gleichzeitig die Aufsicht durch Analysten.
- Rauschunterdrückung: Filtert Fehlalarme mithilfe von KI heraus, damit sich Analysten auf glaubwürdige Bedrohungen konzentrieren können.
- Verhaltensanalyse: Erkennt Bedrohungen in Echtzeit durch KI-gestützte Analyse des Verhaltens von Benutzern und Entitäten.
- Threat Content-as-a-Service: Kontinuierlich aktualisierte Erkennungsregeln und Analysen von Securonix Threat Labs.
- Compliance-Mapping: Identifiziert und erläutert Sicherheitsprobleme im Kontext regulatorischer Rahmenbedingungen, um eine proaktive Reaktion zu unterstützen.
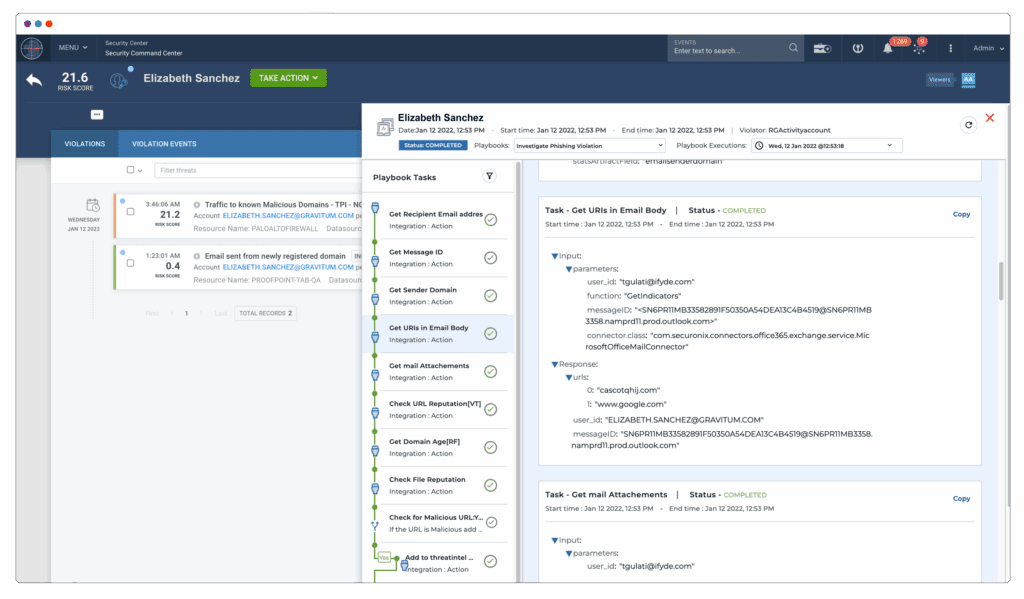
Source: Securonix
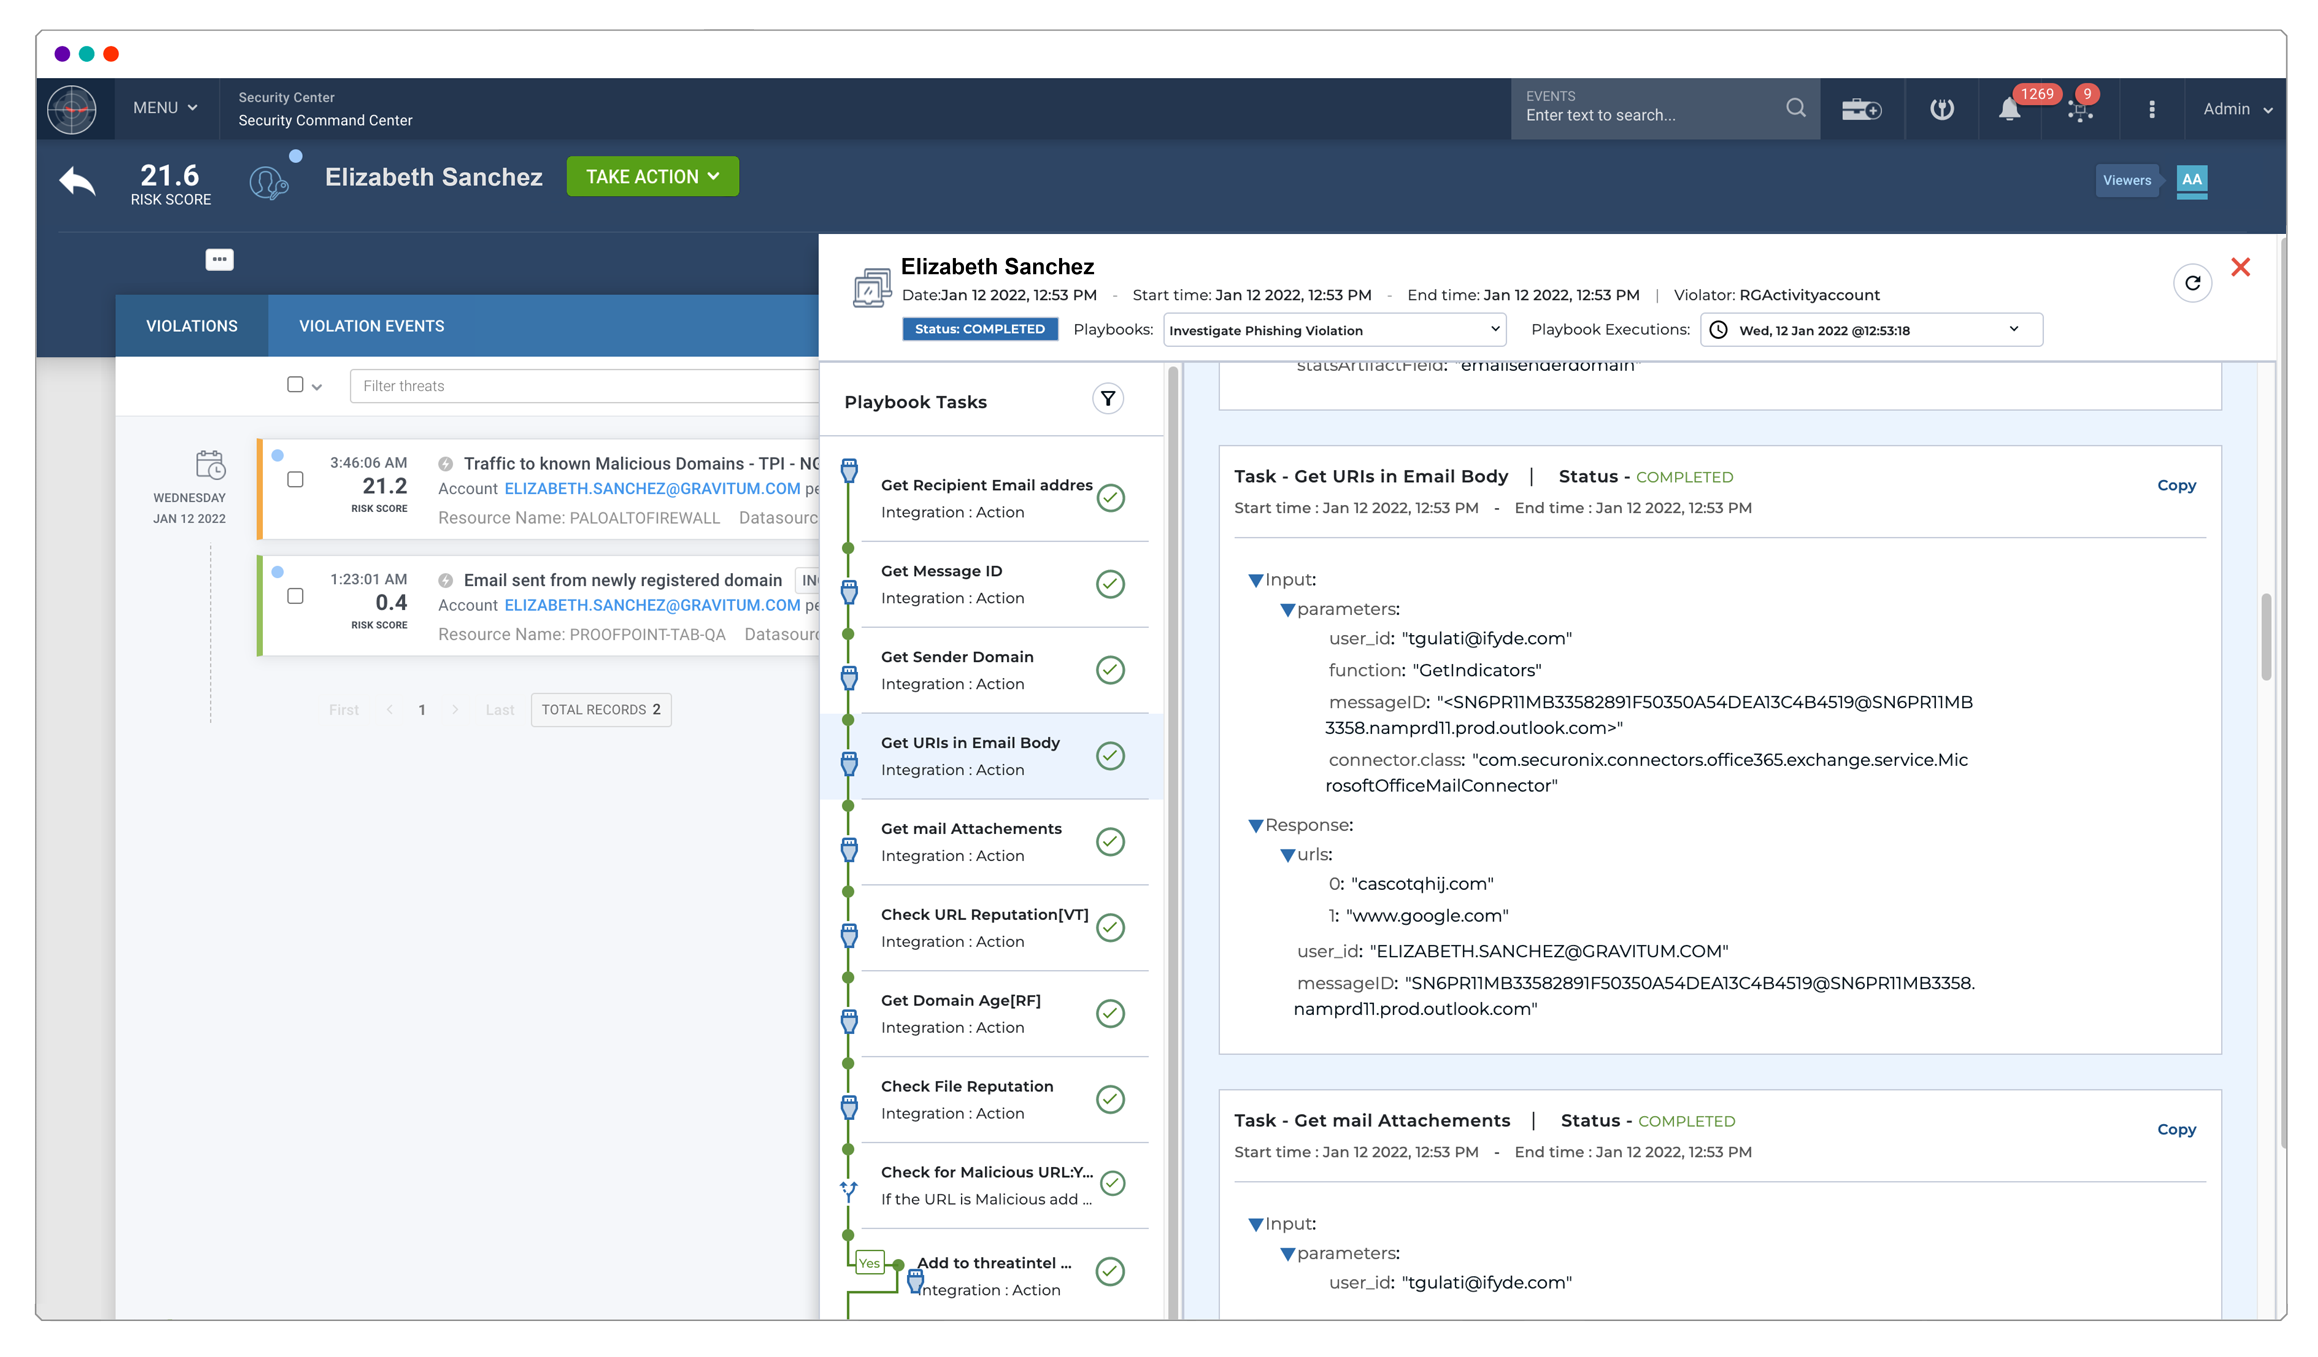
5. Sumo Logic Cloud SIEM

Sumo Logic Cloud SIEM ist eine Cloud-native Sicherheitsplattform, die SOC-Teams bei der Erkennung, Untersuchung und Abwehr von Bedrohungen mithilfe von Verhaltensanalysen, Automatisierung und Log-First-Intelligence unterstützt. Sie vereint SIEM, Log-Management, UEBA und Automatisierung in einer einzigen Benutzeroberfläche, vereinfacht Arbeitsabläufe und beschleunigt die Reaktionszeit.
SIEM-Funktionen:
- Einheitliche Schnittstelle: Kombiniert SIEM, Log-Analyse, UEBA und Automatisierung auf einer Plattform, um Kontextwechsel zu reduzieren.
- Cloud-native Skalierbarkeit: Bietet Mandantenfähigkeit und Elastizität, um den Anforderungen moderner SOCs in jeder Größenordnung gerecht zu werden.
- Detection-as-Code: Ermöglicht Teams die Verwaltung von Erkennungsregeln in GitHub, unterstützt die Versionskontrolle und reduziert Regelabweichungen.
- Integrierte Untersuchungen: Nutzt natürliche Sprachsuche, Beziehungsgraphen und Abfrageagenten, um die Ursachenanalyse zu beschleunigen.
- MITRE ATT&CK-Zuordnung: Bietet Einblick in die Erkennungsabdeckung und -lücken durch den ATT&CK Coverage Explorer.
Funktionen zur Bedrohungserkennung:
- Insight Engine: Gruppiert verwandte Signale mithilfe von Clustering, um hochpräzise Erkenntnisse zu generieren, die mit dem MITRE-Framework übereinstimmen.
- User and Entity Behavior Analytics (UEBA): Erfasst das Nutzerverhalten in Minuten und deckt Anomalien mit hoher Präzision auf.
- Anreicherung von Bedrohungsdaten: Aggregiert Bedrohungsdaten aus mehreren vertrauenswürdigen Quellen und benutzerdefinierten Feeds für kontextbezogene Warnmeldungen.
- Automatisierung und Playbooks: Führt vordefinierte oder benutzerdefinierte Reaktionsaktionen aus, wenn Erkenntnisse ausgelöst werden, um den manuellen Aufwand zu reduzieren.
- Summary Agent: Nutzt KI, um kontextbezogene Zusammenfassungen von Warnmeldungen zu generieren und so die Priorisierung und Kommunikation zwischen den Teams zu verbessern.

Quelle: Sumo Logic
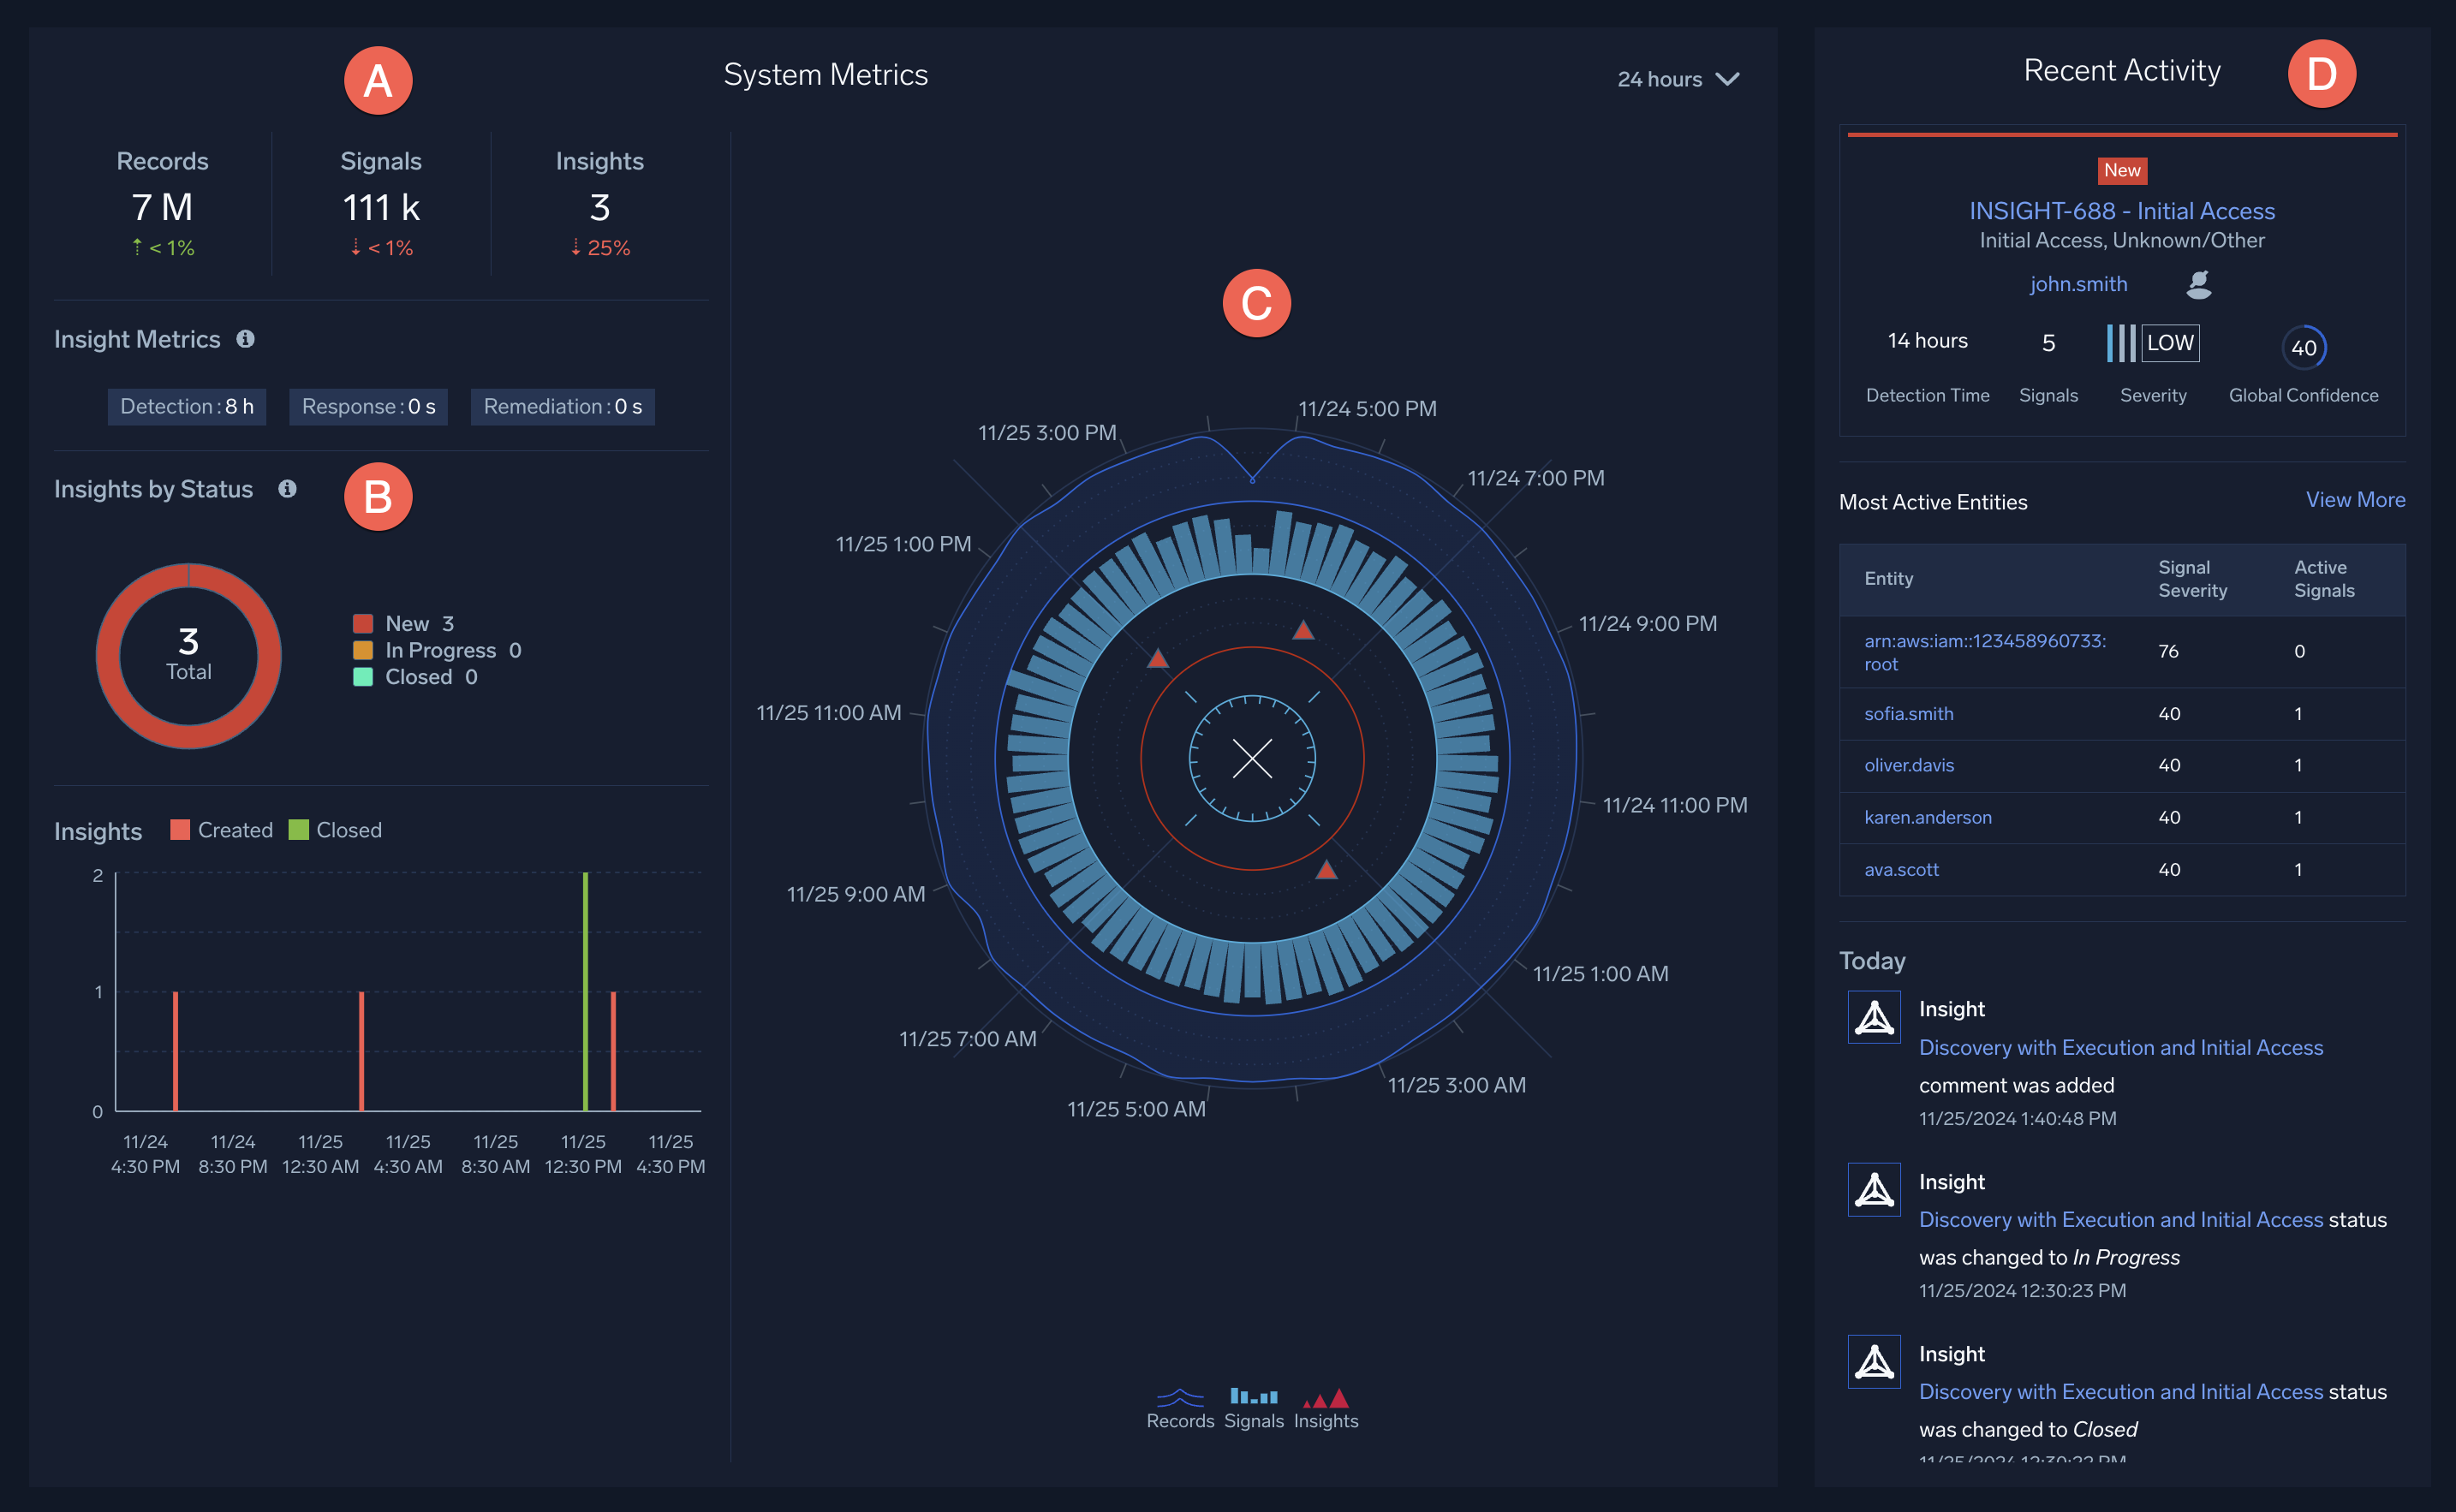
Abschluss
SIEM ermöglicht es Unternehmen, von reaktiver zu proaktiver Sicherheit überzugehen, indem Erkennungs- und Reaktionsfunktionen zentralisiert werden. Durch die Kombination von Echtzeit-Datenerfassung, Verhaltensanalyse und Bedrohungsinformationen unterstützen SIEM-Systeme Sicherheitsteams dabei, Angriffe früher zu erkennen, schneller zu reagieren und Vorfälle besser zu verstehen. Bei korrekter Konfiguration und kontinuierlicher Optimierung wird SIEM zu einem Kernbestandteil moderner Bedrohungserkennungsstrategien und ist in der Lage, sowohl bekannte als auch neu auftretende Bedrohungen in komplexen IT-Umgebungen zu identifizieren.
Mehr über Exabeam erfahren
Vertiefen Sie Ihr Wissen mit Webinaren, Leitfäden und Analystenberichten.