


Inhaltsverzeichnis
Was sind SIEM-Anbieter?
SIEM-Anbieter sind Unternehmen oder Plattformen, die Lösungen für das Security Information and Event Management (SIEM) anbieten. Diese Lösungen aggregieren, analysieren und verwalten Sicherheitsdaten aus unterschiedlichen Quellen innerhalb eines Unternehmens. SIEM-Plattformen ermöglichen Sicherheitsteams eine zentrale Transparenz und ermöglichen ihnen so, Bedrohungen zu erkennen, zu untersuchen und darauf zu reagieren.
Durch die Konsolidierung von Protokollen, Warnmeldungen und Kontextinformationen fungiert eine SIEM-Lösung als zentrale Schaltzentrale für Sicherheitsvorgänge. Dieser zentralisierte Ansatz ist entscheidend für Unternehmen, die eine kontinuierliche Überwachung und Einhaltung von Standards wie PCI DSS, HIPAA oder DSGVO gewährleisten möchten.
SIEM-Anbieter unterscheiden sich hinsichtlich ihres Technologie-Stacks, ihres Bereitstellungsansatzes und der angebotenen Funktionen. Einige konzentrieren sich auf anpassbare Erkennung und Reaktion und integrieren Analysen und maschinelles Lernen. Andere legen Wert auf die Integration mit Tools von Drittanbietern oder bieten Managed Services an, um den internen Ressourcenbedarf zu reduzieren.
Bei der Auswahl des richtigen SIEM-Anbieters müssen Skalierbarkeit, Bereitstellungsmodell, Compliance-Funktionen und die spezifischen Sicherheitsherausforderungen, denen das Unternehmen gegenübersteht, bewertet werden.
Dies ist Teil einer Artikelserie über SIEM-Tools
Editor’s note: Updated the article to cover recent market trends, updated product information to reflect features and capabilities in 2026, and added 2 new tools.
The SIEM Market and Trends
Marktgröße und Wachstumsaussichten
The SIEM market is expanding steadily. It is valued at USD 10.67 billion and is projected to reach USD 20.78 billion by 2031, growing at a CAGR of 11.5%. This growth reflects increasing demand for centralized security monitoring as organizations handle more data and face stricter regulations.
Wichtigste Wachstumstreiber
Several forces are pushing adoption forward. Organizations are generating massive volumes of security telemetry, often exceeding terabytes of log data per day. At the same time, regulations such as NIS2 in Europe and SEC disclosure rules in the United States require faster detection and reporting of incidents.
Cloud adoption is another major factor. As workloads move across public and hybrid environments, SIEM platforms must ingest and correlate data from multiple sources. In parallel, AI and machine learning are improving detection accuracy by reducing false positives and helping analysts focus on real threats.
Rising Demand for Managed Services
A shortage of skilled cybersecurity professionals is driving demand for managed SIEM services. With an estimated global gap of millions of security workers, many organizations rely on external providers to monitor and respond to threats.
Managed services are growing at over 12% CAGR, as they help reduce operational burden and provide access to expertise that may not exist in-house. This trend is especially strong among mid-sized organizations with limited security teams.
Arten von SIEM-Anbietern
Traditionelles lokales SIEM
Herkömmliche lokale SIEM-Lösungen werden in der unternehmenseigenen Infrastruktur bereitgestellt und direkt von den internen IT- und Sicherheitsteams verwaltet. Dieses Modell bietet Unternehmen die Kontrolle über ihre SIEM-Daten, die Möglichkeit zur Architekturanpassung und die Integration in bestehende Systeme.
Solche Konfigurationen werden häufig von Branchen mit strengen regulatorischen Anforderungen oder Bedarf an Datensouveränität bevorzugt. Da alle Daten auf internen Servern verbleiben, können Unternehmen ihre Sicherheits- und Datenschutzrichtlinien durchsetzen, ohne auf externe Infrastruktur angewiesen zu sein.
Lokale SIEM-Systeme erfordern jedoch erhebliche Investitionen in Hardware, Software und qualifiziertes Personal für die laufende Wartung und Optimierung. Die Implementierung kann komplex sein, insbesondere bei wachsenden Datenmengen und der Integration neuer Quellen. Die Skalierung erfordert zusätzliche Infrastruktur, und Updates oder Upgrades können mühsam sein.
Cloud-natives SIEM (SaaS)
Cloud-native SIEM-Anbieter stellen ihre Dienste über das Software-as-a-Service-Modell (SaaS) bereit, das in der Cloud gehostet und verwaltet wird. Diese Architektur macht eine dedizierte Infrastruktur vor Ort überflüssig und ermöglicht Unternehmen eine schnelle Bereitstellung und Skalierung ihrer Sicherheitsüberwachungsfunktionen.
Cloud-SIEMs können Daten aus verteilten Umgebungen aggregieren, darunter Cloud-Workloads, Remote-Standorte und mobile Endpunkte. Updates, Patches und Funktionserweiterungen werden vom Anbieter bereitgestellt, was die Belastung interner Teams reduziert.
Cloud-native SIEMs bieten zwar einfache Verwaltung und Skalierbarkeit, werfen aber auch Fragen zu Datenresidenz und Compliance auf. Unternehmen müssen prüfen, ob die Hosting-Regionen und Zertifizierungen des SIEM-Anbieters den gesetzlichen Anforderungen entsprechen. Darüber hinaus haben manche Unternehmen möglicherweise Bedenken, vertrauliche Protokolldaten Drittanbietern anzuvertrauen.
Erfahren Sie mehr in unserem ausführlichen Leitfaden zuSaaS SIEM
Verwaltete SIEM-Dienste
Managed SIEM-Serviceanbieter erweitern traditionelle und Cloud-SIEM-Plattformen, indem sie professionelles Management, Monitoring und Response als ausgelagerten Service anbieten. Diese Anbieter stellen sowohl die SIEM-Technologie als auch ein Team von Sicherheitsanalysten bereit, die Protokolle überwachen, Warnmeldungen priorisieren und bestätigte Bedrohungen an den Kunden weiterleiten.
Dieser Ansatz ist besonders für Unternehmen mit begrenzten internen Sicherheitsressourcen oder -expertise wertvoll, da er den Aufwand für die Einstellung und Schulung von Fachpersonal reduziert. Managed SIEM-Dienste bieten kontinuierliche Überwachung, schnelle Reaktion auf Vorfälle und regelmäßige Anpassung der Erkennungsregeln an neue Bedrohungen. Sie unterstützen außerdem die Berichterstellung für Audits und Compliance.
Der Erfolg hängt jedoch von einer effektiven Kommunikation und einem klar definierten Vertrag ab, der die Verantwortlichkeiten beider Seiten detailliert beschreibt. Manche Organisationen haben möglicherweise auch Bedenken hinsichtlich der Weitergabe sensibler Daten an Dritte, was strenge Governance- und Datenschutzvereinbarungen erforderlich macht.
Tipps vom Experten

Steve Moore ist Vice President und Chief Security Strategist bei Exabeam. Er entwickelt Lösungen zur Bedrohungserkennung und berät Kunden zu Sicherheitsprogrammen und der Reaktion auf Sicherheitsverletzungen. Er ist Moderator des „The New CISO Podcast“, Mitglied des Forbes Tech Council und Mitbegründer von TEN18 bei Exabeam.
Meiner Erfahrung nach können Ihnen die folgenden Tipps dabei helfen, SIEM-Anbieter besser zu bewerten und mit ihnen zusammenzuarbeiten:
Führen Sie Red-Team- vs. SIEM-Evaluierungen durch: Simulieren Sie gezielte Angriffe (Red-Team-Übungen) auf Ihre Umgebung, um zu beurteilen, wie jeder SIEM-Anbieter diese erkennt und meldet. Dies bietet einen realistischeren Vergleich als Standardfunktionsvergleiche.
Fordern Sie ausgereifte Unterstützung für die Bedrohungssuche: Gehen Sie über die grundlegenden Suchfunktionen hinaus und fragen Sie, wie jedes SIEM die hypothesengesteuerte Bedrohungssuche unterstützt, einschließlich Pivot-Funktionen, erweiterter Filterung und Anreicherung des Bedrohungskontexts.
Fordern Sie native Unterstützung für MITRE ATT&CK-Zuordnung an: Stellen Sie sicher, dass der SIEM-Anbieter Erkennungen und Warnungen direkt ATT&CK-TTPs zuordnen kann und Ihnen die Visualisierung von Abdeckungslücken in Ihrer Kill Chain ermöglicht.
Prüfen Sie, wie sie mit der langfristigen Speicherung und der Hot-Cold-Datenaufteilung umgehen: Viele SIEMs werben mit kostengünstiger Speicherung, aber nur einige ermöglichen schnelles Abrufen und Analysieren aus dem Cold Storage. Fragen Sie nach Latenz-Benchmarks und Optionen zur Datenrehydrierung.
Bewerten Sie die Kontexttreue von Warnmeldungen: Nicht alle korrelierten Warnmeldungen sind gleich. Bewerten Sie, wie gut das SIEM Kontextdetails (z. B. Identität, Verhaltensverlauf, Anlagenkritikalität) bereitstellt, um die mittlere Zeit bis zur Problemlösung (MTTR) zu verkürzen.
Bemerkenswerte SIEM-Tools
Cloud-Native SIEM Platforms
1. Exabeam

Exabeam ist ein SIEM-Anbieter, der sich auf analytikbasierte Erkennung und KI-gestützte Sicherheitsoperationen konzentriert. Seine New-Scale SIEM Plattform vereint Protokollverwaltung, erweiterte Verhaltensanalysen und automatisierte Untersuchungen, um SOC-Teams dabei zu unterstützen, die Effizienz zu steigern und die durchschnittliche Reaktionszeit zu verkürzen.
Bereitstellungsmodelle:
Exabeam wird in erster Linie als Cloud-native SaaS-Plattform bereitgestellt, mit Optionen für Hybrid-Support, um regulatorischen und betrieblichen Anforderungen gerecht zu werden.
Zu den wichtigsten Funktionen gehören:
- Modell zur unbegrenzten Datenaufnahme: Die Lizenzierung ist nicht an das Datenvolumen gebunden, sodass Unternehmen die Protokollerfassung ohne unvorhersehbare Kosten skalieren können.
- Benutzer- und Entitätsverhaltensanalyse (UEBA): Wendet Verhaltensmodelle an, um Anomalien, Privilegienmissbrauch und Insider-Bedrohungen mit kontextbezogener Risikobewertung zu erkennen.=
- Agentic AI (Exabeam Nova): Eine Reihe spezialisierter KI-Agenten, die Korrelation, Anreicherung und Untersuchung automatisieren und Analysten dabei helfen, die Bedrohungstriage zu beschleunigen.
- Threat Center und Outcomes Navigator: Einheitliche Arbeitsoberfläche zum Verfolgen von Warnungen, Untersuchungen und Programmwirksamkeit mit Benchmarking gegenüber vergleichbaren Organisationen.
- Automatisierte Erkennung und Reaktion: Korrelation, risikobasierte Priorisierung und Playbooks zur Reduzierung der Alarmmüdigkeit und Unterstützung schnellerer Entscheidungen.
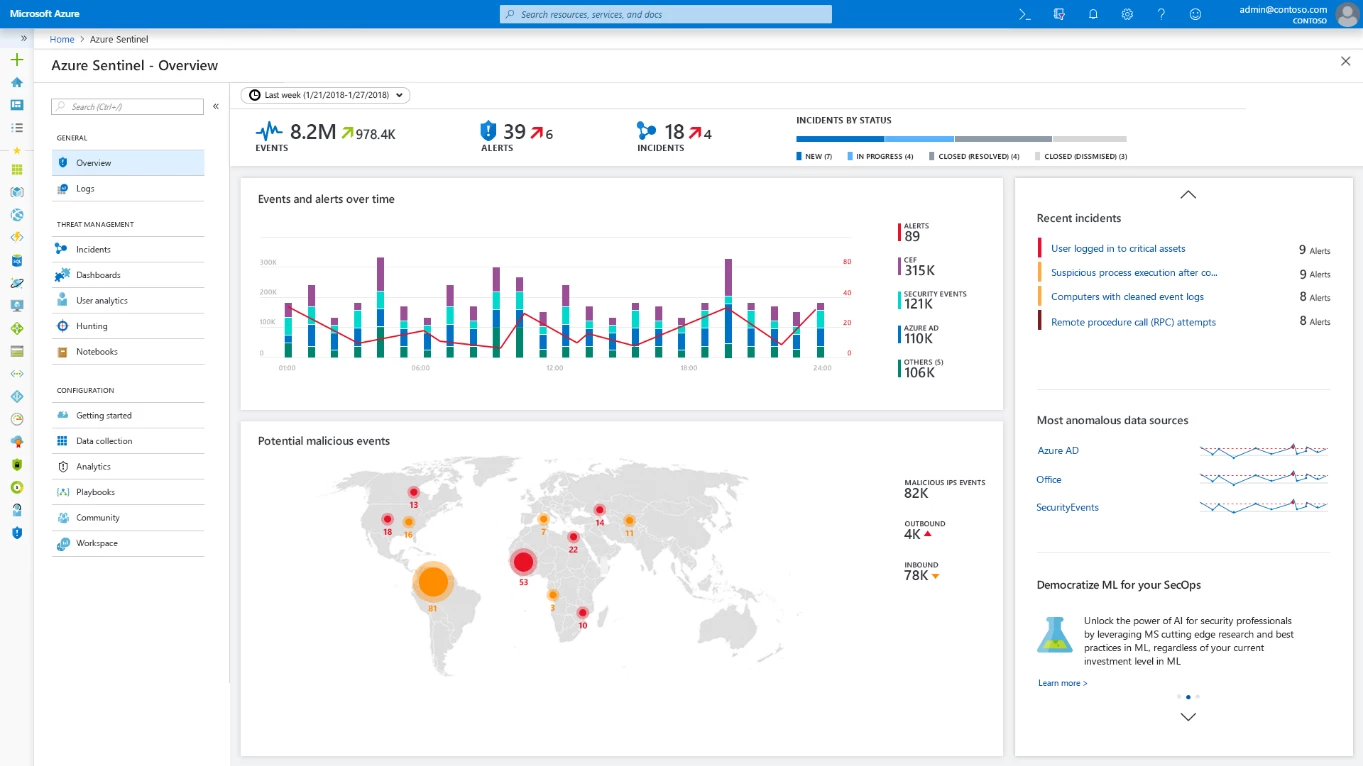
2. Microsoft Sentinel

Microsoft Sentinel is a cloud-native SIEM platform that centralizes security data and combines analytics, automation, and AI to support detection and response. It can ingest telemetry from multiple environments and correlate signals using built-in analytics, threat intelligence, and machine learning. The platform also integrates SIEM with SOAR, enabling automated workflows and investigation support within a unified system.
Bereitstellungsmodelle:
Delivered as a cloud-native SaaS solution running on Microsoft Azure. Supports multicloud and hybrid environments through native connectors and integrations.
Zu den wichtigsten Funktionen gehören:
- Centralized data lake: Aggregates and stores large volumes of security data for analytics and threat detection.
- Built-in SIEM and SOAR: Combines detection, investigation, and automated response in a single platform.
- Graph-powered context: Uses a security graph to enrich alerts with relationships and context across entities.
- Native XDR integration: Integrates with extended detection and response tools for unified visibility and control.
- Extensive data connectors: Supports ingestion from hundreds of sources across cloud, on-prem, and third-party tools.
- AI-assisted investigation: Uses generative AI to summarize incidents, generate queries, and recommend response actions.
- Integrated threat intelligence: Enriches detections with external threat data and standardized formats like STIX/TAXII.

Source: Microsoft
3. Elastic Security

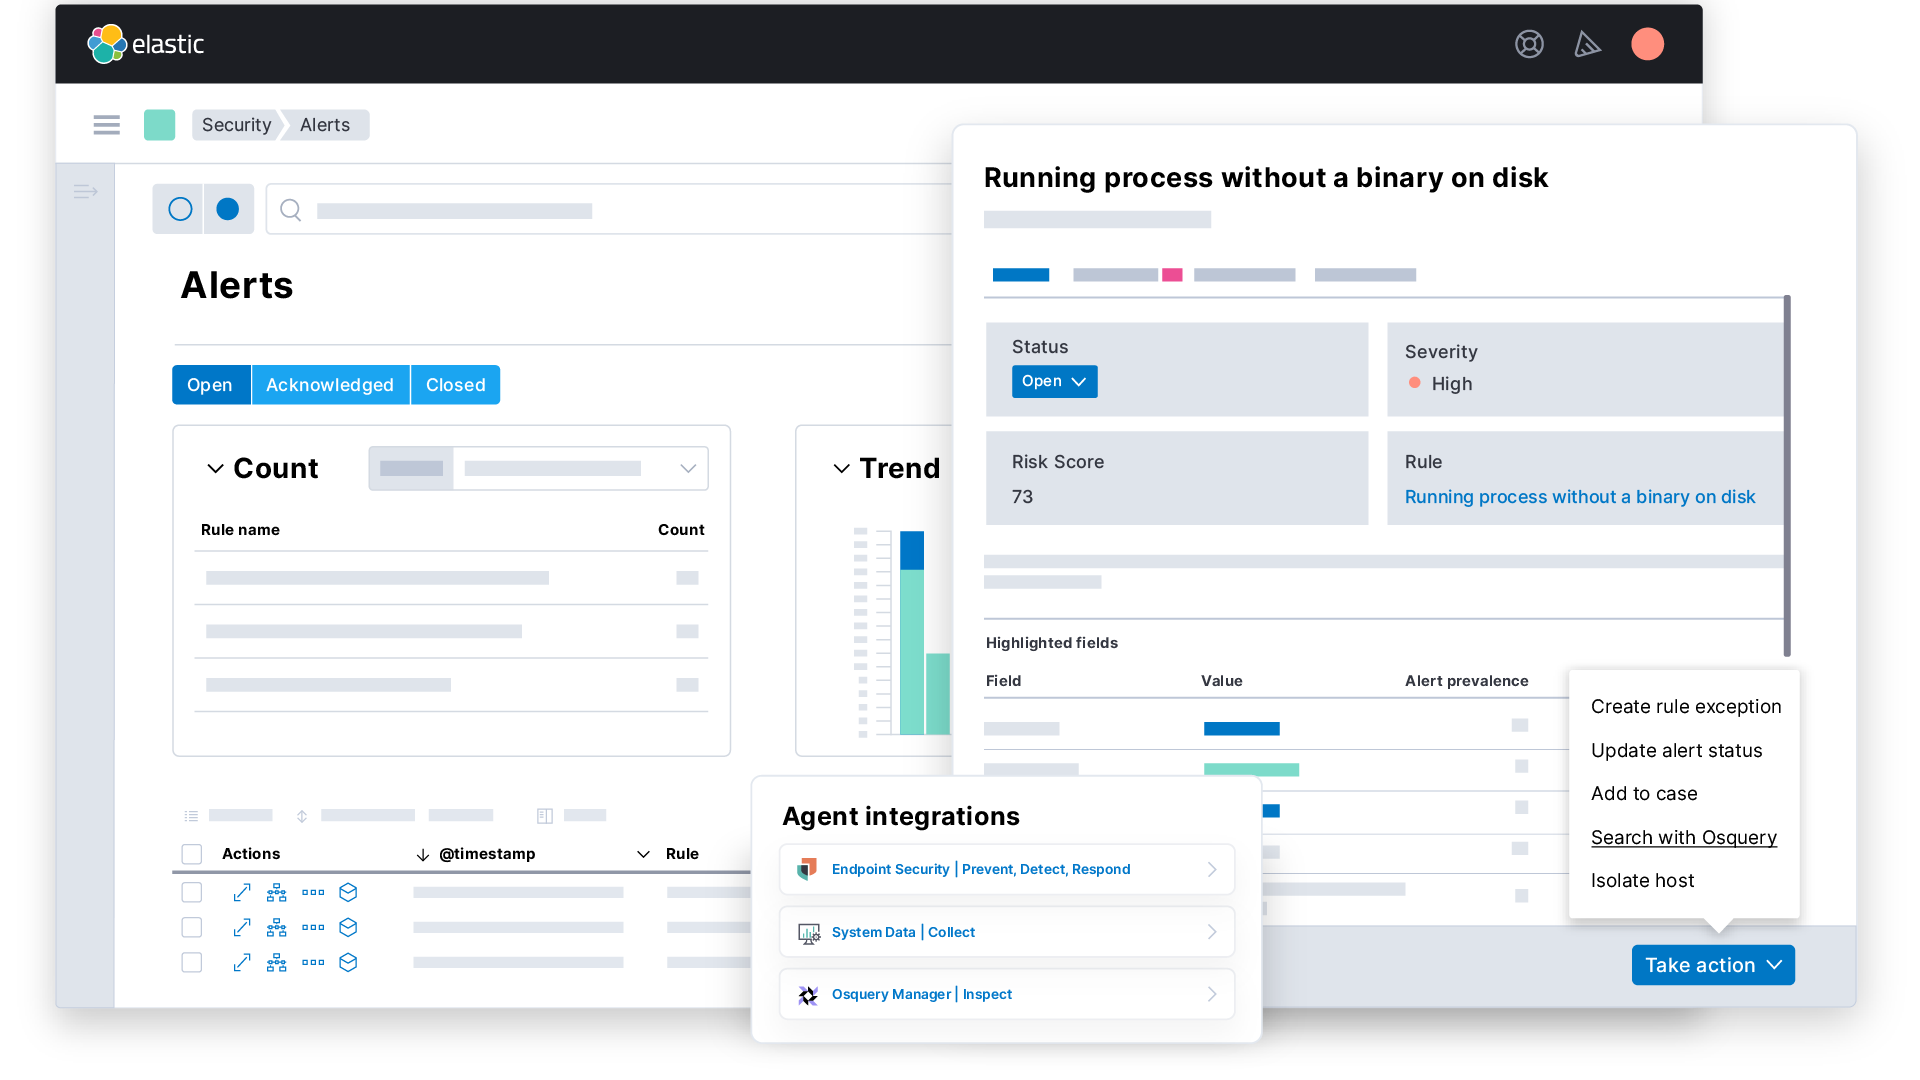
Elastic Security is an open and extensible SIEM platform that combines analytics, search, and AI to detect and respond to threats across distributed environments. It is built on Elasticsearch and can handle large-scale data ingestion and analysis without requiring data movement or duplication. The platform integrates SIEM, XDR, and automation into a single system.
Bereitstellungsmodelle:
Can be deployed in cloud, on-premises, or hybrid environments. Supports major cloud providers and self-managed infrastructure.
Zu den wichtigsten Funktionen gehören:
- Unified SIEM and XDR: Combines endpoint, cloud, and SIEM capabilities in a single platform.
- Open architecture: Allows ingestion of any data source and integration with existing tools and pipelines.
- AI and machine learning: Supports detection, triage, and investigation with contextual and explainable AI.
- Open detection rules: Provides transparent, customizable rules maintained by an active community.
- Federated search: Enables querying across distributed data sources without centralizing all data.
- Built-in automation: Includes native workflows and playbooks without requiring separate SOAR tools.
- Scalable analytics: Processes large volumes of structured and unstructured data in real time.

Source: Elastic
4. Google Chronicle

Google Chronicle (part of Google Security Operations) is a cloud-native SIEM platform focused on large-scale data analysis and intelligence-driven detection. It leverages Google infrastructure to ingest, store, and analyze security telemetry at high speed while integrating threat intelligence and AI into investigation and response workflows.
Bereitstellungsmodelle:
Delivered as a cloud-native platform on Google Cloud. Supports ingestion from multicloud and on-premises environments.
Zu den wichtigsten Funktionen gehören:
- High-scale data ingestion: Processes large volumes of telemetry with fast search and analysis capabilities.
- Curated detections: Provides built-in detection rules maintained by security researchers.
- Custom detection language: Enables rule creation using YARA-L for flexible detection engineering.
- Integrated threat intelligence: Enriches detections with Google and third-party threat data.
- AI-assisted investigation: Uses generative AI for natural language queries, summaries, and response guidance.
- Unified SIEM and SOAR: Combines detection, investigation, and automated response in one platform.
- Case management and context graphing: Links entities and events to provide a structured investigation workflow.

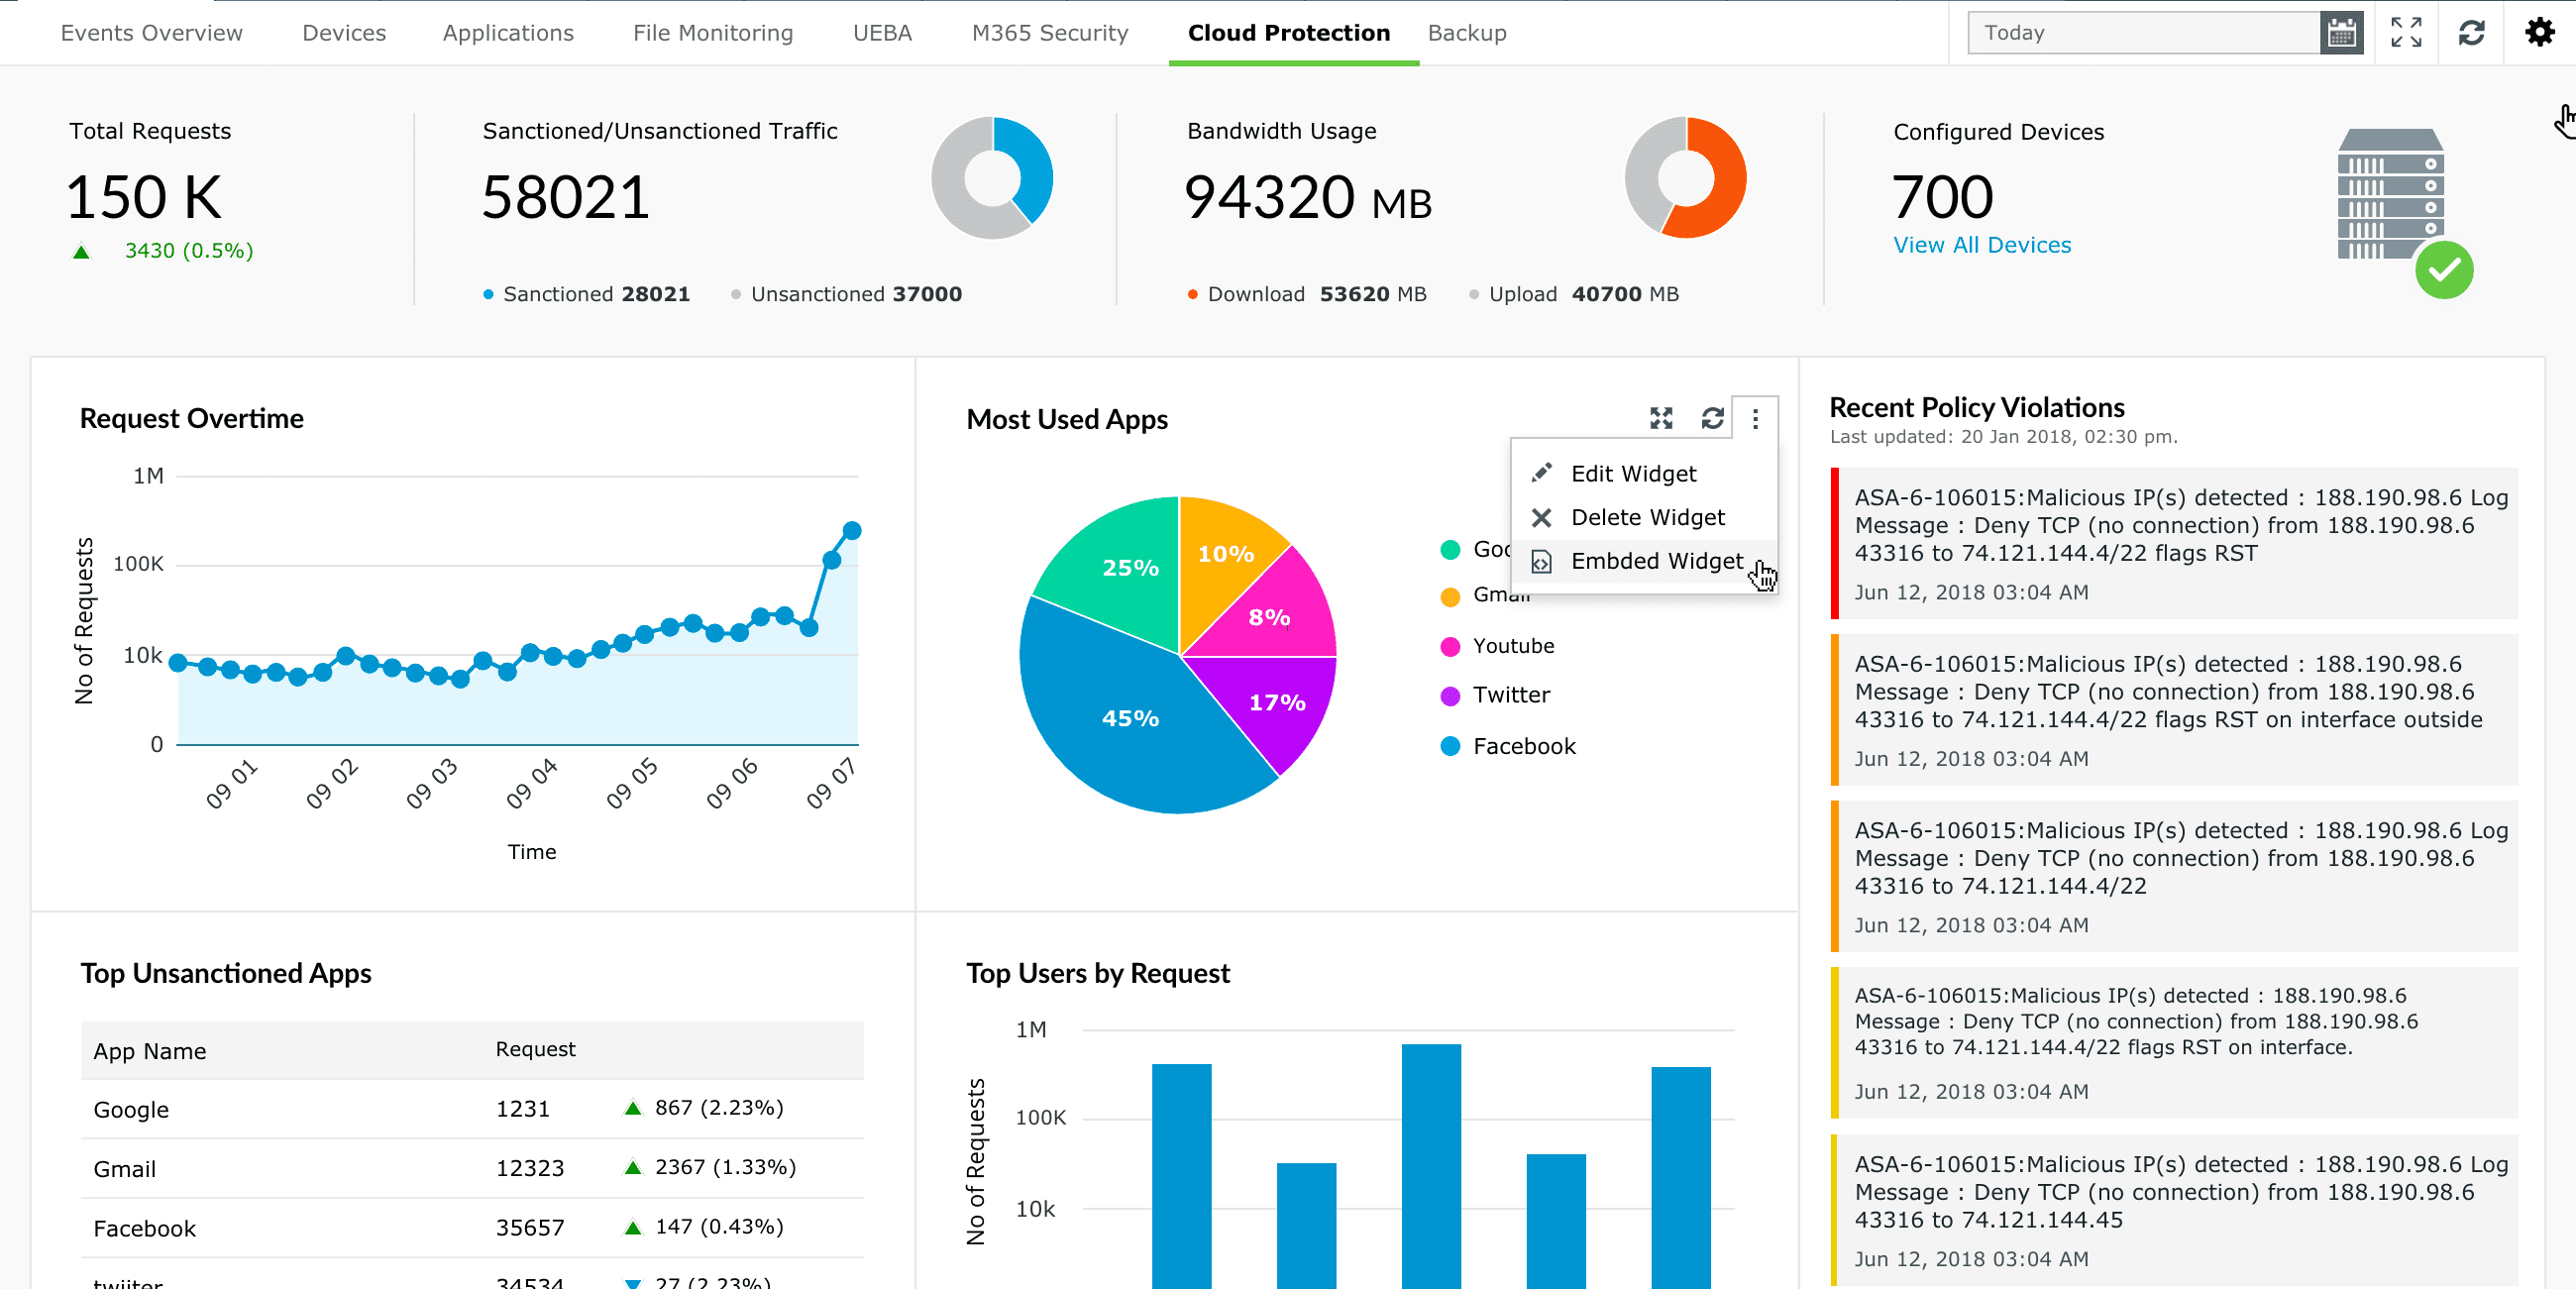
Source: ManageEngine
Hybrid / On-Premise SIEM Platforms
5. ManageEngine Log360

ManageEngine Log360 is a SIEM platform focused on threat detection, log management, and compliance, with strong emphasis on threat intelligence integration. It aggregates logs from multiple sources and enriches alerts with external intelligence to improve detection accuracy and prioritization.
Bereitstellungsmodelle:
Primarily deployed on-premises with support for hybrid environments. Integrates with cloud services and external threat intelligence feeds.
Zu den wichtigsten Funktionen gehören:
- Threat intelligence integration: Ingests and normalizes multiple threat feeds for enriched detection.
- Alert enrichment: Adds context such as IP reputation, geolocation, and known indicators of compromise.
- Event correlation: Matches internal activity with external threat data to detect attack patterns.
- Risk-based prioritization: Scores and categorizes alerts to focus on high-risk incidents.
- MITRE ATT&CK mapping: Maps detections to known tactics and techniques for better analysis.
- Dark web monitoring: Identifies exposed credentials and data leaks with the organization.
- Automated response workflows: Triggers actions like blocking IPs or disabling accounts based on detections.

Source: ManageEngine
6. Splunk Enterprise Security

Splunk Enterprise Security is a SIEM platform that provides centralized visibility, analytics, and automation for security operations. It integrates detection, investigation, and response workflows while using machine learning and behavioral analytics to identify threats across diverse data sources.
Bereitstellungsmodelle:
Available as on-premises, cloud-hosted, or hybrid deployment. Supports distributed data ingestion across cloud and on-prem environments.
Zu den wichtigsten Funktionen gehören:
- Unified TDIR platform: Combines threat detection, investigation, and response in one system.
- Full-spectrum visibility: Collects and analyzes data across endpoints, networks, and cloud environments.
- User and entity behavior analytics: Detects anomalies and insider threats using machine learning.
- Risk-based alerting: Prioritizes alerts based on risk to reduce noise and improve accuracy.
- Integrated SOAR: Automates workflows and standardizes incident response processes.
- AI-driven workflows: Supports natural language queries, summaries, and guided investigations.
- Detection lifecycle management: Provides tools to create, test, and monitor detection rules.

Source: Splunk

7. IBM QRadar

IBM QRadar is a SIEM platform that focuses on centralized visibility, real-time threat detection, and compliance management. It correlates data from across the IT environment to identify suspicious activity and supports analysts with tools for investigation and response.
Deployment models:
Available as on-premises software, cloud-hosted, or hybrid deployment. Integrates with a range of security tools and data sources.
Zu den wichtigsten Funktionen gehören:
- Centralized log and event management: Aggregates and correlates data from multiple sources.
- Real-time threat detection: Identifies threats using analytics across the full attack chain.
- User behavior analytics: Detects anomalous user activity and insider threats.
- Threat hunting capabilities: Enables near real-time analysis of large datasets.
- Built-in integrations: Connects with numerous security tools for unified visibility.
- Compliance support: Provides reporting and auditing capabilities for regulatory requirements.
- Operational efficiency: Reduces manual tasks in investigation and prioritization.

Source: IBM

Abschluss
Bei der Auswahl eines SIEM-Anbieters müssen technische Möglichkeiten, Bereitstellungsmodelle und organisatorische Anforderungen berücksichtigt werden. Eine geeignete SIEM-Plattform sollte Bedrohungen in Echtzeit erkennen, effiziente Untersuchungen unterstützen und sich in die bestehende Sicherheitsinfrastruktur integrieren lassen. Unternehmen sollten SIEM-Anbieter anhand von Leistung, Skalierbarkeit, Kosten und der Fähigkeit zur Anpassung an neue Bedrohungen und Compliance-Anforderungen bewerten.
Mehr über Exabeam erfahren
Vertiefen Sie Ihr Wissen mit Webinaren, Leitfäden und Analystenberichten.
-
 Der Blog
Wie Verhaltensanalyse die Lücke in der Verweildauer von Insiderbedrohungen schließen
- Knapp
Exabeam und Google Cloud: Sicherung der KI-Agenten und LLM-Nutzung mit Verhaltensanalyse
- Knapp
Wie Exabeam und Google Security Operations Insiderbedrohungen, Missbrauch von Zugangsdaten und Risiken durch agentenbasierte KI erkennen
- Mehr anzeigen