


Exabeam vs. CrowdStrike: Fünf Möglichkeiten zum Vergleichen und Bewerten
Führung
Ein Framework zum direkten Vergleich von Verhaltensanalysen, KI-Unterstützung, Analysten-Workflows, Erkennungsinhalten und Datenintegration
SIEM-Systeme, die auf Endpoint- und Log-Management basieren, setzen häufig auf benutzerdefinierte Regeln und Korrelationen. Dadurch können schwache, systemübergreifende Signale in den Suchergebnissen untergehen, anstatt zu priorisierten Fällen zu werden.
Endpoint-Anbieter verkaufen mittlerweile SIEM-Lösungen, und die Konsolidierung auf eine einzige Plattform ist verlockend. Log-zentrierte Plattformen verlagern jedoch die Optimierung der Erkennung, die Datenintegration und die Untersuchungsarbeit zurück auf die Analysten, während KI-Agenten Aktivitäten generieren, die Inline-Kontrollen zwar kurzfristig blockieren können, aber nicht im Zeitverlauf modellieren.
Dieser Leitfaden vergleicht Exabeam mit CrowdStrike Falcon Next-Gen SIEM in fünf Bereichen, von Verhaltensanalysen bis hin zur Datenintegration. Er zeigt, wie New-Scale Analytics, Agent Behavior Analytics (ABA) und Exabeam Nova KI-Agenten Insider- und mehrstufige Bedrohungen frühzeitig aufdecken, Beweise in Zeitreihen verknüpfen und die Erkennung auf KI-Agenten ausweiten.
Wichtige Fragen, die dieser Leitfaden beantwortet
- Wie schneidet modellbasierte Verhaltensanalyse im Vergleich zu korrelationsgetriebener UEBA bei der Erkennung von Insider- und mehrstufigen Bedrohungen ab?
- Was geschieht, wenn subtile systemübergreifende Aktivitäten niemals ein verpacktes Identitäts- oder Endpunktsignal auslösen?
- Wie unterscheidet sich die Modellierung des Verhaltens von KI-Agenten im Zeitverlauf von Inline-Laufzeitsteuerungen wie beispielsweise der Filterung von Eingabeaufforderungen?
- Wie wirken sich KI-Kreditlimits und separate Artikelnummern darauf aus, wie konsistent Analysten KI während Untersuchungen einsetzen können?
- Wie viele native Erkennungsfunktionen und vordefinierte Parsing-Optionen stehen Ihnen zur Verfügung, bevor Sie mit dem Schreiben benutzerdefinierter Regeln beginnen?
- Welche Vor- und Nachteile ergeben sich aus der Standardisierung aller Sicherheitsfunktionen bei einem einzigen Anbieter?
Wie Exabeam neben oder anstelle Ihres aktuellen SIEM funktioniert
Exabeam unterstützt sowohl die Erweiterung von SIEM-Systemen als auch deren vollständigen Austausch. Mit über 10.000 vorkonfigurierten Parsern für mehr als 650 Anbieter und nativen Cribl- und Databahn-Integrationen können Sie Daten von Drittanbietern schnell in die Verhaltenserkennung einbinden und Ihre Sicherheitsabläufe in Ihrem eigenen Tempo modernisieren.
Laden Sie den Leitfaden herunter, um Exabeam und CrowdStrike in fünf Bereichen zu vergleichen und den SIEM-Ansatz auszuwählen, der am besten zu Ihren Sicherheitsanforderungen passt.
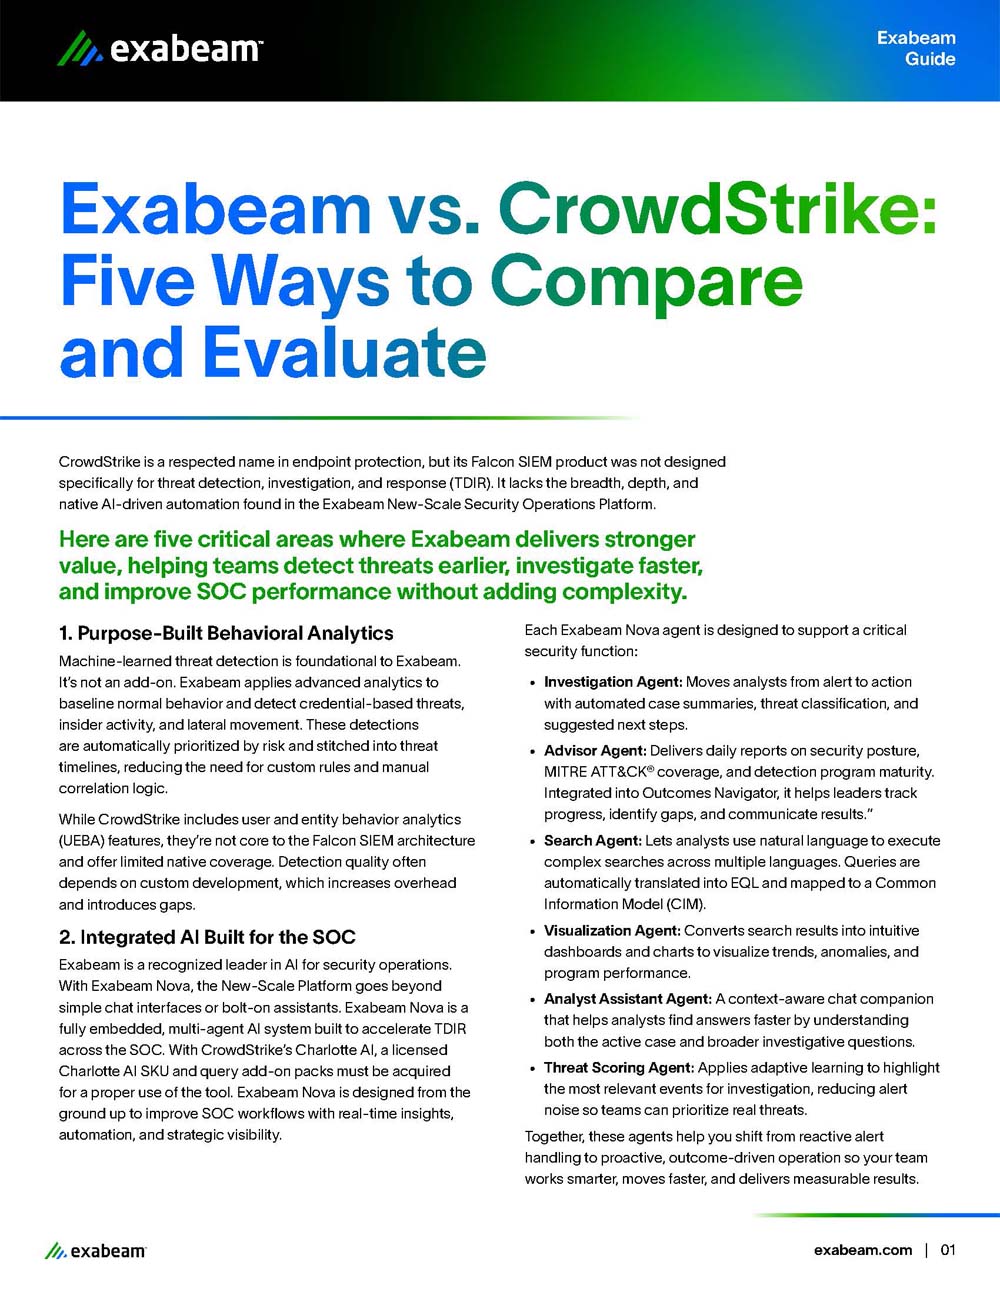
Holen Sie sich den Leitfaden: Exabeam vs. CrowdStrike
Füllen Sie das untenstehende Formular aus und senden Sie es ab, um diese Ressource herunterzuladen.