


Securonix: Lösungsübersicht, Einschränkungen und Top 5 Alternativen
- 9 minutes to read
Inhaltsverzeichnis
Was ist Securonix?
Securonix ist eine Cybersicherheitsplattform, die sich auf die Identifizierung, Analyse und Reaktion auf Sicherheitsbedrohungen spezialisiert hat. Mithilfe von Analysen bietet sie Einblick in Netzwerkaktivitäten und zielt darauf ab, verdächtiges Verhalten zu erkennen, bevor es zu einem Sicherheitsverstoß kommt.
Securonix kombiniert Benutzer- und Entitätsverhaltensanalysen (UEBA), Sicherheitsinformations- und Ereignismanagement (SIEM) sowie Funktionen zur Bedrohungserkennung, um die Identifizierung und Reaktion auf Bedrohungen zu unterstützen und gleichzeitig Fehlalarme zu reduzieren.
Securonix basiert auf einer Cloud-nativen Architektur und ermöglicht so Integration und Skalierbarkeit. Die Plattform bietet Bedrohungsanalysen durch Datenkorrelation aus verschiedenen Quellen. Securonix stellt automatisierte Reaktionsmechanismen bereit, mit denen Unternehmen potenziell auf Bedrohungen reagieren können.
Dies ist Teil einer umfangreichen Reihe von Leitfäden zum Thema Informationssicherheit.
Securonix Produkte
Hier finden Sie eine Übersicht über die verschiedenen Sicherheitsprodukte von Securonix.
Securonix-Plattform
Die Securonix-Plattform ist eine Cloud-native SIEM-Lösung, die Bedrohungserkennung, -untersuchung und -abwehr (TDIR) durch KI-gestützte Analysen verbessert. Durch die Integration von SIEM- und SOAR Funktionen automatisiert die Plattform die Datenanalyse, reduziert Fehlalarme und ermöglicht Bedrohungserkennung in Echtzeit. Sie bietet Skalierbarkeit dank einer flexiblen Cybersecurity-Mesh-Architektur und lässt sich so in bestehende Sicherheitstools und Datenquellen integrieren.
Zu den wichtigsten Funktionen der Securonix-Plattform gehören:
- Cybersicherheitsnetz: Integriert sich in verschiedene Sicherheitstools, Clouds oder Datenseen.
- KI-gestützte Plattform: Ziel ist es, die Genauigkeit der Bedrohungserkennung und die Reaktion darauf durch künstliche Intelligenz zu verbessern.
- Skalierbarer Datensee: Bietet schnellen Zugriff auf ein Jahr heißer Daten für die Bedrohungssuche und -untersuchung.
- Threat Content-as-a-Service: Liefert kontinuierlich kuratierte Bedrohungsinformationen, um Fehlalarme zu reduzieren.
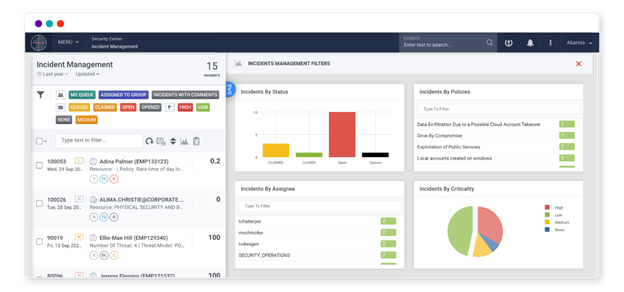
Source: Securonix
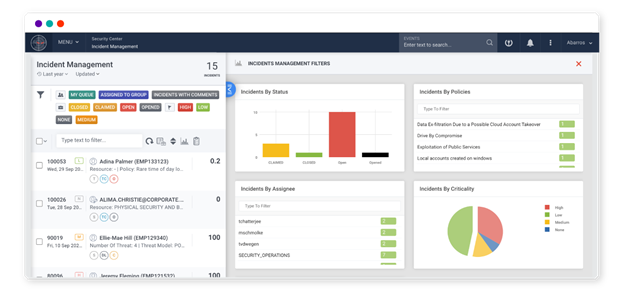
Securonix EON
Securonix EON ist eine KI-basierte Cybersicherheitslösung, die Geschwindigkeit, Präzision und Effektivität von Sicherheitsoperationen verbessern soll. Sie nutzt KI, um Entscheidungen zu optimieren, manuelle Aufgaben zu reduzieren und die Betriebseffizienz zu steigern. Mit Integrationsfunktionen und Bedrohungserkennung bietet Securonix EON Schutz vor externen und internen Bedrohungen.
Zu den Hauptfunktionen von Securonix EON gehören:
- KI-gestützte Plattform: Verwendet KI zur Automatisierung und Optimierung von Sicherheitsvorgängen.
- Cybersicherheitsnetz: Lässt sich in vorhandene Sicherheitstools, Clouds und Datenseen integrieren, um Sicherheitsinvestitionen zu maximieren.
- Psycholinguistik für Insider-Bedrohungen: Erkennt wie andere Lösungen dieser Kategorie Insider-Bedrohungen durch die Analyse von Verhaltensmustern und absichtsbasierten Indikatoren.
- InvestigateRX: Die Verwendung von KI-gesteuerten Zusammenfassungen, um die Untersuchungszeiten potenziell zu verkürzen.
Securonix Unified Defense SIEM
Securonix Unified Defense SIEM ist eine skalierbare, Cloud-basierte Lösung, die die TDIR-Funktionen für moderne Unternehmen verbessert. Basierend auf der Daten-Cloud von Snowflake ermöglicht es Unternehmen, große Datenmengen zu verarbeiten und gleichzeitig eine durchgängige Bedrohungsabwehr zu gewährleisten.
Zu den Hauptfunktionen von Securonix Unified Defense SIEM gehören:
- Einstufiges Speichermodell: Bietet eine skalierbare Speicherlösung für die Datensuche.
- Skalierbare Daten-Cloud: Nutzt die Daten-Cloud von Snowflake zur Verwaltung der Datenanforderungen und bietet 365 Tage lang „heiße“ durchsuchbare Daten für kontinuierliche Sichtbarkeit.
- Bedrohungsinhalte als Service: Bietet Bedrohungsinhalte, um die Bedrohungsabdeckung und Erkennungsgenauigkeit potenziell zu verbessern.
- Proaktive Verteidigung: Ermöglicht den gemeinsamen Austausch von Bedrohungsinformationen und die automatische Bedrohungssuche.
- Einheitliches TDIR-Erlebnis: Bietet einen Workflow mit integrierten SOAR Funktionen für Erkennung, Untersuchung und Reaktion.
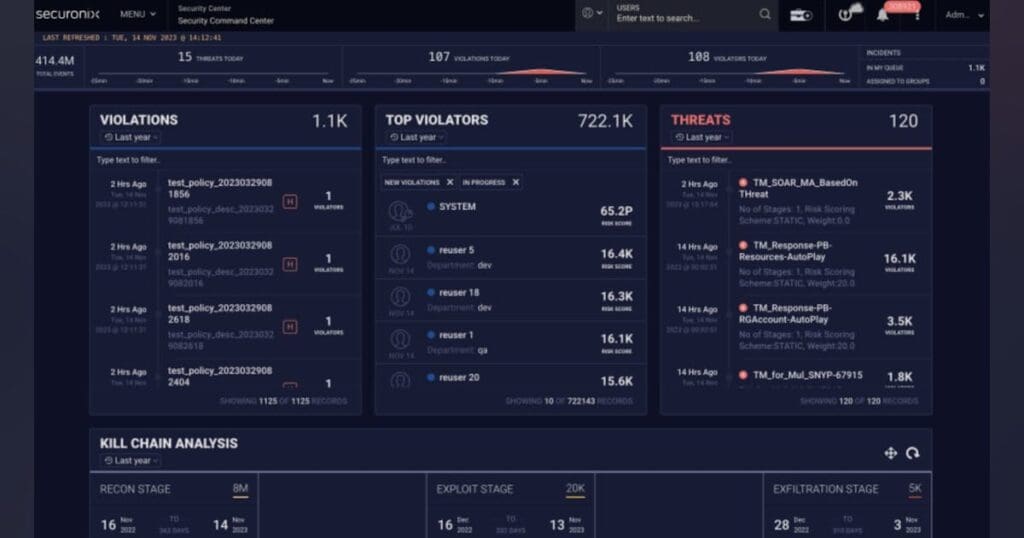
Source: Securonix

Securonix UEBA
Securonix User and Entity Behavior Analytics (UEBA) ist eine Lösung zur Erkennung von anomalem Verhalten durch maschinelles Lernen und Verhaltensanalyse. Sie bietet Einblick in Benutzer- und Entitätsaktionen, um potenzielle Insider-Bedrohungen und subtile Sicherheitsrisiken zu identifizieren.
Zu den wichtigsten Funktionen von Securonix UEBA gehören:
- SIEM-Integration: Wird auf einem vorhandenen SIEM bereitgestellt.
- Branchenführende Verhaltensanalyse: Verwendet Algorithmen für maschinelles Lernen und sofort einsatzbereite Anwendungsfälle zur Bedrohungserkennung.
- Cloud-Sichtbarkeit: Erweitert die Überwachung auf Cloud-Umgebungen durch integrierte APIs für Cloud-Plattformen und -Anwendungen.
- Überwachung von Insider-Bedrohungen: Erkennt Abweichungen vom normalen Verhalten durch die Kombination von Benutzerkontext und Ereignisdaten und mindert so das Risiko von Insider-Bedrohungen.

Source: Securonix
Securonix SOAR
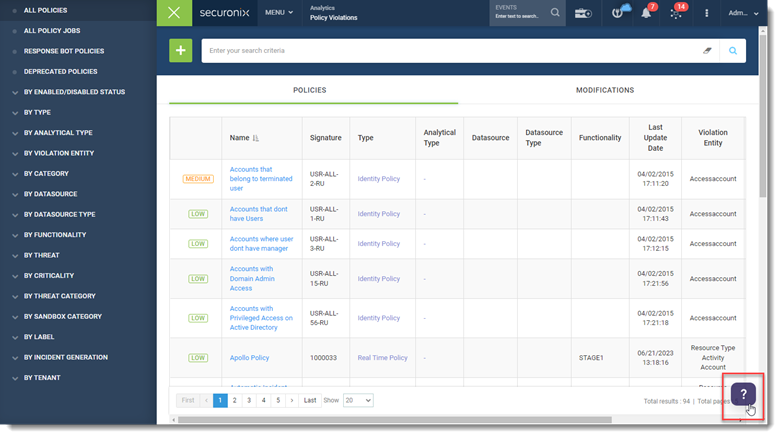
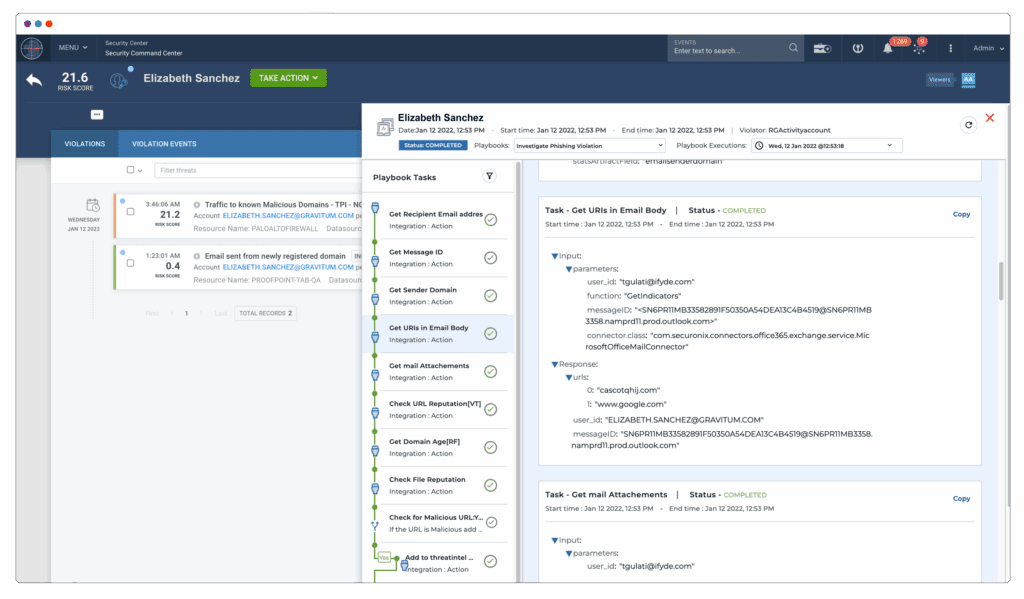
Securonix Security Orchestration, Automation and Response (SOAR) ist eine Lösung innerhalb von Securonix Unified Defense SIEM. Direkt in die Plattform integriert, automatisiert Securonix SOAR Sicherheitsvorgänge, reduziert manuelle Eingriffe und unterstützt Teams bei der effizienteren Reaktion auf Bedrohungen.
Zu den wichtigsten Funktionen von Securonix SOAR gehören:
- Bereitstellung für mehrere Mandanten: Unterstützt Umgebungen mit mehreren Mandanten und ermöglicht zentralisierte Aktionen für mehrere Mandanten von einer einzigen Konsole aus.
- Integrierte Plattform: Kombiniert Erkennung und Reaktion in einem einzigen Workflow.
- Cloud-native SOAR: Integriert in das SIEM, ohne dass zusätzliche Infrastruktur verwaltet werden muss.
- Vereinfachte Lizenzierung: Bietet ein Pauschalpreismodell, das unbegrenzte Analystenplätze ohne zusätzliche Kosten ermöglicht.
Source: Securonix
Securonix ATS
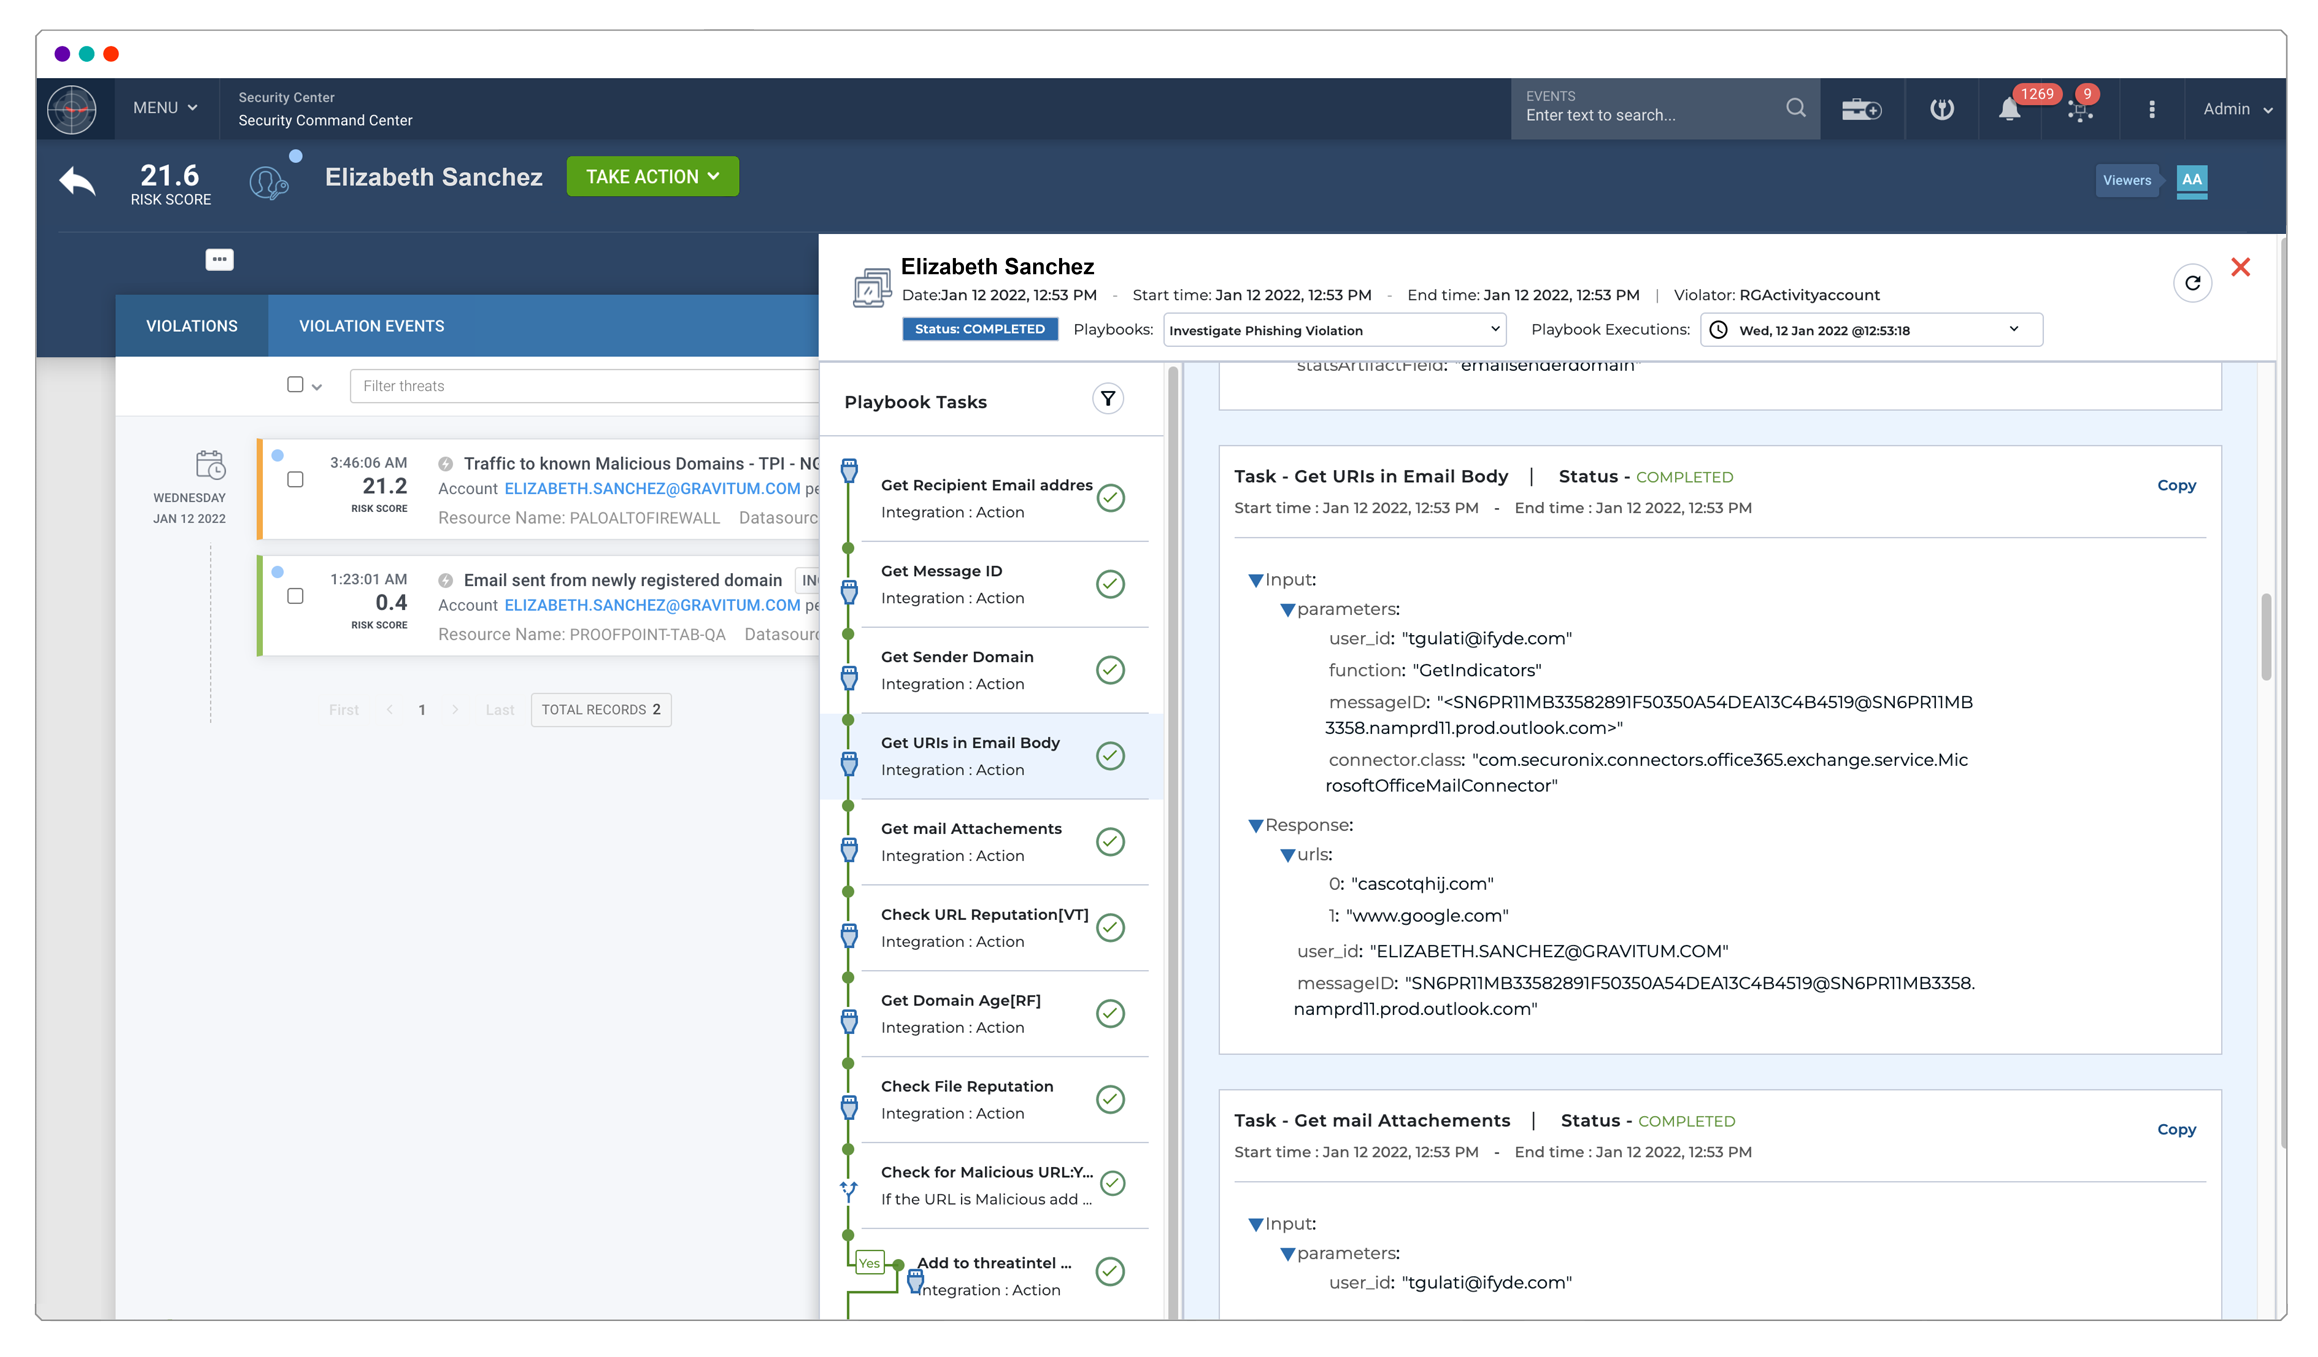
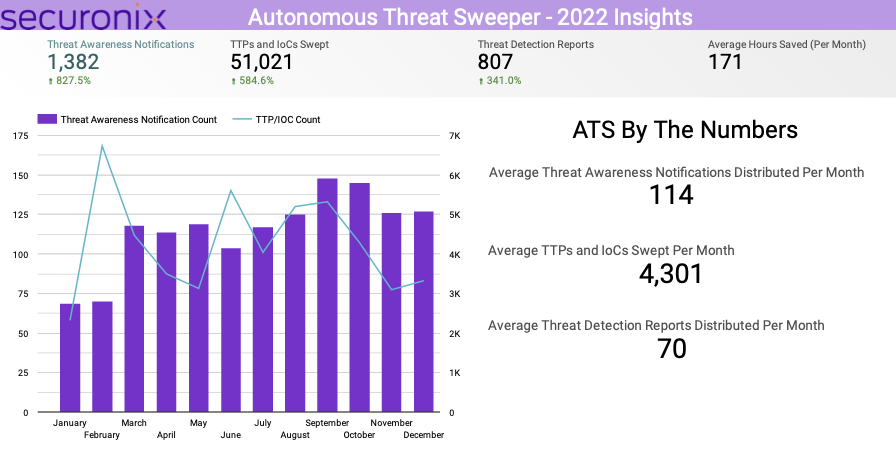
Der Autonomous Threat Sweeper (ATS) von Securonix automatisiert die Erkennung und Reaktion auf Bedrohungen. Unterstützt durch Bedrohungsinformationen der Securonix Threat Labs durchsucht ATS autonom historische Ereignisdaten und sorgt so für eine schnelle Identifizierung und Minderung potenzieller Risiken.
Zu den Hauptfunktionen von Securonix ATS gehören:
- Proaktive Sicherheit: Durchsucht Protokolle und historische Daten nach neuen Bedrohungen und bewertet die Gefährdung.
- Kuratierte Bedrohungshinweise: Bietet kontinuierlich aktualisierte Bedrohungsinformationen und kombiniert Forschungsergebnisse der Securonix Threat Labs mit Daten aus der Community und branchenführenden Daten.
- Multivektorerkennung: Verwendet eine Mischung aus Indikatoren für eine Gefährdung (IOC) und Taktiken, Techniken und Verfahren (TTP), um sowohl bekannte als auch unbekannte Bedrohungen aufzuspüren.
- Berichterstellung und Warnmeldungen: Automatisiert die Berichterstellung, Vorfallerstellung und Warnmeldungen.
Source: Securonix
Securonix Investigate
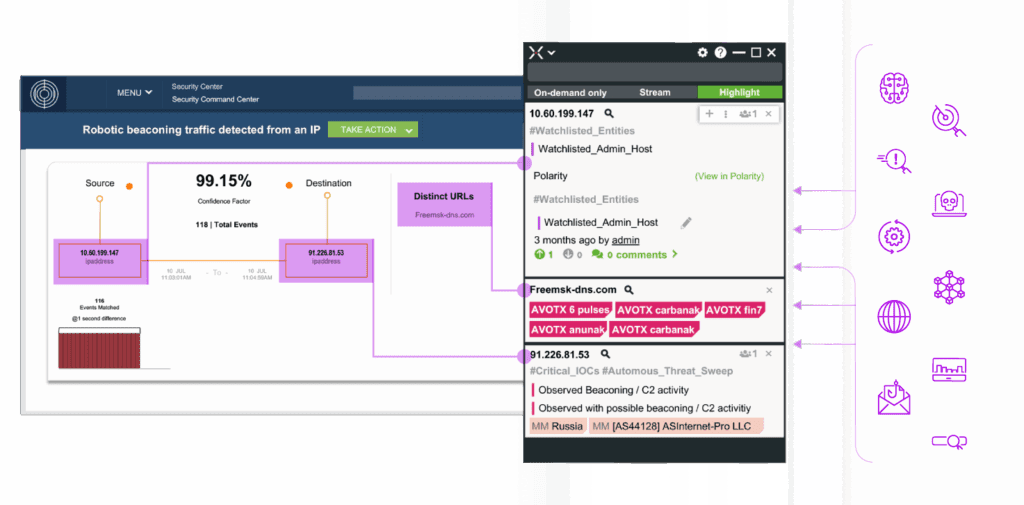
Securonix Investigate beschleunigt den Prozess der Bedrohungsuntersuchung durch bedarfsgerechte Kontextanreicherung und unterstützt die Zusammenarbeit zwischen Analysten. Direkt in die Securonix-Plattform integriert, ermöglicht es Teams den Austausch von Erkenntnissen und Wissen innerhalb des Untersuchungs-Workflows, ohne dass externe Tools wie Ticket- oder Messaging-Systeme erforderlich sind.
Zu den wichtigsten Funktionen von Securonix Investigate gehören:
- Kontextfenster mit Einzelansicht: Konsolidiert Details in einer Ansicht.
- Datenanreicherung auf Anfrage: Sammelt relevante Daten aus internen und externen Quellen und hält den Untersuchungskontext aktuell.
- Integrierte KI: Verwendet KI-gesteuerte natürliche Sprachfunktionen zum Erstellen von Bedrohungsinhalten.
- Workflow-Anmerkungen: Ermöglicht Analysten, Beobachtungen im Rahmen der Untersuchung zu kommentieren und zu dokumentieren.
- Dedizierte Teamkanäle: Ermöglicht die Zusammenarbeit über bestimmte Kommunikationskanäle und erlaubt den Informationsaustausch zwischen Gruppen wie roten, blauen oder violetten Teams.
Source: Securonix

Securonix Agentic AI
Securonix Agentic AI ist eine KI-gestützte SecOps-Funktion, die in die Securonix-Plattform integriert ist. Sie beschleunigt die Erkennung, Untersuchung und Reaktion auf Bedrohungen durch modulare und autonome KI-Komponenten. Der Ansatz konzentriert sich auf Geschwindigkeit, Präzision und Nachvollziehbarkeit und ermöglicht es Analysten gleichzeitig, die Kontrolle über die Sicherheitsoperationen zu behalten.
Agentic AI basiert auf einem KI-nativen Plattformmodell. KI-Funktionen sind systemweit integriert, um wiederkehrende Aufgaben zu automatisieren, Entscheidungsprozesse zu unterstützen und den manuellen Aufwand zu reduzieren. Das Design verfolgt einen Ansatz mit menschlicher Interaktion, bei dem Analysten stets Einblick und Kontrolle behalten. KI-generierte Entscheidungen sind nachvollziehbar, und Arbeitsabläufe lassen sich an die jeweiligen betrieblichen Anforderungen anpassen.
Zu den wichtigsten Komponenten von Securonix Agentic AI gehören:
- Policy Agent: Wandelt die Absichten von Analysten in Erkennungsregeln um. Er simuliert Ergebnisse, identifiziert Probleme und verfeinert die Erkennungslogik, um mit sich ändernden Bedrohungen Schritt zu halten.
- Reaktionsagent: Führt Eindämmungsmaßnahmen durch, wie z. B. das Sperren von Benutzerkonten oder das Isolieren von Hosts, sobald Bedrohungen bestätigt werden. Dies reduziert die mittlere Reaktionszeit (MTTR).
- Insider-Intent-Agent: Er identifiziert Frühindikatoren für Insiderrisiken durch die Analyse von Psycholinguistik, Verhaltensänderungen und Risikomustern. Er passt sich dem sich ändernden Nutzerverhalten an.
- Noise Control Agent: Reduziert Fehlalarme durch den Einsatz von groß angelegten Sprachmodellen, Verhaltensanalysen und Analysten-Feedback, um unnötige Warnmeldungen zu unterdrücken.
- Suchagent: Übersetzt natürlichsprachliche Anfragen in optimierte Data-Lake-Suchen, um Anomalien zu identifizieren. Er verbessert sich im Laufe der Zeit basierend auf dem Feedback von Analysten.
- Untersuchungsagent: Weist Indikatoren für Kompromittierung (IOCs) Vertrauenswerte und Kategorien zu, wodurch die Priorisierung von Warnmeldungen erleichtert und die Triage beschleunigt wird.
- Threat Intel Agent: Fasst die Untersuchungsergebnisse in einfacher Sprache zusammen und ergänzt sie, um Schweregrad und Kontext zu verdeutlichen.
- Data Pipeline Manager (DPM): Klassifiziert und leitet Telemetriedaten weiter, um sicherzustellen, dass kritische Ereignisse in Echtzeit analysiert werden, während gleichzeitig Rauschen und Speicheraufwand reduziert werden.
Securonix-Einschränkungen
Securonix ist zwar eine angesehene Lösung, weist jedoch einige Einschränkungen auf. Folgendes wurde von Benutzern der G2-Plattform gemeldet:
- Langsame Reaktionszeiten des Supports: Einige Nutzer berichten von Verzögerungen bei der Beantwortung von Supportanfragen und Schwierigkeiten bei der schnellen Lösung von Problemen durch das Supportteam.
- Komplexe Abfrageerstellung: Das Schreiben von Abfragen zum Suchen von Benachrichtigungen oder zum Untersuchen von Ereignissen kann für einige Benutzer schwierig sein, insbesondere für diejenigen, die keine Vorkenntnisse mit der Abfragesprache der Plattform haben.
- Integrationsherausforderungen: Anwender weisen darauf hin, dass die Integration von Securonix mit externen Tools und Systemen kompliziert sein kann und möglicherweise zusätzliche Konfigurationen erfordert.
- Schwierigkeiten bei der Fehlerbehebung: Bei Plattformfehlern berichten einige Benutzer von eingeschränkten Möglichkeiten zur Fehlerbehebung innerhalb des Tools selbst.
- Gelegentliche Probleme mit der Protokollsammlung: Einige Rezensenten erwähnen, dass es bei der Protokollsammlungskomponente zu zeitweiligen Problemen kommen kann, die die Datenerfassung beeinträchtigen.
- Es kann einige Zeit dauern, bis Konfigurationsänderungen wirksam werden: Bestimmte Einstellungen oder Änderungen an der Benutzeroberfläche benötigen möglicherweise Zeit, um sich im System widerzuspiegeln, was die Fehlersuche und die betrieblichen Arbeitsabläufe verlangsamen kann.
- Eher für große Unternehmen geeignet: Einige Nutzer weisen darauf hin, dass die Leistungsfähigkeit und Komplexität der Plattform sie für kleinere Organisationen mit begrenzten Sicherheitsressourcen weniger praktikabel machen.
Bemerkenswerte Konkurrenten und Alternativen von Securonix
1. Exabeam

Exabeam ist ein führender Anbieter von SIEM-Lösungen (Security Information and Event Management), der UEBA, SIEM, SOAR und TDIR kombiniert, um Sicherheitsoperationen zu beschleunigen. Seine Security-Operations-Plattformen ermöglichen es Sicherheitsteams, Bedrohungen schnell zu erkennen, zu untersuchen und darauf zu reagieren und gleichzeitig die betriebliche Effizienz zu steigern.
Hauptmerkmale:
- Skalierbare Protokollerfassung und -verwaltung: Die offene Plattform beschleunigt das Onboarding von Protokollen um 70 %, sodass keine fortgeschrittenen technischen Kenntnisse mehr erforderlich sind, und gewährleistet gleichzeitig eine nahtlose Protokollaggregation in hybriden Umgebungen.
- Verhaltensanalyse: Verwendet erweiterte Analysen, um normales und abnormales Verhalten zu vergleichen und Insider-Bedrohungen, laterale Bewegungen und komplexe Angriffe zu erkennen, die von signaturbasierten Systemen übersehen werden. Kunden berichten, dass Exabeam 90 % der Angriffe erkennt und darauf reagiert, bevor andere Anbieter sie abfangen können.
- Automatisierte Reaktion auf Bedrohungen: Vereinfacht Sicherheitsvorgänge durch Automatisierung der Vorfallzeitpläne, Reduzierung des manuellen Aufwands um 30 % und Beschleunigung der Untersuchungszeiten um 80 %.
- Kontextbezogene Vorfalluntersuchung: Da Exabeam die Zeitleistenerstellung automatisiert und den Zeitaufwand für Routineaufgaben reduziert, verkürzt sich die Zeit für die Erkennung und Reaktion auf Bedrohungen um über 50 %. Vorgefertigte Korrelationsregeln, Modelle zur Anomalieerkennung und Anbieterintegrationen reduzieren die Anzahl der Warnmeldungen um 60 % und minimieren Fehlalarme.
- SaaS- und Cloud-native Optionen: Flexible Bereitstellungsoptionen bieten Skalierbarkeit für Cloud-First- und Hybridumgebungen und gewährleisten eine schnelle Wertschöpfung für Kunden. Für Unternehmen, die ihr SIEM nicht in die Cloud migrieren können oder wollen, bietet Exabeam ein marktführendes, voll funktionsfähiges und selbst gehostetes SIEM.
- Netzwerktransparenz mit NetMon: Bietet tiefe Einblicke über Firewalls und IDS/IPS hinaus, erkennt Bedrohungen wie Datendiebstahl und Botnet-Aktivitäten und erleichtert die Untersuchung durch flexible Suchfunktionen. Deep Packet Analytics (DPA) basiert außerdem auf der NetMon Deep Packet Inspection (DPI)-Engine, um wichtige Indikatoren für Kompromittierungen (IOCs) zu interpretieren.
Die Kunden Exabeam betonen immer wieder, wie die KI-gestützten Tools für Echtzeittransparenz, Automatisierung und Produktivität die Sicherheitskompetenz des Unternehmens verbessern, überforderte Analysten in proaktive Verteidiger verwandeln und gleichzeitig die Kosten senken und branchenführenden Support bieten.
2. Sumo-Logik

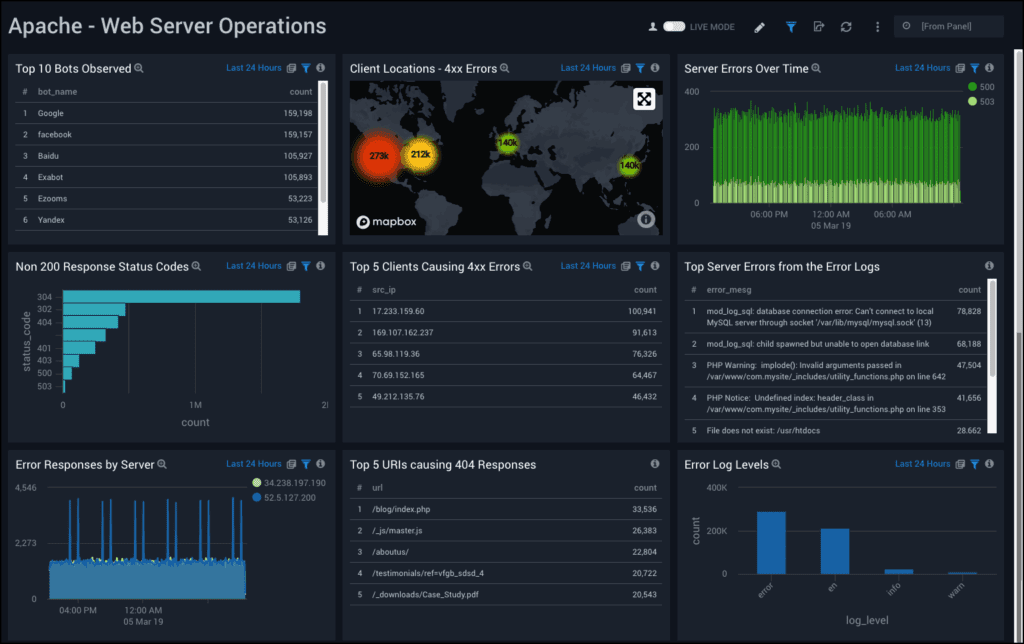
Sumo Logic ist eine Cloud-native Plattform für Sicherheitsanalysen und SIEM (Security Information Monitoring), die Bedrohungserkennung, -untersuchung und -abwehr in modernen Umgebungen unterstützt. Die Plattform analysiert Protokolldaten von Anwendungen, Infrastruktur und Sicherheitstools, um verdächtige Aktivitäten zu identifizieren und die Untersuchung von Sicherheitsvorfällen zu unterstützen. Sumo Logic integriert Sicherheitsanalysen, Protokollverwaltung und Automatisierungsfunktionen, um Sicherheitsteams bei der Erkennung und Abwehr von Bedrohungen zu unterstützen.
Zu den Hauptfunktionen von Sumo Logic gehören:
- Einheitliche Analyseplattform: Kombiniert Protokolle, Metriken und Sicherheitsanalysen in einer einzigen Plattform zur Überwachung und Untersuchung.
- Cloud-native Architektur: Konzipiert für den Betrieb als skalierbarer Cloud-Dienst ohne Notwendigkeit einer lokalen Infrastruktur.
- Logbasierte Bedrohungserkennung: Nutzt Log-Analysen, um Ereignisse zu korrelieren und potenzielle Sicherheitsbedrohungen zu identifizieren.
- Automatisierte Alarmpriorisierung: Analysiert automatisch Alarme und korreliert verwandte Ereignisse, um eine schnellere Untersuchung zu ermöglichen.
- Umfangreiche Integrationen: Unterstützt die Integration mit zahlreichen Tools und Diensten zur Erfassung und Analyse von Sicherheitstelemetriedaten in verschiedenen Umgebungen.
Quelle: Sumo Logic
3. Microsoft Sentinel

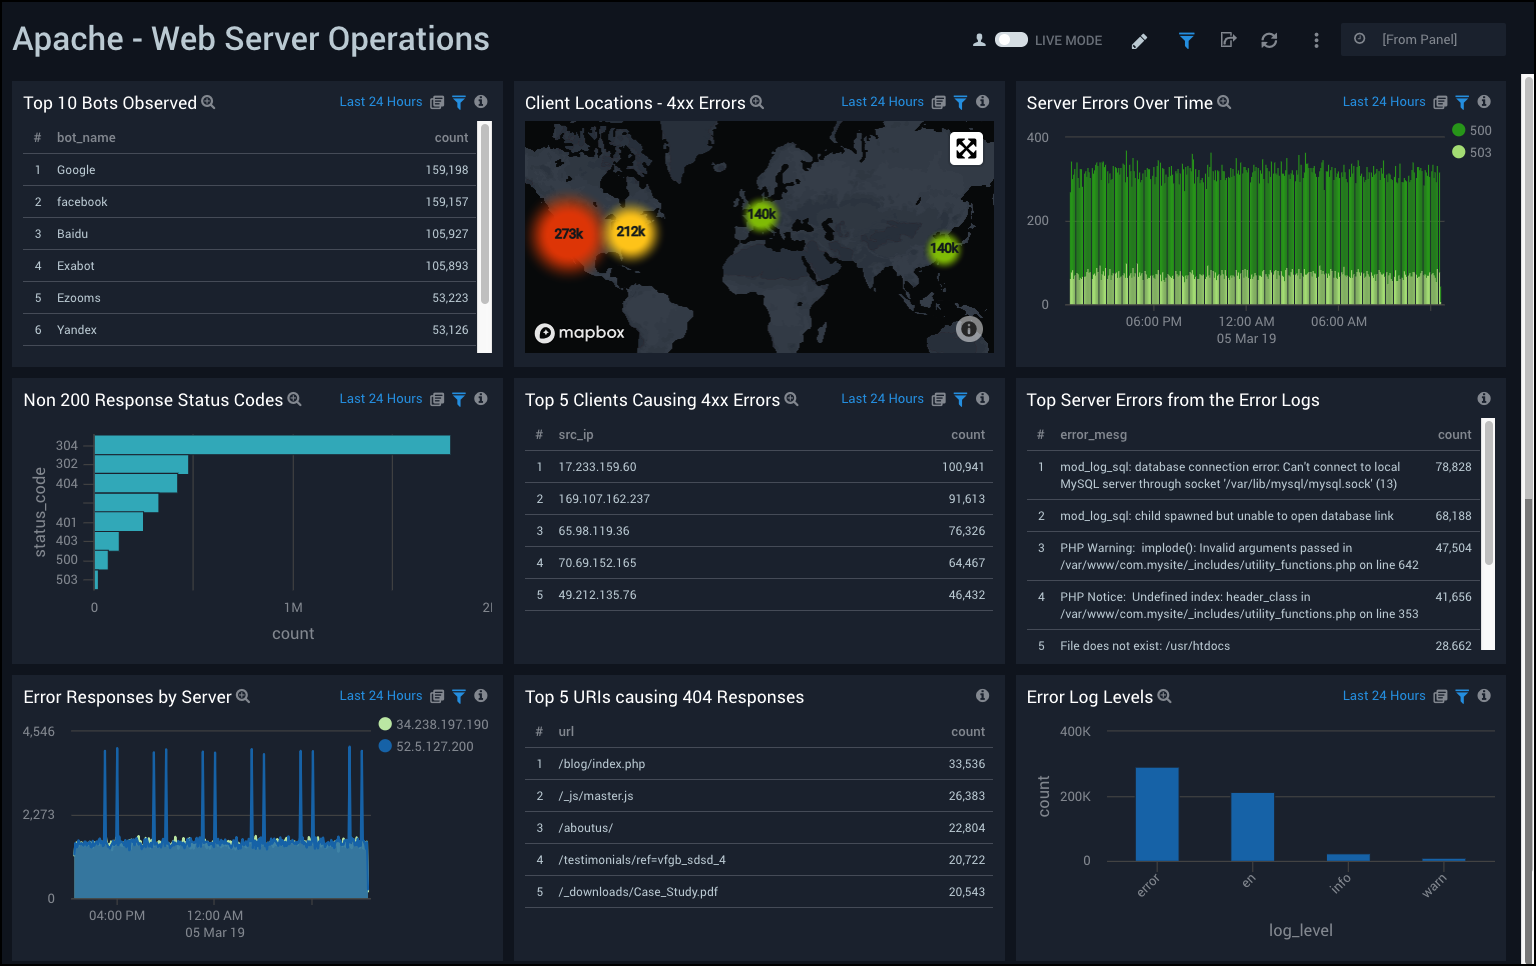
Microsoft Sentinel ist eine Cloud-native SIEM-Plattform (Security Information and Event Management), die Analysen, Automatisierung und Bedrohungsanalysen kombiniert, um Sicherheitsmaßnahmen zu unterstützen. Sentinel basiert auf Microsoft Azure, zentralisiert Sicherheitstelemetriedaten aus verschiedenen Quellen und erkennt verdächtige Aktivitäten mithilfe von Analysen. Die Plattform integriert SIEM-, SOAR und UEBA-Funktionen.
Zu den wichtigsten Funktionen von Microsoft Sentinel gehören:
- Cloud-native SIEM-Plattform: Bietet zentralisierte Sicherheitsüberwachung und -analyse ohne Notwendigkeit einer lokalen Infrastruktur.
- Unternehmensweite Transparenz: Unterstützt die Datenerfassung von Hunderten von Konnektoren über Cloud-Plattformen, Infrastruktur und Sicherheitstools von Drittanbietern hinweg.
- Integrierter Data Lake: Zentralisiert große Mengen an Sicherheitsdaten, um Analysen, Bedrohungserkennung und -untersuchung zu ermöglichen.
- Kontext auf Graphbasis: Nutzt Sicherheitsgraphen, um Kontext und Transparenz über Sicherheitsereignisse und -ressourcen hinweg zu gewährleisten.
- KI-gestützte Ermittlung: Nutzt KI-gesteuerte Analysen und generative KI-Tools, um Vorfälle zusammenzufassen, Abfragen zu generieren und Analysten bei Ermittlungen zu unterstützen.

Source: Microsoft
4. Splunk Enterprise-Sicherheit

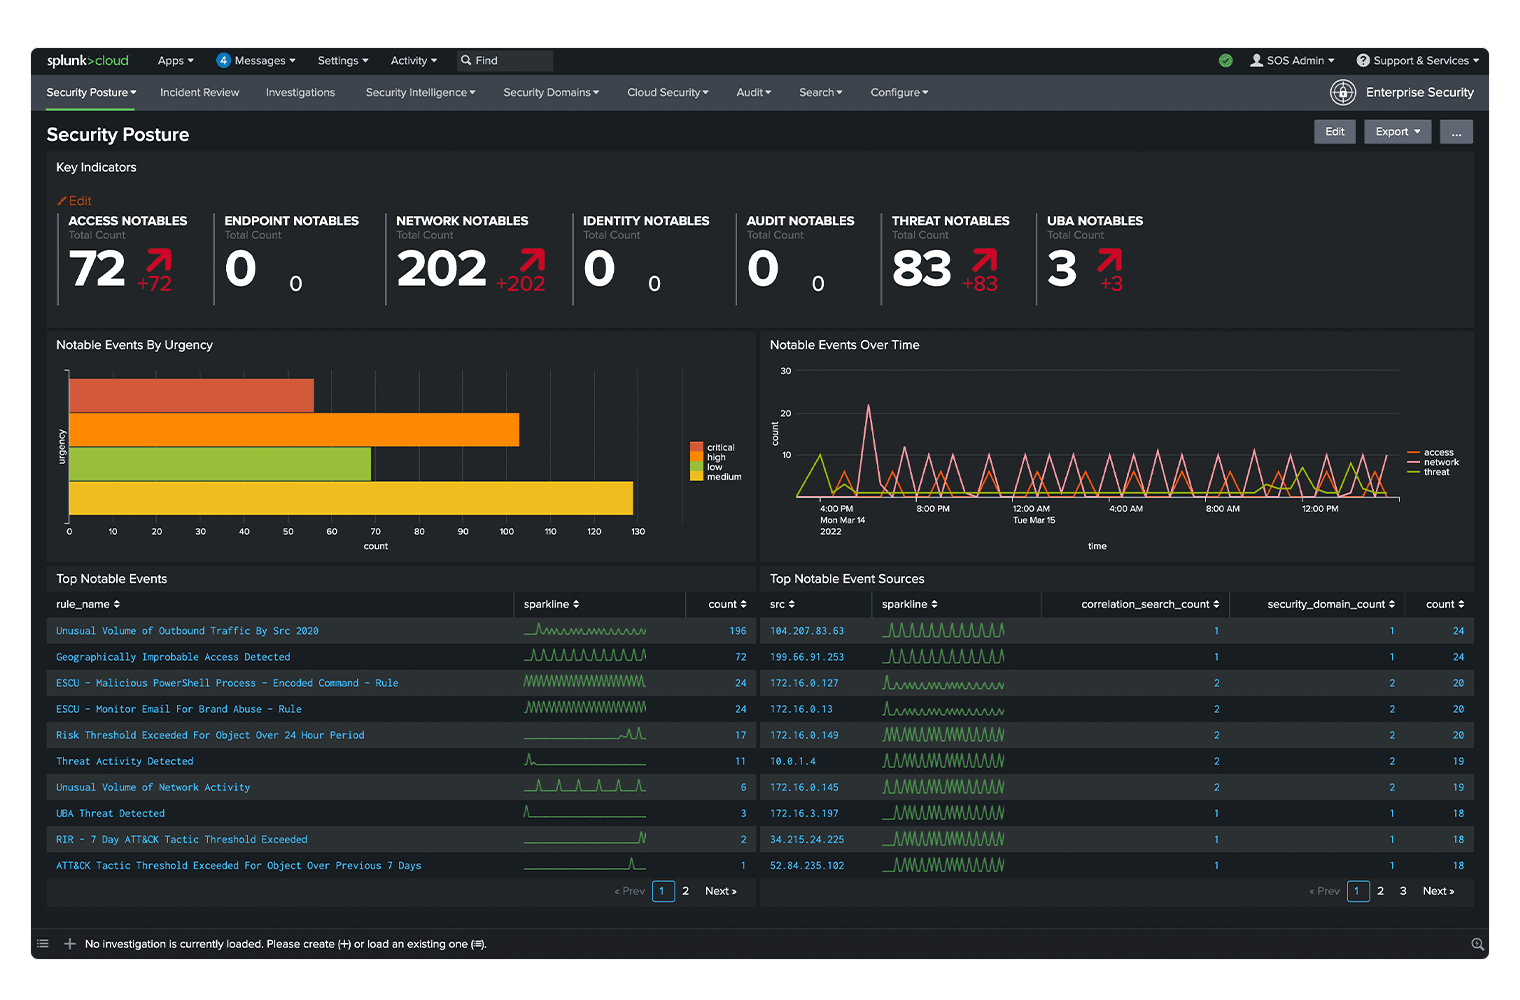
Splunk Enterprise Security ist eine SIEM- und Sicherheitsanalyseplattform, die Bedrohungserkennung, -untersuchung und -abwehr in komplexen Umgebungen unterstützt. Die Plattform aggregiert und analysiert Sicherheitsdaten aus verschiedenen Systemen, um potenzielle Bedrohungen sichtbar zu machen. Sie integriert SIEM-Funktionen mit Automatisierung, Verhaltensanalysen und Bedrohungsdaten, um Sicherheitsteams bei der Erkennung und Reaktion auf Vorfälle zu unterstützen.
Zu den wichtigsten Funktionen von Splunk Enterprise Security gehören:
- Einheitliche TDIR-Plattform: Kombiniert Bedrohungserkennung, -untersuchung und -reaktionsfunktionen in einer einzigen Sicherheitsoperationsplattform.
- Datentransparenz: Ermöglicht Teams die Suche und Analyse von Sicherheitsdaten über Cloud-Umgebungen, Netzwerke und Geräte hinweg.
- Verhaltensanalyse mit UEBA: Nutzt maschinelles Lernen, um Anomalien im Benutzer- und Entitätsverhalten zu identifizieren, die auf Sicherheitsbedrohungen hinweisen könnten.
- Sicherheitsautomatisierung mit SOAR: Automatisiert Untersuchungs- und Reaktionsabläufe, um manuelle Aufgaben zu reduzieren und die Reaktion auf Vorfälle zu beschleunigen.
- Verwaltung des Detection-Lebenszyklus: Bietet Werkzeuge für die Entwicklung, das Testen, die Bereitstellung und die Überwachung von Erkennungsregeln, die Frameworks wie MITRE ATT&CK zugeordnet sind.

Source: Splunk
5. Rapid7 InsightIDR

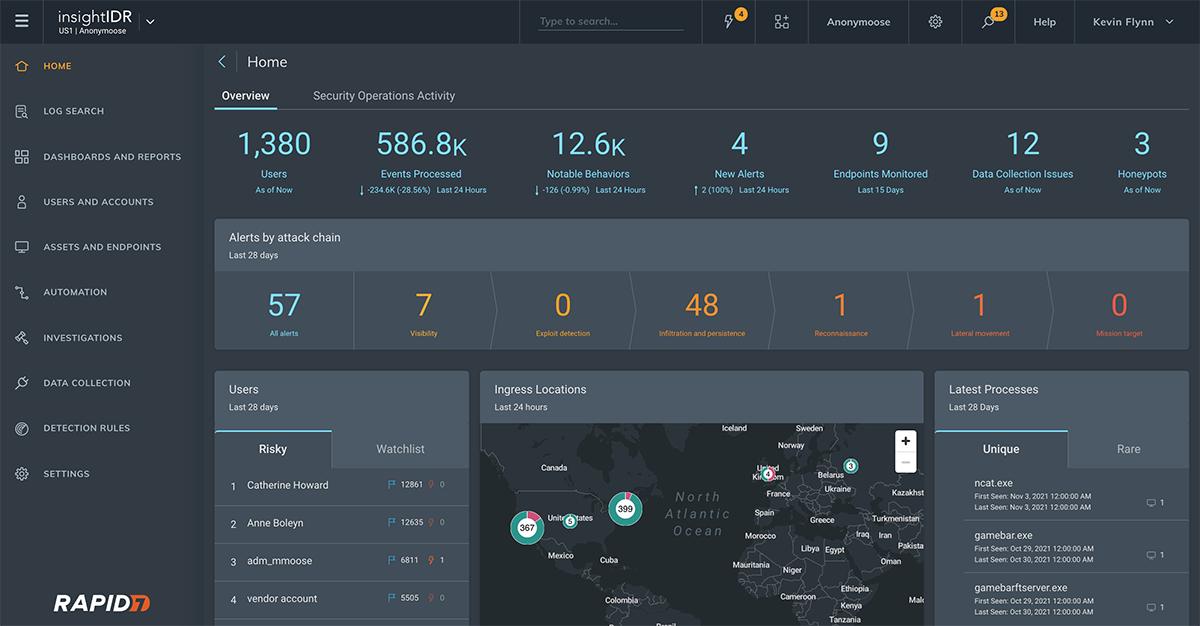
Rapid7 InsightIDR ist eine Cloud-native SIEM- und XDR-Plattform (Extended Detection and Response), die Unternehmen bei der Erkennung und Abwehr von Sicherheitsbedrohungen in ihren IT-Umgebungen unterstützt. Die Plattform erfasst Telemetriedaten von Endpunkten, Authentifizierungssystemen, Netzwerkinfrastruktur und Cloud-Diensten, um verdächtige Aktivitäten zu identifizieren. Sie kombiniert Protokollanalyse, Endpunkttransparenz und Verhaltensanalyse, um Sicherheitsteams bei der Untersuchung von Vorfällen und der Reaktion auf Bedrohungen zu unterstützen.
Zu den wichtigsten Funktionen von Rapid7 InsightIDR gehören:
- Cloud-native SIEM-Architektur: Funktioniert als SaaS-basierte Plattform, die Sicherheitsdaten aus verteilten Umgebungen sammelt und analysiert.
- Einheitliche Telemetrieanalyse: Aggregiert Protokolle, Endpunktdaten, Authentifizierungsaktivitäten und Netzwerkverkehr, um Sicherheitsbedrohungen zu identifizieren.
- Nutzerverhaltensanalyse: Korreliert Nutzeraktivitäten und Kontoverhalten, um unberechtigten Zugriff oder kompromittierte Zugangsdaten aufzudecken.
- Automatisierte Bedrohungserkennung: Nutzt vordefinierte Erkennungs- und Analysemethoden, um verdächtige Aktivitäten in vernetzten Systemen zu identifizieren.
- Untersuchungs- und Reaktionsinstrumente: Bietet Dashboards, Protokollsuchfunktionen und Untersuchungsworkflows zur Analyse von Vorfällen und zur Unterstützung von Reaktionsmaßnahmen.

Source: Rapid7
Abschluss
Securonix bietet mit seinen Cloud-nativen SIEM-, UEBA- und SOAR Funktionen eine umfassende Cybersicherheitslösung für große Unternehmen. Die Plattform zeichnet sich durch Skalierbarkeit, KI-gestützte Erkenntnisse und Verhaltensanalysen aus, ist aber am effektivsten für Unternehmen, die die Komplexität der Bereitstellung und Anpassung bewältigen können.
Erfahren Sie mehr über die Exabeam Security Operations Platform
Weitere Leitfäden zu wichtigen Themen der Informationssicherheit finden Sie hier.
Gemeinsam mit unseren Content-Partnern haben wir ausführliche Leitfäden zu verschiedenen anderen Themen verfasst, die Ihnen bei der Erkundung der Welt der Informationssicherheit ebenfalls nützlich sein können.
Cyber-Bedrohungsintelligenz
Autor: Exabeam
- [Leitfaden] Die beste Software für das Management von Insiderbedrohungen: Die 9 besten Lösungen im Jahr 2025
- [Leitfaden] Die besten Tools Bedrohungsintelligenz: Die 8 führenden Anbieter im Jahr 2025
- [Whitepaper] Stand der Sicherheitsteamforschung 2024
- [Produkt] Exabeam | KI-gesteuerte Sicherheitsoperationen
FortiSIEM
Autor: Exabeam
- [Leitfaden] FortiSIEM: Hauptmerkmale, Preise, Einschränkungen und Alternativen
- [Leitfaden] 10 Fortinet-Konkurrenten, die man 2025 kennen sollte
- [Blog] Wie SIEM bei der Cyber-Versicherung hilft
- [Produkt] LogRhythm SIEM | Selbstgehostete SIEM-Lösung für fortgeschrittene TDIR-Anwendungen
Sicherheit der Software-Lieferkette
Autor: Oligo
- [Produkt] Oligo ADR | Sofortige Angriffserkennung & Lieferkettensicherheit
- [Leitfaden] Der ultimative Leitfaden zur Sicherheit der Software-Lieferkette im Jahr 2025
- [Leitfaden] Lieferkettenangriffe: Funktionsweise und 5 aktuelle Beispiele
- [Blog] ShellTorch: Mehrere kritische Sicherheitslücken in PyTorch TorchServe bedrohen unzählige KI-Nutzer
Mehr über Exabeam erfahren
Vertiefen Sie Ihr Wissen mit Webinaren, Leitfäden und Analystenberichten.
-
 Der Blog
Wie Verhaltensanalyse die Lücke in der Verweildauer von Insiderbedrohungen schließen
-
Knapp
Exabeam und Google Cloud: Sicherung der KI-Agenten und LLM-Nutzung mit Verhaltensanalyse
-
Knapp
Wie Exabeam und Google Security Operations Insiderbedrohungen, Missbrauch von Zugangsdaten und Risiken durch agentenbasierte KI erkennen
- Mehr anzeigen