目次
ゼロトラスト・ネットワーク・アクセス(ZTNA)ソリューションとは何ですか?
ZTNAソリューションは、ゼロトラストの「決して信頼せず、常に検証する」という原則を適用することで、エンタープライズアプリケーションへの安全なリモートアクセスを提供します。これにより、IDとコンテキストに基づいて、承認されたユーザーとデバイスのみが特定のリソースに接続できるようになります。主なメリットとしては、攻撃対象領域の縮小、攻撃者による横方向の移動の防止、ハイブリッドワーク環境における従業員の保護などが挙げられます。
ZTNAソリューションの機能:
- ゼロトラストの徹底:同社は、ネットワーク上のユーザーやデバイスであっても、本質的に信頼できるものはないという前提に基づく「ゼロトラスト」の原則を適用しています。
- セッションごと、アプリケーションごとのアクセス:従来のVPNのように広範囲なネットワークアクセスを許可するのではなく、ZTNAは個々のアプリケーションへの安全で暗号化されたトンネルを確立し、ユーザーが必要とする特定のリソースへのアクセスのみを許可します。
- コンテキストに基づく検証:ユーザーの身元、デバイスの状態、位置情報、その他のコンテキストデータを動的かつリアルタイムに評価した上で、アクセスが許可されます。
- ネットワークリソースを非表示にする:ZTNAソリューションは、権限のないユーザーに対してアプリケーションを非表示にし、ネットワークの攻撃対象領域を大幅に縮小します。
ZTNAソリューションの機能
ゼロトラストを徹底する
ゼロトラストの徹底は、ZTNAソリューションの基盤です。これらのシステムは、無条件の信頼を継続的な検証に置き換えることで、従来の「信頼できる内部ネットワーク」という概念を覆します。 組織の内部から、あるいは外部から発信されたかを問わず、すべての接続要求は、厳格な身元確認およびリスク検証チェックの対象となります。このプロセスでは、IDプロバイダー、多要素認証、デバイスのコンプライアンスチェックなどの技術を活用し、アクセスを許可する前に各ユーザーの正当性を確認します。
ゼロトラストを徹底することで、ZTNAソリューションは、攻撃者が侵害された認証情報やデバイスを悪用することを著しく困難にします。たとえ攻撃者が1つのシステムへのアクセス権を獲得したとしても、アクセスしようとする新しいリソースごとに同じ厳格なチェックを経なければ、ネットワーク内を横方向に移動することはできません。
セッション単位、アプリケーション単位のアクセス
ZTNAソリューションは、ネットワーク全体のアクセス権限ではなく、個々のセッションや特定のアプリケーションに基づいてアクセスを許可します。ユーザーが接続を開始するたびに、システムはそのリクエストを個別に評価し、身元、デバイスの状態、およびリスク要因を検証します。 あるアプリケーションへのアクセス権が、たとえ同じユーザーセッション中であっても、他のアプリケーションへのアクセス権を意味するわけではありません。このアプローチにより、アクセス権限が実際のニーズと厳密に整合するよう保証され、過度に広範なアクセス権に伴うリスクを低減します。
この「セッションごと」「アプリケーションごと」のモデルは、可視性と監査機能も強化します。アクセス試行のたびにログが記録されるため、異常な活動やポリシー違反を検知しやすくなります。セキュリティチームは、詳細なログを確認することで、誰が、いつ、どこから、どのようなリソースにアクセスしたかを正確に把握することができます。
コンテキストに基づく検証
ZTNAソリューションは、コンテキストに基づく認証を用いて各アクセス要求を評価することで、静的な認証情報を超えたセキュリティを実現します。 コンテキストには、ユーザーの身元、デバイスの状態、地理的位置、アクセス時刻、さらには行動分析などの要素が含まれます。例えば、ユーザーが普段利用しない場所やセキュリティ対策が不十分なデバイスからログインを試みた場合、あらかじめ定義されたリスクポリシーに基づいて、そのリクエストに対して追加の認証が要求されたり、拒否されたりすることがあります。この動的な評価により、乗っ取られたアカウントや盗難されたデバイスを用いた不正アクセスを防止することができます。
コンテキストベースの制御は適応型であり、環境要因の変化に応じてアクセス要件を自動的に調整します。高権限の操作や機密データへのアクセスなど、リスクプロファイルが高まった場合、ZTNAソリューションはステップアップ認証などの追加のセキュリティ対策を適用することができます。
ネットワークリソースを非表示にする
ZTNAの主要な機能の一つは、ネットワークリソースを権限のないユーザーから不可視にすることです。アプリケーションやサーバーがネットワークスキャンに検出される可能性がある従来のアーキテクチャとは異なり、ZTNAは認証と認可が成功するまで、これらの資産を保護します。ユーザーは、アクセスが明示的に許可されたアプリケーションのみを表示・接続できるため、攻撃対象領域が大幅に縮小され、攻撃者による偵察を未然に防ぐことができます。
ネットワークリソースを隠蔽することは、脆弱性のあるサービスに対する攻撃を防ぐのにも役立ちます。リソースがパブリックインターネットに公開されないだけでなく、適切なアクセス権限を持たない内部ユーザーにも公開されないため、ポートスキャンやラテラルムーブメントといった攻撃のリスクを最小限に抑えることができます。
関連コンテンツガイドを読むゼロトラスト・アーキテクチャ
注目すべきZTNAソリューション
1. Microsoft Entra Private Access
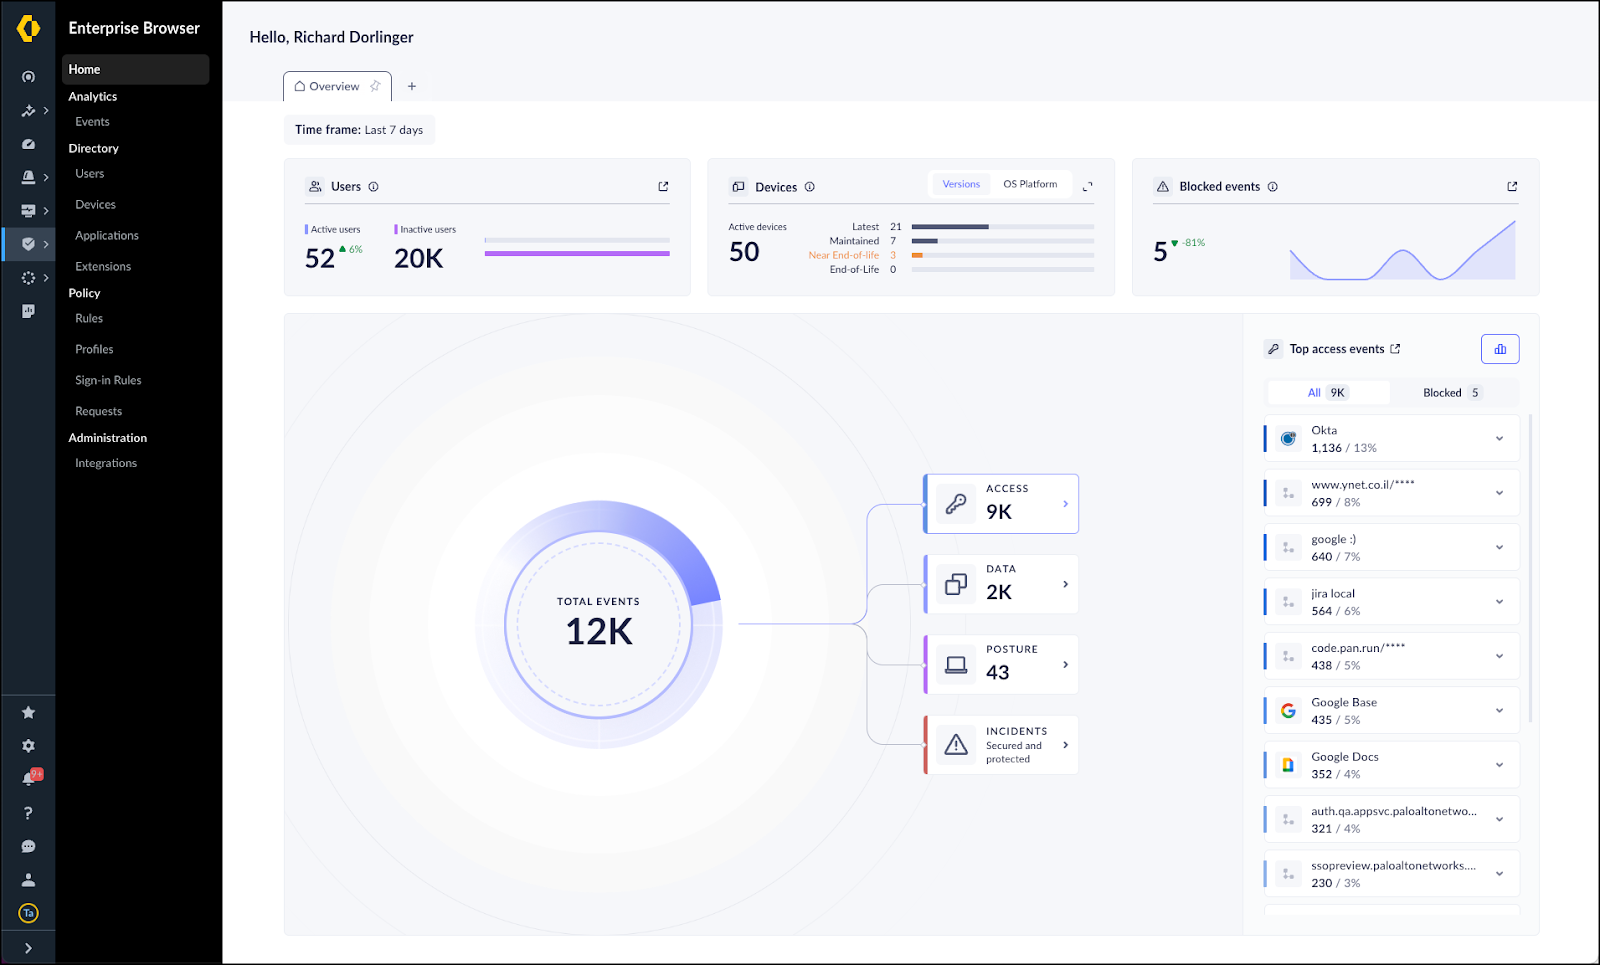
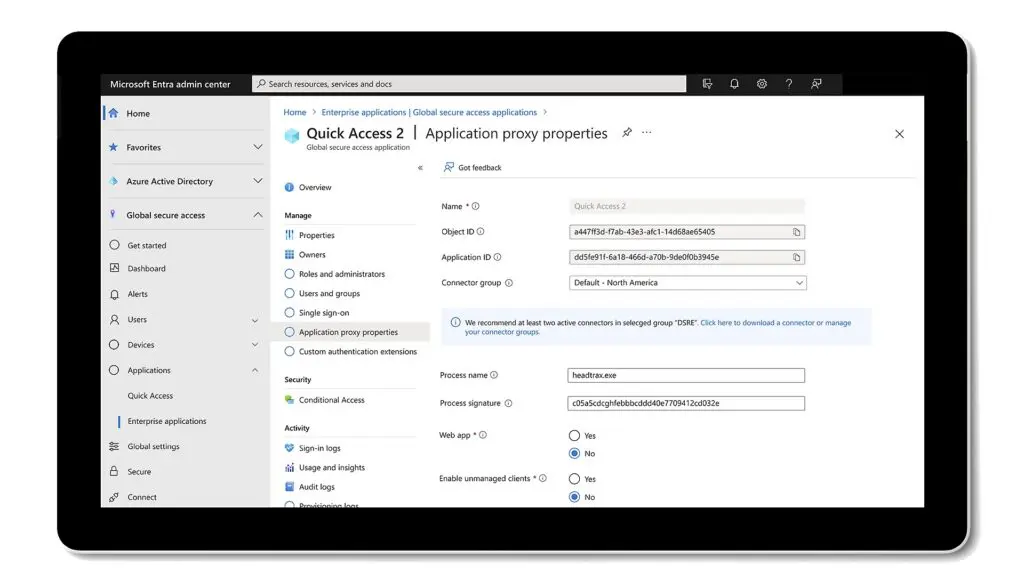
Microsoft Entra Private Access は、オンプレミスまたはあらゆるクラウド環境のいずれにホストされているかに関わらず、プライベートアプリケーションへの安全で条件付きのアクセスを可能にし、従来の VPN に取って代わることを目的とした、ID 中心の ZTNA ソリューションです。 Microsoft のグローバルプライベートネットワークとゼロトラストの原則に基づいて構築されており、アプリケーションをインターネットに公開することなく、ユーザーがどこからでも、どのデバイスからでもリソースに安全に接続できるようにします。
主な特徴は以下の通り:
- VPNの代替:従来のVPNに依存することなく、IDベースのプライベートアプリへのアクセスを可能にし、複雑さを軽減するとともにセキュリティを向上させます。
- 適応型条件付きアクセス:MFA、位置情報に基づくルール、最小権限アクセスといったきめ細かなポリシーを、既存のアプリを変更することなく適用します。
- アプリケーションごとのアクセス制御:アプリケーションごとにアクセス権を付与することで、横方向の移動を制限し、攻撃対象領域を最小限に抑えます。
- シームレスなユーザー体験:Microsoftのグローバルエッジネットワークを活用し、すべてのプライベートリソースにわたって高速なグローバル接続とシングルサインオン(SSO)を実現します。
- 簡単な設定:広範囲のプライベートIPアドレス範囲やFQDNの設定に対応しており、迅速な導入とポリシーの適用が可能です。
Source: Microsoft
2. FortiClient
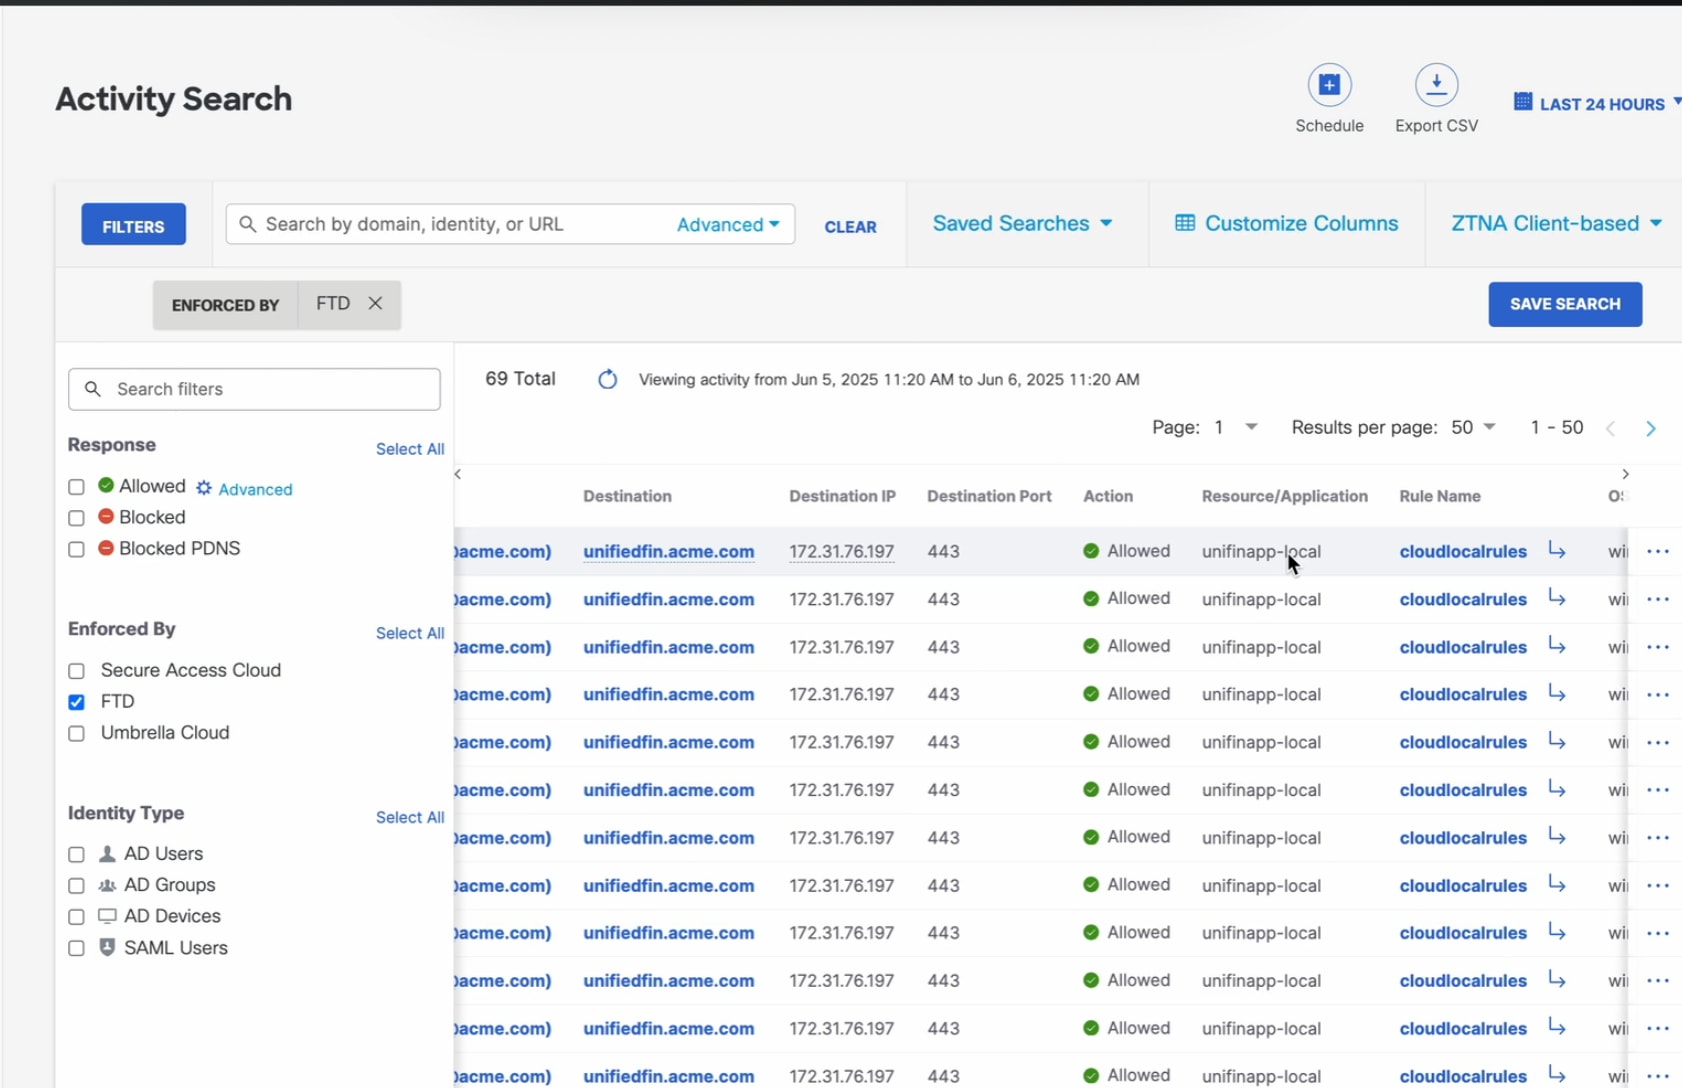
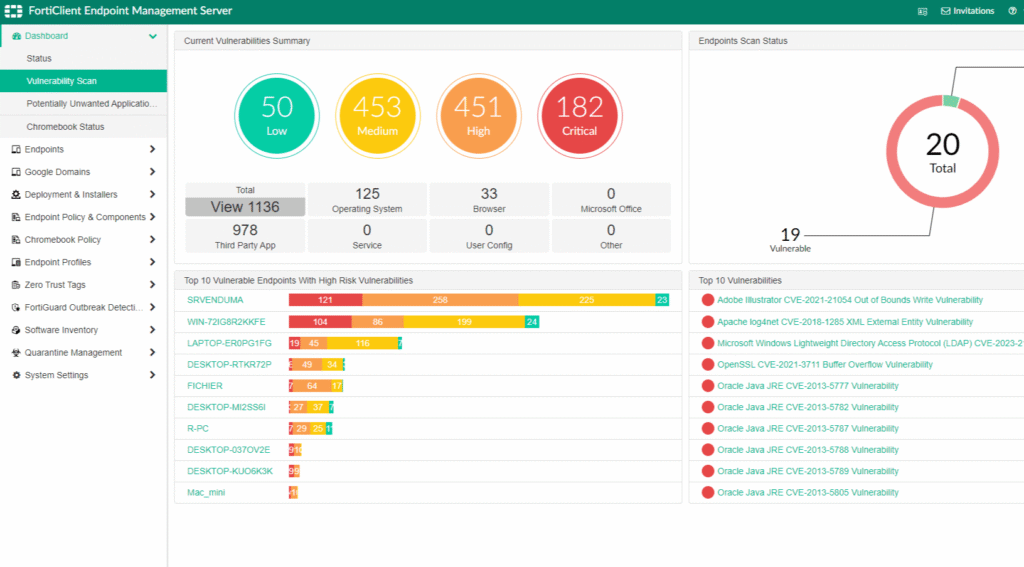
FortiClientは、フォーティネットが提供する統合エンドポイントエージェントであり、ゼロトラスト・ネットワーク・アクセス(ZTNA)、セキュアなリモート接続、エンドポイント保護を1つの軽量クライアントに統合しています。Fabric Agentとして機能するFortiClientは、Fortinet Security Fabricと連携し、エンドポイントのアクティビティに対する可視性と一元的な制御を実現します。
主な特徴は以下の通り:
- ゼロトラストとVPNアクセス:ユニバーサルZTNAおよび暗号化されたVPNトンネルに対応しており、デバイスやネットワークを問わず、リモートユーザーに対して一貫したアクセスポリシーを適用します。
- AIを活用したエンドポイント保護:次世代型ウイルス対策(NGAV)、行動分析型エクスプロイト対策、ランサムウェア対策、およびクラウドサンドボックスとの連携機能を提供します。
- ファブリックとの連携:ファブリックエージェントとして機能し、エンドポイントのテレメトリデータをフォーティネットのセキュリティファブリックと共有することで、協調的な対応とポリシーの適用を可能にします。
- 一元管理:FortiClient EMS を通じて、ポリシーの適用、ソフトウェアのインベントリ管理、および脆弱性の監視が行われます。
- クラウドアクセスセキュリティ:クラウドアプリケーションへのアクセスを管理・監視するための組み込み型CASBを搭載しており、シャドーITの可視化も含まれます。
Source: Fortinet
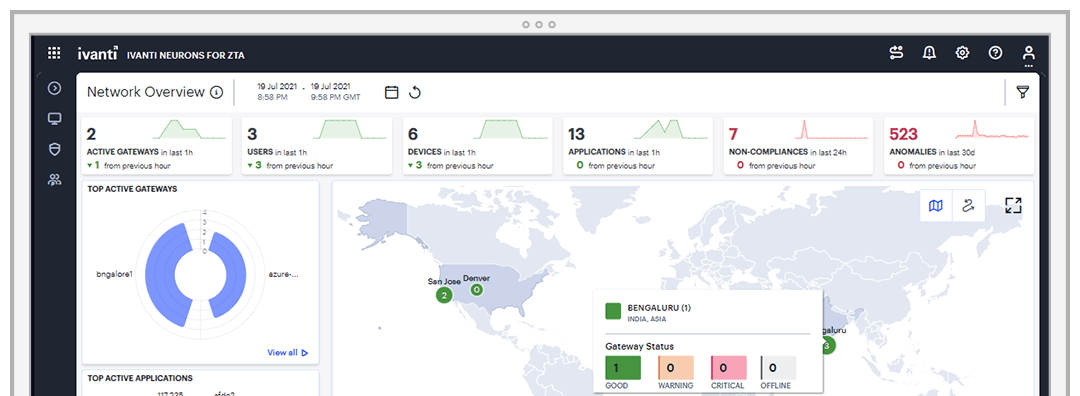
3. Ivanti Neurons for Zero Trust Access
「Ivanti Neurons for Zero Trust Access」は、コンテキストを認識するZTNAソリューションであり、ユーザーの身元、デバイスの状態、リスクレベルを継続的に評価することで、プライベートアプリケーションへの安全かつ最小権限のアクセスを強制します。動的なポリシー適用を通じてセキュリティ制御を維持しつつ、シームレスなアクセスを可能にします。
主な特徴は以下の通り:
- コンテキストに応じたアクセス制御:デバイスのリスク、ユーザーの行動、およびアプリケーションの機密性をリアルタイムで評価し、それに基づいてアプリケーションへのアクセスを許可します。
- 動的なリスク評価:デバイスおよびユーザーのリスクを継続的に評価し、強化された認証やエンドポイントの隔離といった自動的な対応を可能にします。
- 最小権限による接続:必要なアプリケーションへのアクセスのみを制限することで、横方向の移動や内部リソースへの露出を低減します。
- クライアントと管理の統合:VPNおよびZTNAユーザーに対する一元的な可視性と制御を提供し、導入、設定、ポリシー管理を単一のインターフェースから行えます。
- スムーズなユーザー体験:場所やデバイスを問わず、ユーザーの業務への支障を最小限に抑えながら、ビジネスに不可欠なアプリケーションへの安全なアクセスを可能にします。
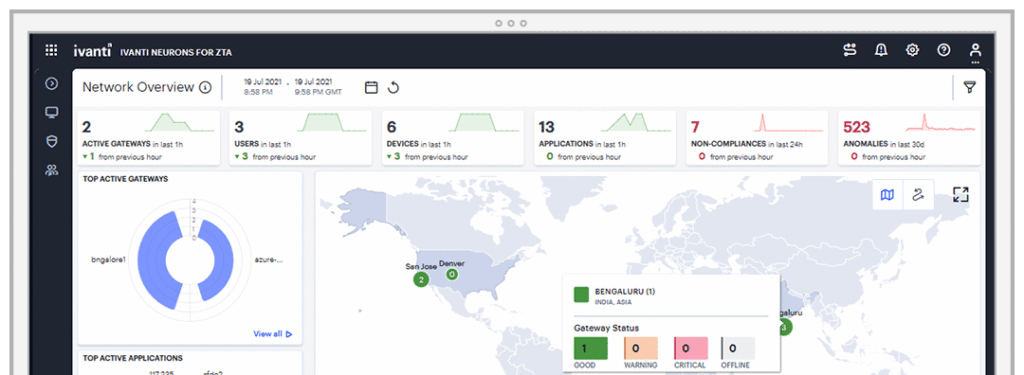
Source: Ivanti
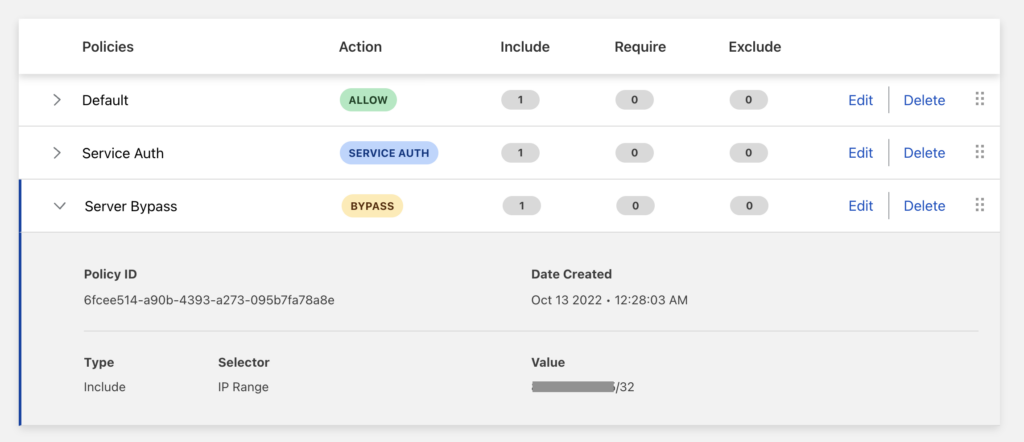
4. Cloudflare Access
Cloudflare Accessは、従来のVPNに依存することなく、社内アプリケーション、インフラストラクチャ、およびサードパーティ製ツールへの最小権限アクセスを可能にする、クラウドネイティブなZTNAソリューションです。Cloudflareのグローバルエッジネットワークを基盤としており、各リクエストに対してIDおよびコンテキストに基づくポリシーを適用することで、高速かつ信頼性の高いアクセスを実現します。
主な特徴は以下の通り:
- 最小権限アクセス:内部アプリケーションやクラウドベースのアプリケーションに対するすべてのリクエストについて、ID、デバイスの状態、およびコンテキストに基づいて、きめ細かなポリシーを適用します。
- VPNの代替:従来のVPNが不要となり、ブラウザやネイティブクライアントを通じて社内アプリへ直接かつ安全にアクセスできるようになります。
- ポリシー管理の簡素化:統一されたゼロトラストポリシーと、IDプロバイダーやデバイス管理プラットフォームとの単発の連携を活用することで、設定にかかる時間と複雑さを軽減します。
- 開発者およびインフラへのアクセス:パフォーマンスを重視するユーザー向けに最適化された、サーバー、API、開発環境への安全かつ低遅延なアクセスを提供します。
- サードパーティによるアクセスサポート:ソーシャルIDプロバイダーを含む柔軟なID認証オプションを通じて、契約業者やパートナーによるクライアントレスアクセスを可能にします。
Source: Cloudflare
5. Zscaler Private Access
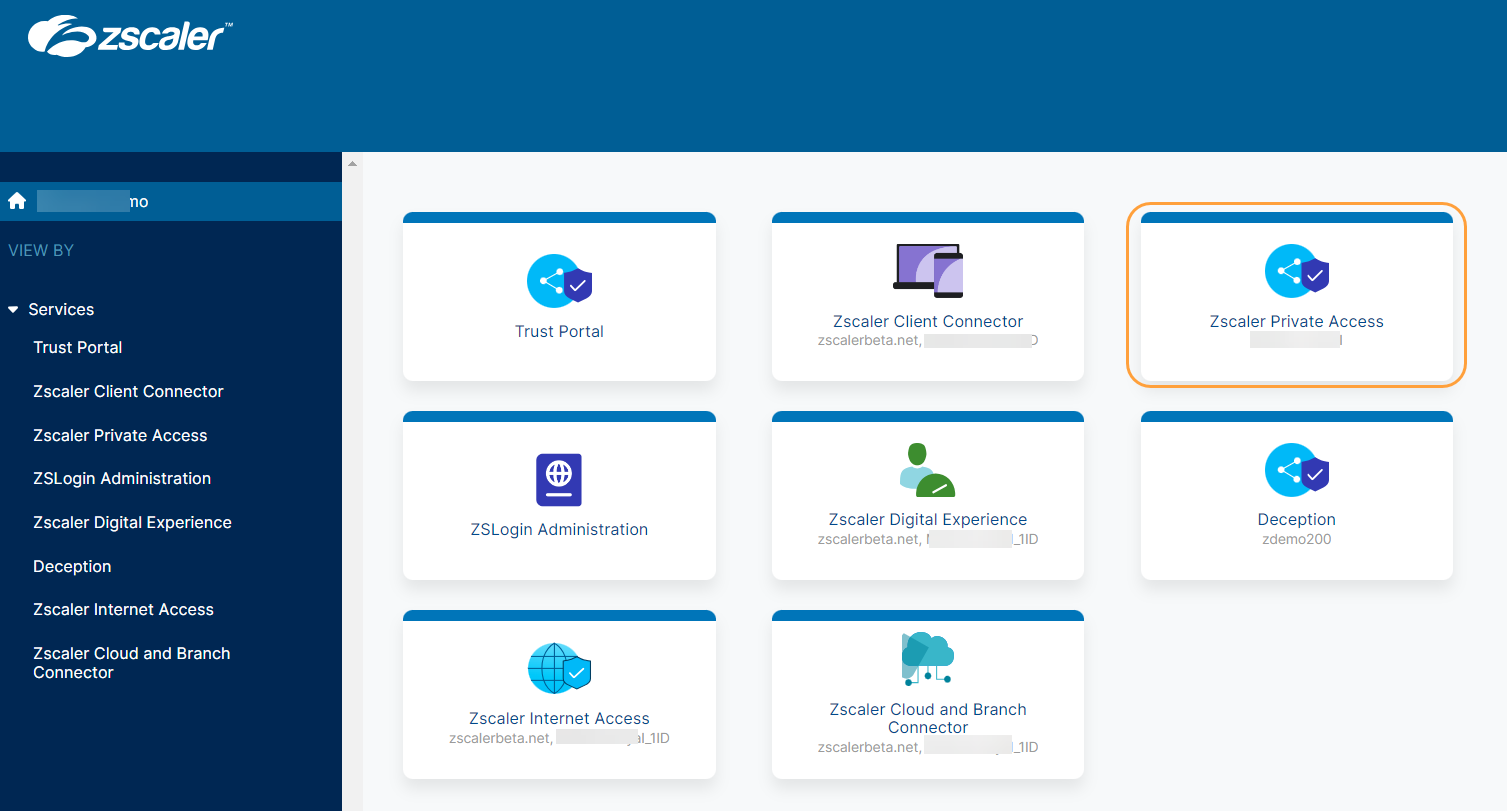
Zscaler Private Access(ZPA)は、クラウドネイティブなZTNAソリューションであり、ユーザーをネットワーク上に配置することなく、プライベートアプリケーションへの安全かつシームレスなアクセスを提供することで、従来のVPNに取って代わるものです。Zscaler Zero Trust Exchange™を基盤とするZPAは、コンテキストに応じたポリシーとAIを活用したアプリケーション検出機能により、ユーザーとアプリケーションのセグメンテーションを実現します。
主な特徴は以下の通り:
- ユーザーとアプリのセグメンテーション:ネットワーク全体ではなく個々のアプリへのアクセスを許可し、動的な最小権限ポリシーを用いて横方向の移動を阻止します。
- AIを活用したアプリ検出:AIを用いてアプリを自動的に特定し、セグメンテーションポリシーを推奨することで、設定を簡素化し、リスクを低減します。
- クライアントレス遠隔アクセス:エージェントをインストールすることなく、リモートワーカーや第三者が重要なシステム(RDP、SSH、VNC)に、ブラウザ経由で安全にアクセスできるようにします。
- インラインデータ保護:アプリのプライベートトラフィックをリアルタイムで監視し、DLPポリシーを適用することで、データの流出やアプリの侵害を防止します。
- ワークロードのセグメンテーション:AWSやAzureを含むハイブリッドおよびマルチクラウド環境全体において、ワークロード間の通信を保護します。
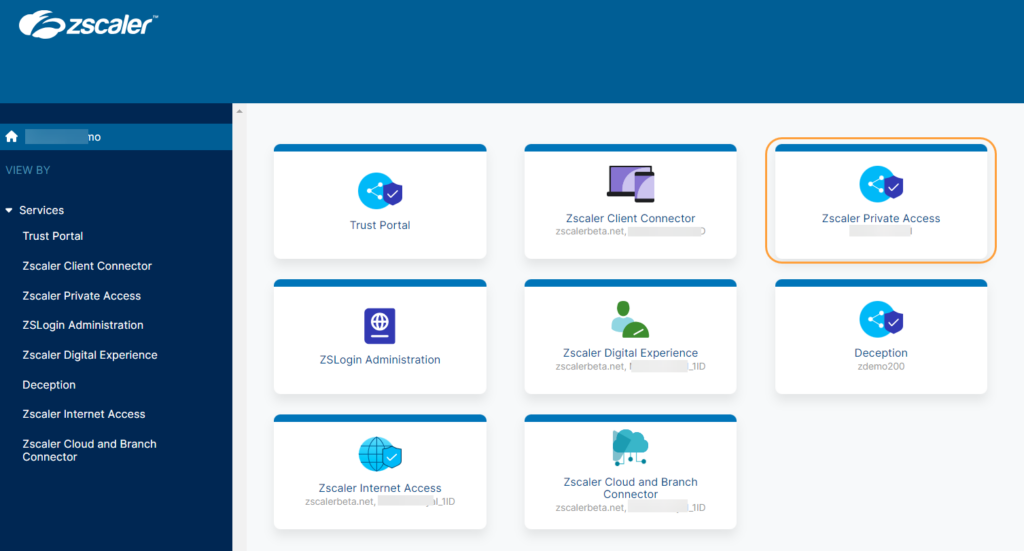
Source: Zscaler
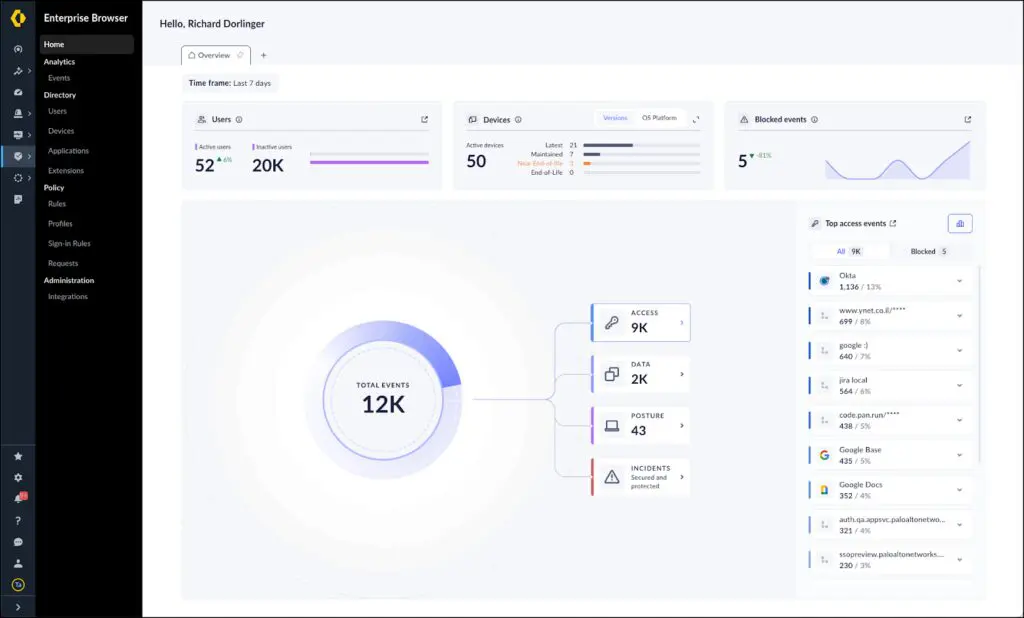
6. Prisma Access
Prisma Accessは、パロアルトネットワークスが提供するクラウド型ZTNAソリューションであり、セキュアなアクセス、ユーザーエクスペリエンスの最適化、および脅威の防止を兼ね備えています。すべてのアプリケーションおよびデータに対して最小権限のアクセス制御を徹底すると同時に、従来のVPNを不要にします。
主な特徴は以下の通り:
- ゼロトラスト・ネットワーク・アクセス(ZTNA):暗黙の信頼を排除し、攻撃対象領域を縮小しつつ、アプリケーションへの安全で最小権限のアクセスを徹底します。
- 業界最高水準の脅威防止機能:AIを活用した分析とリアルタイム検査により、ユーザーやトラフィックの種類を問わず、高度な脅威をインラインでブロックします。
- クラウドネイティブのファイアウォール・アズ・ア・サービス(FWaaS):統合されたファイアウォール機能、アプリケーション制御、ゼロトラストポリシーにより、ネットワークトラフィックを保護します。
- セキュアWebゲートウェイ(SWG):リアルタイムのURLフィルタリング、コンテンツ検査、およびポリシーの適用により、Webベースの脅威からユーザーを保護します。
- クラウド・アクセス・セキュリティ・ブローカー(CASB):インラインおよびAPIベースの保護機能とセキュリティ態勢管理により、SaaSの利用状況に対する詳細な可視性と制御を提供します。
7. Cisco Universal ZTNA
Cisco Universal ZTNAは、環境を横断してアプリケーションへのアクセスを保護するための、アイデンティティを認識した統合的なアプローチを実現します。シスコのネットワークとセキュリティの融合戦略に基づいて構築されており、ZTNAとVPNaaSに対して統一されたクライアント体験を提供します。また、ユーザー、デバイス、アプリケーションに対して、コンテキストに応じた継続的な認証を行います。
主な特徴は以下の通り:
- あらゆるアクセスに対応する単一のクライアント:ZTNA、VPNaaS、アプリケーションアクセスを1つのクライアントに統合し、ユーザーエクスペリエンスを簡素化するとともに、SaaS、クラウドネイティブ、レガシーなど、あらゆる種類のアプリケーションに対応します。
- コンテキストに応じた最小権限アクセス:ユーザーの身元、デバイスの状態、アプリケーションの種類、および推定された意図に基づいて、正確かつ動的なアクセスポリシーを適用します。
- アイデンティティ・インテリジェンスと脅威検知:認証後の行動を継続的に検証し、なりすましを検知して脅威を遮断するとともに、信頼レベルをリアルタイムで調整します。
- AIおよびIoTの可視化と制御:数千のアプリにおけるAIの利用状況を監視し、統合されたポリシーエンジンを用いてIoTデバイスのアクセスに対してきめ細かな制御を行います。
- 組み込みの耐障害性とパフォーマンス:Cisco SD-WAN、MASQUE、およびQUICプロトコルを活用し、パケット損失やネットワーク状況の変化があっても、シームレスなユーザー体験を維持します。
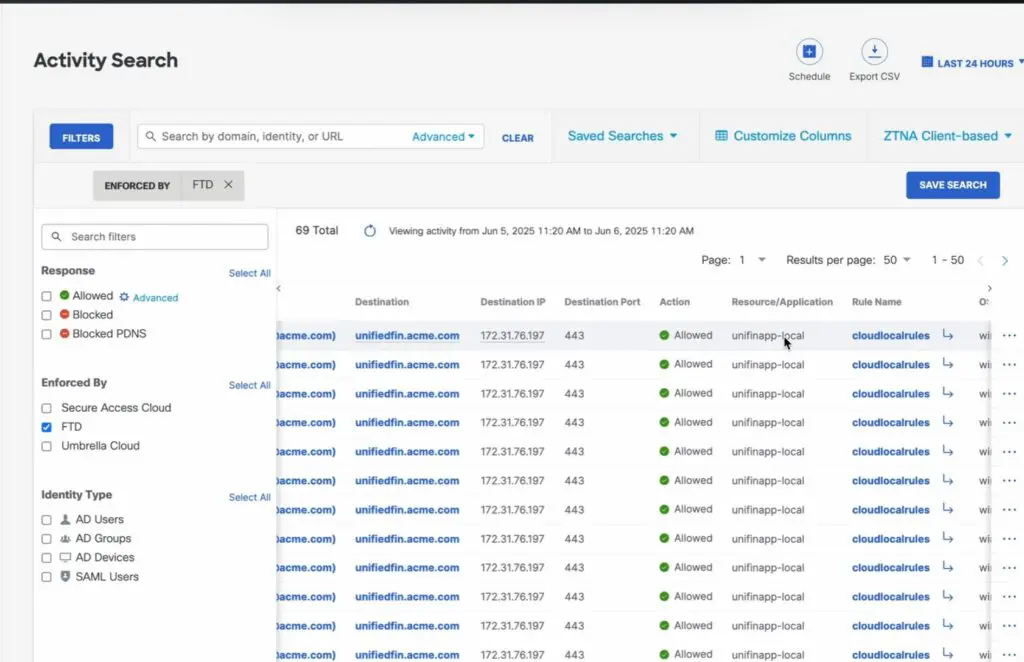
Source: Cisco
8. Twingate ZTNA
Twingate ZTNAは、従来のVPNに依存することなく、プライベートリソースへの安全な接続を可能にする、アイデンティティ中心のリモートアクセスソリューションです。ゼロトラストの原則に基づいて設計されており、ユーザーごと、デバイスごと、リソースごとの認証を徹底することで、開放されたインバウンドポート、ラテラルムーブメント、およびネットワークレベルでの露出を排除します。
主な特徴は以下の通り:
- IDファーストのアクセス制御:主要なIDプロバイダー(IdP)と直接連携し、SCIMプロビジョニングに対応することで、一元的なユーザー管理と認証を実現します。
- コンテキストに応じたポリシー:ユーザーの身元、デバイスの状態、およびコンテキストに基づくリスク要因に基づいてアクセスルールを動的に適用し、最小権限のアクセスを実現します。
- デバイスの状態要件の適用:アクセスを許可する前に、ネイティブな状態チェックやMDMおよびEDRソリューションとの連携を通じて、エンドポイントのコンプライアンスを検証します。
- ユニバーサルMFA:TOTP、生体認証、ハードウェアセキュリティキーなどのMFAを、SSHやRDPを含むすべてのリソースに拡張し、一貫した保護を実現します。
- ネットワークへの露出の排除:受信ポートを開くことなく、ピアツーピアの直接接続を確立することで、不正なスキャンや横方向の移動を防止します。
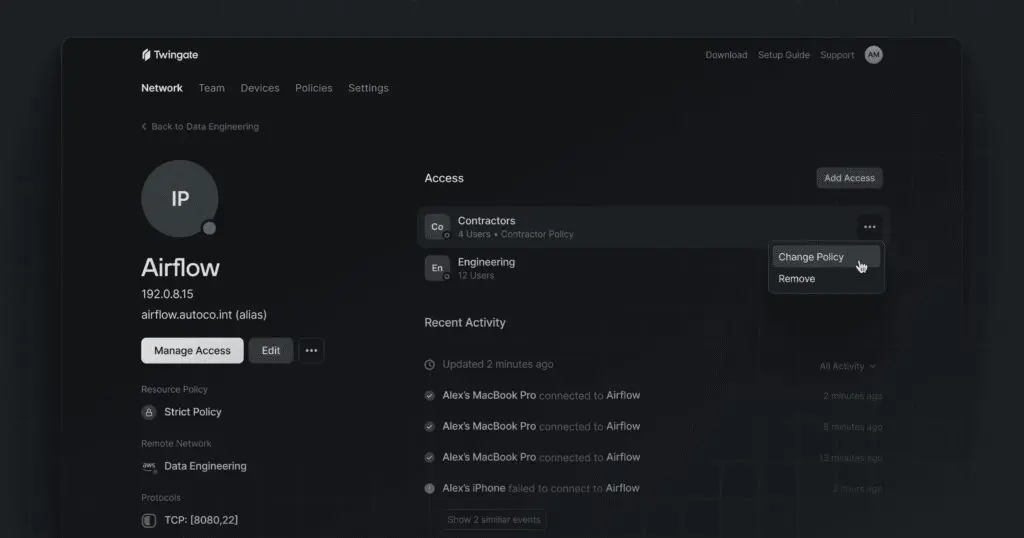
Source: Twingate
9. NordLayer ZTNA
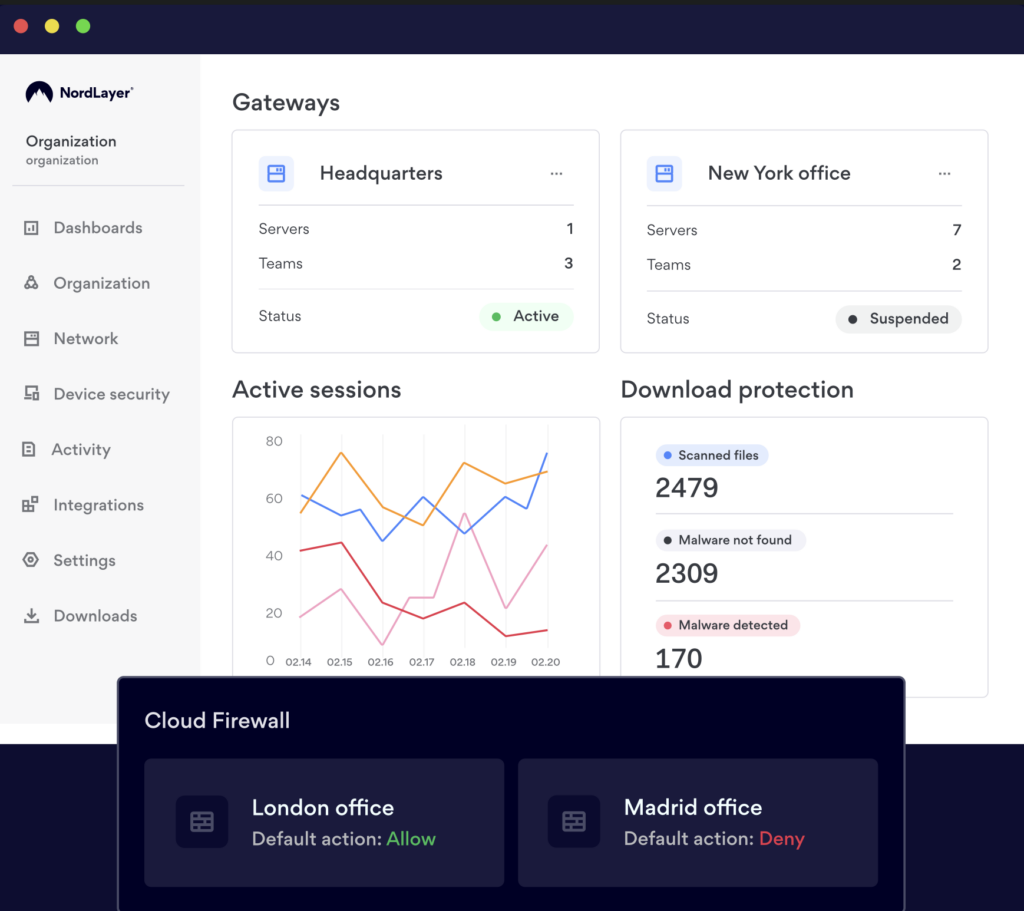
NordLayerのゼロトラスト・ネットワーク・アクセス(ZTNA)ソリューションは、あらゆるデバイスや場所から、プライベートアプリケーションやクラウドリソースへの、IDおよびコンテキストに基づくアクセスを提供します。同社のZTNAアプローチは、重要な資産の周囲に厳格なアクセス境界を設定し、最小権限のアクセスポリシーを適用するとともに、接続を許可する前にユーザーを継続的に検証します。
主な特徴は以下の通り:
- IDおよびコンテキストに基づくアクセス制御:ロールベースのアクセスポリシーや、ユーザーのID、デバイスの状態、位置情報などのコンテキストパラメータを用いて、アプリやリソースへのアクセスを制御します。
- クラウドアクセス制御:ユーザーやアプリケーションに特定の権限を割り当てることで、クラウド環境へのアクセスを制限し、認証済みのエンティティのみが機密データにアクセスできるようにします。
- アプリケーションの内部保護:プライベートなアプリケーションを外部から隠蔽し、不正アクセスや標的型攻撃のリスクを低減します。
- ネットワークのセグメンテーション:重要なシステムとユーザーグループを分離し、侵害が発生した場合にネットワーク内での横方向の移動を防ぐ。
- 内部脅威の軽減:ユーザーの役割や行動に基づいてアクセス権を制限し、内部関係者や乗っ取られたアカウントによる不正利用を防止します。
Source: NordLayer
関連コンテンツ:ゼロトラスト・ソリューションに関するガイドをご覧ください(近日公開予定)
ZTNAソリューション選定における重要な検討事項
組織は、ZTNAソリューションを評価する際、以下の要素を考慮すべきです。
1. すべてのユーザーとデバイスへの対応
ZTNAソリューションを選定する際には、管理対象デバイスと非管理対象デバイスの両方で、あらゆるユーザータイプ(従業員、契約社員、パートナー、ゲスト)に対応していることを確認することが不可欠です。ユーザーは、会社支給のノートPC、個人のスマートフォン、あるいは共有ワークステーションから、会社のリソースにアクセスする場合があります。 ZTNAソリューションは、デバイスの所有者やユーザープロファイルに関係なく、一貫したセキュリティポリシーの適用を実現し、制御や監視機能を損なうことなく、BYOD(Bring Your Own Device)環境にも対応できる必要があります。
拡張性も重要な要素です。導入するソリューションは、組織の成長に合わせて拡張可能であり、分散した従業員に対して安定したアクセスを維持できるものでなければなりません。これには、リモートワークを行うユーザー、支社で勤務するユーザー、海外出張中のユーザーなどが含まれます。デバイスの多様性やユーザーの移動性によってセキュリティ体制が損なわれてはならないため、幅広い互換性、柔軟なポリシー設定オプション、および新しいエンドポイントのシームレスな導入を可能にするソリューションを選ぶようにしましょう。
2. あらゆる種類のアプリケーションへの対応
ZTNAは、Webベース、レガシー、SaaS、あるいはプライベートデータセンターでホストされているものなど、組織内のあらゆるアプリケーションに対して安全なアクセスを提供すべきです。 企業では、多くの場合、最新ソフトウェアとレガシーソフトウェアを併用しています。あらゆる種類のアプリケーションに対応できないソリューションでは、セキュリティ上の脆弱性が生じたり、並行するアクセス方法によって複雑化したりするリスクがあります。ZTNAの選定にあたっては、アプリケーションのアーキテクチャに依存せず、多様なソフトウェア環境と統合できるものを選ぶようにしてください。
すべてのアプリケーションへのアクセスに対する可視性と制御は、コンプライアンスおよびセキュリティ管理において極めて重要です。アプリケーション層でのきめ細かなポリシー適用と詳細なログ記録をサポートするソリューションは、業界標準への準拠を維持し、インシデントへの迅速な対応を可能にします。アクセスを細分化し、ユーザーグループごとに表示されるアプリケーションを制限する機能は、セキュリティと運用効率の両方を向上させます。
3. 導入の柔軟性
多くの組織がオンプレミスのデータセンターと複数のクラウドプラットフォームを組み合わせたハイブリッド環境で運用しているため、導入の柔軟性はZTNA導入における重要な要素となります。ソリューションには、クラウドネイティブのものもあれば、アプライアンスベースのものもあり、その多くはハイブリッドアーキテクチャを提供しています。 検討中のソリューションが、現在のインフラストラクチャに適応できるか、またクラウド移行や新たなリモートワーク施策など、計画されている変更に対応できるかを評価してください。
導入の容易さは、セキュリティ上のメリットをどのくらいの速さで実現できるかに影響します。セットアップが簡単で、ハードウェア要件が最小限であり、強力な自動化機能を備えたソリューションを選びましょう。また、柔軟な導入オプションがあれば、組織全体に展開する前に、小規模なチームや特定のオフィスでZTNAの試験運用を行いやすくなります。これにより、リスクと管理負担を軽減できます。
4. 高性能かつ低遅延
ZTNAソリューションは、あらゆるリソースへのアクセスにおけるゲートキーパーとしての役割を果たすため、認証やデータ転送に遅延が生じると、生産性に悪影響を及ぼす可能性があります。金融サービスや医療など、リアルタイム性や高可用性が求められる組織にとっては、高いパフォーマンスと低遅延が特に重要です。ユーザーへの影響を最小限に抑えるため、最適化されたルーティング、グローバルな展開、堅牢なインフラを備えたソリューションを優先的に導入してください。
プロバイダーのネットワークカバレッジと可用性保証を評価してください。分散型の拠点を持つソリューションは、ユーザーの所在地にかかわらず、一貫して低遅延のアクセスを提供できる体制が整っています。また、パフォーマンス監視ツールやサービスレベル契約(SLA)を活用することで、ベンダーに責任を問うとともに、問題が発生した際に迅速に対処することが可能になります。
5. 既存のインフラとの統合
既存のID管理、セキュリティ、ネットワークインフラとのシームレスな統合により、ZTNAの導入と管理が簡素化されます。一般的なIDプロバイダー、エンドポイント管理プラットフォーム、SIEMシステムをネイティブにサポートするソリューションを利用することで、導入期間の短縮、トレーニング要件の軽減、セキュリティデータのサイロ化の回避が可能になります。 また、緊密な統合により、一貫性のあるポリシーをより効果的に適用し、変化するセキュリティ要件に迅速に対応することが可能になります。
ZTNAソリューションが、自社の広範なセキュリティエコシステムとどのように連携するかを検討してください。最適なソリューションとは、エンドポイントセキュリティ、CASB、ネットワーク監視などの分野における既存の投資を置き換えるのではなく、それを強化するものです。APIのサポートや、主要なプラットフォーム向けの既成コネクタを活用することで、導入を大幅に簡素化できるだけでなく、組織の進化に合わせてアクセス管理戦略の将来性を確保することができます。
Exabeamが、ゼロトラスト・テレメトリと行動分析を組み合わせて、包括的な全体像を提供する方法
ZTNAソリューションは、ユーザーの身元、デバイスの状態、アクセス時刻、ポリシーの判定結果など、アプリケーションへのアクセスに関する詳細なテレメトリデータを生成します。 このデータは、アクセスがどのように許可されたかを説明するものではありますが、それだけではユーザーの意図や行動上のリスク、あるいはアクセス後に何が起きたかを説明することはできません。「Exabeam」は、ZTNAのテレメトリを取り込み、より広範なセキュリティデータと相関分析を行うことに重点を置いており、これにより、より高精度な検知、調査、および対応を支援します。
Exabeam New-Scale Analytics ZTNAプロバイダーからのログやイベントに加え、IDアクティビティ、エンドポイントのテレメトリ、クラウドワークロードデータ、SaaS監査ログ、ネットワークシグナルを取り込みます。 UEBAエンジンは、この統合されたデータセットを分析し、ユーザー、サービスアカウント、およびエンティティの行動ベースラインを確立します。ZTNAアクセスイベントは、単体の認証記録として扱われるのではなく、過去の行動、同輩グループの規範、および現在のリスクシグナルと照らし合わせて評価されます。
行動分析を適用することで、Exabeamは、技術的にはゼロトラストポリシーに準拠しているものの、運用上の観点から不審なアクセス活動を特定することができます。例としては、通常とは異なる時間帯にアプリケーションにアクセスするユーザー、リスクに微妙な変化が見られるデバイスから接続するユーザー、あるいは確立された役割の行動パターンから逸脱したアクセスパターンを示すユーザーなどが挙げられます。これらの逸脱にはスコアが付けられ、優先順位が付けられるため、アナリストは調査が必要な活動に集中することができます。
調査の過程では、ZTNAのテレメトリデータが、New-Scale Analyticsによって生成される証拠に基づいたタイムラインの一部となります。アクセスイベントは、異常なデータアクセス、権限の使用、クラウド設定の変更、エンドポイントのアクティビティといった下流のアクションと関連付けられます。これにより、アクセスが許可された後のセッションの推移や、その動作が通常の使用状況に沿っているか、あるいは悪用の可能性があるかを明確に把握することができます。
New-Scale Analyticsまた、アラートのノイズを低減し、ZTNAシグナルをより広範なワークフローの文脈の中で把握することで、運用効率も向上させます。UEBAエンジンは、アクセスイベントのみに基づいて調査を開始するのではなく、想定されるリモートアクセスと、複数の制御レイヤーにまたがるリスクの高い行動とを区別するのに役立ちます。これにより、膨大な量のアクセスアクティビティに対して、より一貫性のあるトリアージ、迅速な根本原因分析、および適切な優先順位付けが可能になります。
Exabeam ZTNAの制御に取って代わるものではなく、アクセス決定を強制するものでもありません。その代わりに、組織がゼロトラストポリシーの長期的な有効性を評価できるよう支援する、分析および相関分析のレイヤーとして機能します。ZTNAのテレメトリデータと行動分析、その他のセキュリティシグナルを組み合わせることで、Exabeamは、ID、アクセス、アプリケーション環境全体にわたるユーザーおよびエンティティのアクティビティについて、より包括的な理解を可能にします。
Exabeamについてもっと知る
ホワイトペーパー、ポッドキャスト、ウェビナーなどのリソースで、Exabeamについて学び、情報セキュリティに関する知識を深めてください。
-
 ブログ
Access Isn’t Trust: A Behavioral Risk Framework for People, Service Accounts, and AI Agents
- もっと見る