Die besten SOAR Systeme: Top 8 Lösungen im Jahr 2026
- 9 minutes to read
Inhaltsverzeichnis
Was sind SOAR-Systeme?
SOAR-Systeme (Security Orchestration, Automation and Response) integrieren und vereinfachen Sicherheitsabläufe. Sie unterstützen Sicherheitsteams bei der effizienteren Bewältigung und Reaktion auf Bedrohungen. Durch den Einsatz von SOAR können Unternehmen Routineaufgaben automatisieren und so menschliche Eingriffe und Fehler minimieren. Dies verkürzt idealerweise die Reaktionszeiten und verbessert die Gesamteffizienz der Sicherheitsabläufe.
SOAR Plattformen dienen als zentrale Anlaufstelle für die Verwaltung der Sicherheitstools und -prozesse einer Organisation. Sie automatisieren Sicherheits-Workflows und bieten eine integrierte Sicht auf den Sicherheitsbetrieb. Dieser Ansatz ermöglicht fundiertere Entscheidungen im Umgang mit Bedrohungen. Durch die Konsolidierung von Daten aus verschiedenen Sicherheitstools tragen SOAR Systeme dazu bei, Sicherheitsteams einen besseren Überblick über Bedrohungen und Schwachstellen zu verschaffen.
Editor’s note: Updated the article to cover recent market trends, updated information about tools to reflect features and capabilities in 2026.
In diesem Artikel:
- Die Evolution von SOAR: Von der Standalone-Lösung zur SIEM-Komponente
- Funktionsweise von SOAR Systemen
- Bemerkenswerte SOAR Systeme
- Wie man ein SOAR System auswählt
Die Evolution von SOAR: Von der Standalone-Lösung zur SIEM-Komponente
SOAR Plattformen gewannen in einer Zeit an Bedeutung, als Security Operations Center (SOCs) mit der Flut an Warnmeldungen und dem Mangel an qualifizierten Analysten überfordert waren. Frühe Anbieter versprachen, dass Automatisierung und Orchestrierung die Warnmeldungsmüdigkeit beheben, die Reaktion auf Sicherheitsvorfälle standardisieren und die Tool-Integration in fragmentierte Sicherheitsarchitekturen vereinfachen würden.
Infolgedessen stieg SOAR im Gartner Hype Cycle schnell auf und erreichte als transformative Lösung höchste Erwartungen. Die praktische Umsetzung offenbarte jedoch Einschränkungen. Viele Unternehmen hatten mit der komplexen Integration von SOAR in ihre IT-Umgebungen zu kämpfen. Das Erstellen und Pflegen von Playbooks erforderte umfangreiche Anpassungen, und die versprochene Automatisierung benötigte oft mehr Feinabstimmung und Überwachung als ursprünglich angenommen.
Infolgedessen begann der Markt, die Rolle von SOAR neu zu bewerten. Obwohl SOAR nach wie vor eine wichtige Fähigkeit für das SOC darstellt, werden SOAR-Funktionen zunehmend in moderne SIEM-Plattformen integriert, anstatt als separate Kategorie zu fungieren. Dort ergänzen Orchestrierung und Automatisierung die umfassenderen Erkennungs- und Reaktionsfunktionen.
SOAR Markt und Trends
Laut aktuellen Marktstudien wird der globale SOAR Markt auf 1,87 Milliarden US-Dollar geschätzt und soll bis 2030 auf 4,42 Milliarden US-Dollar anwachsen. Dies entspricht einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 18,82 %. Treiber dieses Wachstums sind die steigende Anzahl von Cyberangriffen, begrenzte Analystenressourcen und der regulatorische Druck zur Verbesserung der Reaktionsfähigkeit.
Automatisierung ist nicht länger optional. Unternehmen investieren in KI-gestützte Plattformen, die Tausende von Warnmeldungen in Echtzeit priorisieren können. Generative KI, Cloud-basierte Architekturen und flexible SOC-Modelle beschleunigen die Einführung dieser Technologien. Gleichzeitig machen Anreize im Bereich der Cyberversicherung und Zero-Trust-Initiativen die Automatisierung zu einer Kernvoraussetzung und nicht länger zu einer optionalen Ausgabe.
Wichtigste Marktsegmente:
- Branchenbezogen führte der Banken-, Finanzdienstleistungs- und Versicherungssektor (BFSI) mit einem Umsatzanteil von 29 %. Der Gesundheits- und Biowissenschaftssektor ist der am schnellsten wachsende Bereich mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von fast 19 %, angetrieben durch vernetzte Medizinprodukte und strengere Datenschutzbestimmungen.
- Geografisch betrachtet entfielen 43 % des weltweiten Umsatzes auf Nordamerika, was auf eine starke staatliche Förderung und ein ausgereiftes Ökosystem für Cyberversicherungen zurückzuführen ist. Der asiatisch-pazifische Raum ist die am schnellsten wachsende Region, begünstigt durch die rasante digitale Transformation und strengere regulatorische Rahmenbedingungen.
Wichtigste Markttreiber:
- Steigende Alarmmengen: Unternehmen sehen sich täglich mit Millionen von Sicherheitsereignissen in verteilten Umgebungen konfrontiert. Manuelle Priorisierung führt zu Überlastung und verzögerter Reaktion. SOAR Plattformen verkürzen Untersuchungszyklen und reduzieren ungeplante Ausfallzeiten erheblich durch die Automatisierung von Anreicherung, Korrelation und Eindämmung.
- Compliance und regulatorische Vorgaben: Vorschriften wie die DSGVO, PCI-DSS 4.0, HIPAA und der Gramm-Leach-Bliley Act fordern zunehmend die automatisierte Protokollierung und die schnelle Eindämmung von Datenschutzverletzungen. Staatliche Initiativen, darunter die US-Bundesförderung für SOAR Pilotprojekte, unterstreichen die Bedeutung der Automatisierung für die Einhaltung von Vorschriften zusätzlich.
- Fachkräftemangel im Bereich Cybersicherheit: Weltweit sind Millionen von Stellen im Bereich Cybersicherheit unbesetzt. SOAR Systeme automatisieren Aufgaben der ersten Ebene wie die Telemetrieerfassung und Ereignisanreicherung, sodass sich Analysten auf die Bedrohungsanalyse und komplexe Untersuchungen konzentrieren können. KI-basierte SOC-Modelle zeigen, dass die meisten Routinevorfälle ohne menschliches Eingreifen bewältigt werden können.
- Generative KI-Beschleunigung: Generative KI reduziert den Zeitaufwand für die Erstellung und Pflege von Playbooks. Die KI-gestützte Workflow-Generierung verkürzt die Untersuchungszeiten und erhöht die Anzahl automatisierter Lösungen. Dynamische Runbooks passen sich leichter an sich verändernde Angreifertechniken an, wodurch der Wartungsaufwand sinkt.
- Anreize für Cyberversicherungen: Versicherer fordern zunehmend den Nachweis einer schnellen Eindämmung und detaillierte Prüfprotokolle. Unternehmen mit einem hohen Automatisierungsgrad können ihre Prämien um 10–15 % senken. Dieser finanzielle Anreiz fördert die Einführung SOAR on Action Response) direkt.
Funktionsweise von SOAR Systemen
Datenaggregation aus verschiedenen Sicherheitsquellen
SOAR Systeme sammeln Daten von verschiedenen Sicherheitstools und -quellen wie Firewalls, Intrusion-Detection-Systemen und Antivirenprogrammen. Diese Datenaggregation ermöglicht eine zentrale Analyse und reduziert den Zeitaufwand für die manuelle Informationsbeschaffung aus unterschiedlichen Systemen.
Die Datenaggregation zentralisiert Informationen und verbessert deren Qualität. Durch die Erfassung von Daten aus verschiedenen Quellen können SOAR Systeme einen Überblick über Sicherheitsereignisse liefern. Diese Datenerfassung unterstützt eine präzisere Bedrohungserkennung und -abwehr, da alle relevanten Informationen in den Entscheidungsprozess einfließen.
Analyse und Priorisierung von Bedrohungen
SOAR Systeme nutzen Analysen und Informationen, um Bedrohungen anhand ihrer Schwere und potenziellen Auswirkungen zu bewerten und zu priorisieren. Durch Automatisierung werten diese Systeme zahlreiche Warnmeldungen schnell aus und ermitteln, welche Bedrohungen sofortige Aufmerksamkeit erfordern. Dadurch können sich Sicherheitsteams auf die kritischsten Probleme konzentrieren.
SOAR Systeme priorisieren nicht nur Bedrohungen, sondern unterstützen auch die Untersuchung von Sicherheitsvorfällen, indem sie zusammenhängende Ereignisse verknüpfen und Muster analysieren. Diese kontextreiche Analyse ermöglicht ein besseres Verständnis und eine schnellere Behebung von Sicherheitsvorfällen.
Automatisierte und manuelle Reaktionsmechanismen
SOAR Plattformen bieten automatisierte Reaktionsfunktionen und führen vordefinierte Aktionen zur Bedrohungsabwehr ohne menschliches Eingreifen aus. Diese Reaktionen reichen von der Isolierung betroffener Systeme bis zur Sperrung schädlicher IP-Adressen. Die Automatisierung trägt dazu bei, Bedrohungen schnell zu neutralisieren, potenziellen Schaden zu minimieren und die Integrität des Geschäftsbetriebs zu gewährleisten.
Obwohl Automatisierung unerlässlich ist, unterstützen SOAR Systeme bei Bedarf auch manuelle Eingriffe. Analysten können komplexe oder sensible Vorfälle übernehmen, die ein differenziertes Urteilsvermögen erfordern. Diese doppelte Funktionalität gewährleistet Flexibilität und Präzision im Umgang mit Sicherheitsvorfällen.
Kontinuierliches Lernen und Anpassung an neu auftretende Bedrohungen
SOAR Systeme sind nicht statisch; sie entwickeln sich weiter, indem sie aus vergangenen Vorfällen lernen und sich an neue Bedrohungsformen anpassen. Maschinelle Lernalgorithmen in diesen Plattformen analysieren historische Daten, um Muster zu erkennen und zukünftige Reaktionen zu verbessern. Diese Anpassungsfähigkeit gewährleistet, dass SOAR Systeme auch bei sich verändernder Bedrohungslandschaft effektiv bleiben.
Kontinuierliches Lernen in SOAR Systemen geht über die reine Bedrohungserkennung hinaus. Diese Plattformen können automatisierte Arbeitsabläufe aktualisieren und optimieren und dabei Erkenntnisse aus früheren Vorfällen einbeziehen. Indem sie neuen Bedrohungen stets einen Schritt voraus sind, unterstützen SOAR Systeme Unternehmen dabei, ein hohes Maß an Sicherheit zu gewährleisten.
Verwandte Inhalte: Lesen Sie unseren Leitfaden zurSOAR Sicherheit
Bemerkenswerte SOAR Systeme
Sicherheitsplattformen, die SIEM und SOAR bereitstellen
1. Exabeam: Unterstützung der Google Cloud-Sicherheit

Exabeam ist ein führender Anbieter von Sicherheitsinformations- und Ereignisverwaltungslösungen (SIEM), die UEBA, SIEM, SOAR und TDIR kombinieren, um Sicherheitsabläufe zu beschleunigen. Seine Security Operations-Plattformen ermöglichen es Sicherheitsteams, Bedrohungen schnell zu erkennen, zu untersuchen und darauf zu reagieren und gleichzeitig die betriebliche Effizienz zu steigern.
Hauptmerkmale:
- Skalierbare Protokollerfassung und -verwaltung: Die offene Plattform beschleunigt das Onboarding von Protokollen um 70 %, sodass keine fortgeschrittenen technischen Kenntnisse mehr erforderlich sind, und gewährleistet gleichzeitig eine nahtlose Protokollaggregation in hybriden Umgebungen.
- Verhaltensanalyse: Verwendet erweiterte Analysen, um normales und abnormales Verhalten zu vergleichen und Insider-Bedrohungen, laterale Bewegungen und komplexe Angriffe zu erkennen, die von signaturbasierten Systemen übersehen werden. Kunden berichten, dass Exabeam 90 % der Angriffe erkennt und darauf reagiert, bevor andere Anbieter sie abfangen können.
- Automatisierte Reaktion auf Bedrohungen: Vereinfacht Sicherheitsvorgänge durch Automatisierung der Vorfallzeitpläne, Reduzierung des manuellen Aufwands um 30 % und Beschleunigung der Untersuchungszeiten um 80 %.
- Kontextbezogene Vorfalluntersuchung: Da Exabeam die Zeitleistenerstellung automatisiert und den Zeitaufwand für Routineaufgaben reduziert, verkürzt sich die Zeit für die Erkennung und Reaktion auf Bedrohungen um über 50 %. Vorgefertigte Korrelationsregeln, Modelle zur Anomalieerkennung und Anbieterintegrationen reduzieren die Anzahl der Warnmeldungen um 60 % und minimieren Fehlalarme.
- SaaS- und Cloud-native Optionen: Flexible Bereitstellungsoptionen bieten Skalierbarkeit für Cloud-First- und Hybridumgebungen und gewährleisten eine schnelle Wertschöpfung für Kunden. Für Unternehmen, die ihr SIEM nicht in die Cloud migrieren können oder wollen, bietet Exabeam ein marktführendes, voll funktionsfähiges und selbst gehostetes SIEM.
- Netzwerktransparenz mit NetMon: Bietet tiefe Einblicke über Firewalls und IDS/IPS hinaus, erkennt Bedrohungen wie Datendiebstahl und Botnet-Aktivitäten und erleichtert die Untersuchung durch flexible Suchfunktionen. Deep Packet Analytics (DPA) basiert außerdem auf der NetMon Deep Packet Inspection (DPI)-Engine, um wichtige Indikatoren für Kompromittierungen (IOCs) zu interpretieren.
Exabeam-Kunden betonen immer wieder, wie die KI-gestützten Tools für Echtzeittransparenz, Automatisierung und Produktivität die Sicherheitskompetenz steigern und überforderte Analysten in proaktive Verteidiger verwandeln. Gleichzeitig werden Kosten gesenkt und branchenführender Support gewährleistet. Weitere Informationen finden Sie unter Exabeam.

Source: Exabeam
2. IBM QRadar SIEM + QRadar SOAR

IBM QRadar SOAR (On-Premise) ist eine Plattform für Sicherheitsorchestrierung, -automatisierung und -reaktion, die Sicherheitsteams bei der Koordination und Automatisierung von Incident-Response-Prozessen unterstützt. Sie integriert sich mit QRadar SIEM und anderen Sicherheitstools, um Workflows zu orchestrieren, Verfahren zu standardisieren und Incidents mithilfe strukturierter Playbooks zu verwalten.
Zu den wichtigsten Funktionen gehören:
- Automatisierte Arbeitsabläufe zur Reaktion auf Sicherheitsvorfälle: Unterstützt die Koordination von Reaktionsmaßnahmen und die Durchsetzung einheitlicher Verfahren zur Bearbeitung von Sicherheitsvorfällen durch automatisierte Arbeitsabläufe.
- Playbook-gesteuerte Reaktion: Es werden strukturierte Playbooks verwendet, um Analysten durch die Schritte der Vorfallsreaktion zu führen und die Prozesse im gesamten SOC zu standardisieren.
- Integriertes Fallmanagement: Zentralisiert Vorfalldaten und Ermittlungsdetails zur Unterstützung von Zusammenarbeit, Nachverfolgung und Dokumentation.
- Erfassung von Sicherheitstelemetriedaten: Sammelt und verarbeitet Ereignisdaten aus verschiedenen Quellen mittels Telemetrieerfassungsmechanismen und -integrationen.
- Netzwerkerkennung und Reaktionstransparenz: Analysiert Netzwerkaktivitäten und Telemetriedaten, um Erkenntnisse zu gewinnen, die helfen, potenzielle Bedrohungen zu erkennen und darauf zu reagieren.

Source: IBM
3. Microsoft Sentinel

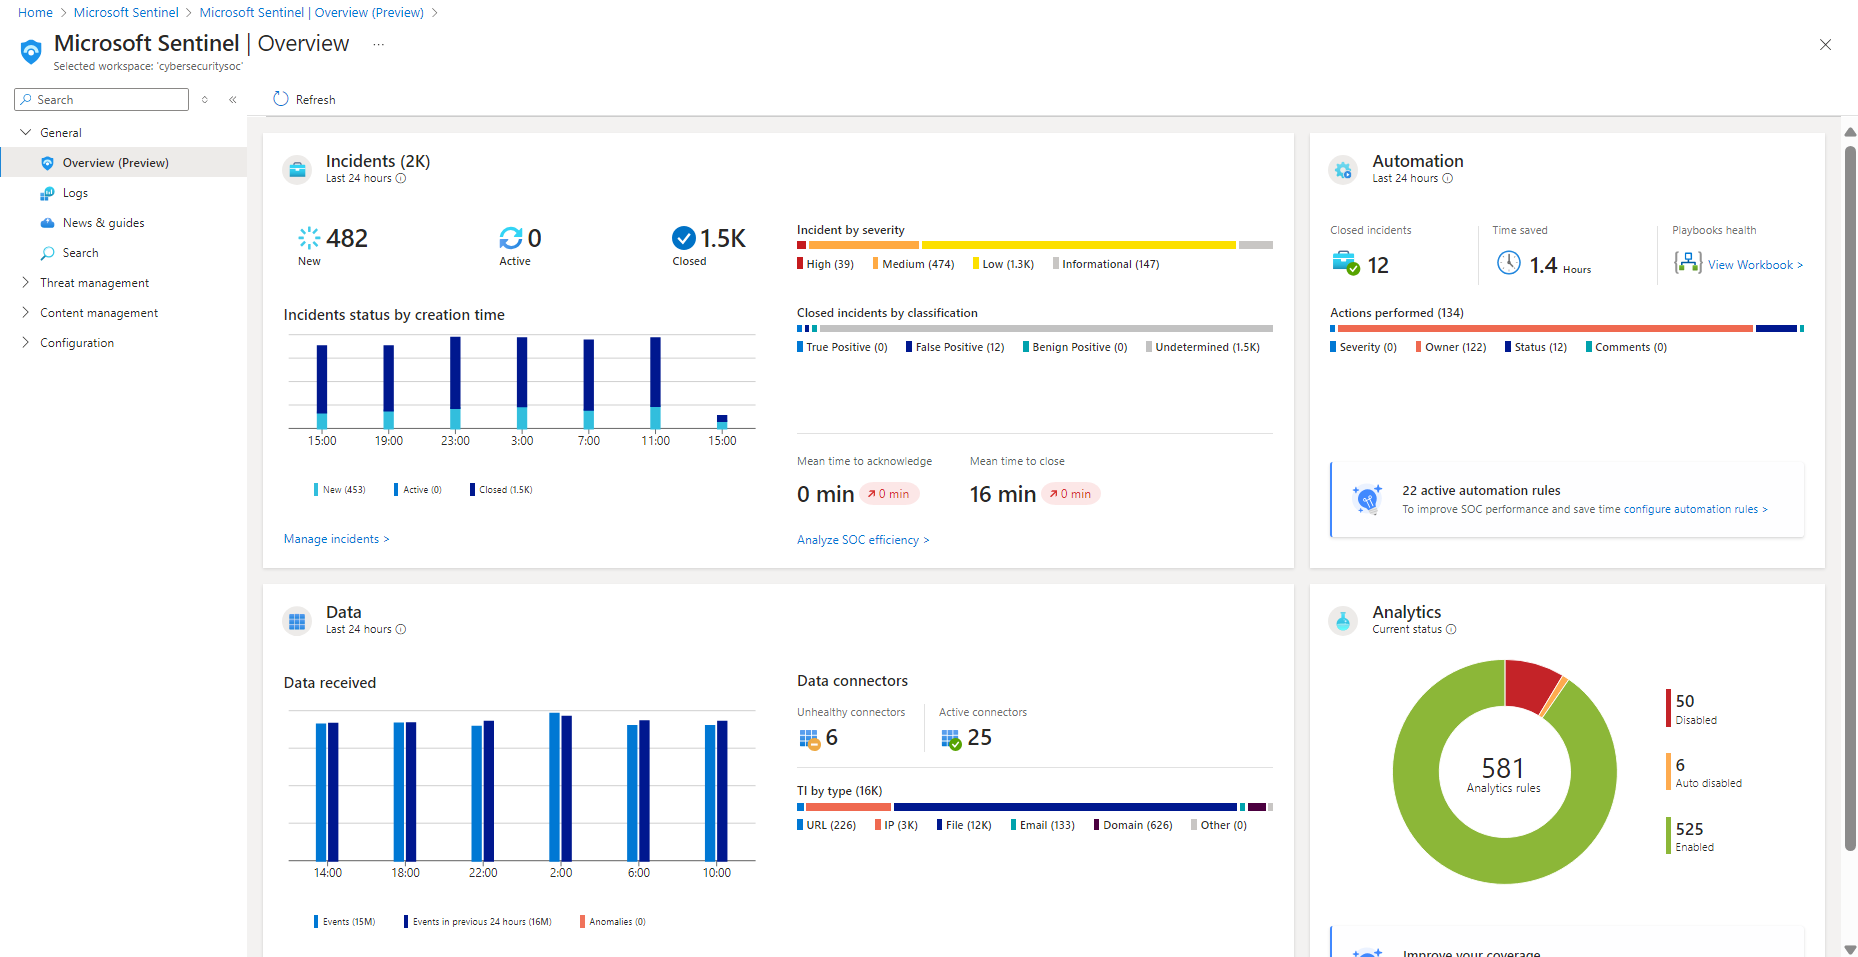
Microsoft Sentinel ist eine Cloud-native SIEM- und SOAR Plattform, die auf Microsoft Azure basiert. Sie erfasst und analysiert Sicherheitsdaten aus Cloud-Diensten, lokaler Infrastruktur und Drittanbieter-Tools. Die Plattform kombiniert Bedrohungserkennung, -untersuchung und automatisierte Reaktion und unterstützt Security Operations Center (SOCs) mithilfe von KI und Analysen bei der Verwaltung von Warnmeldungen und Vorfällen in hybriden Umgebungen.
Zu den wichtigsten Merkmalen gehören:
- Cloud-native SIEM-Architektur: Bietet eine skalierbare Sicherheitsdatenplattform auf Azure-Basis zur Zentralisierung der Telemetrie und Unterstützung erweiterter Analysen.
- Unternehmensweite Transparenz: Nutzt Hunderte von integrierten Konnektoren und kundenspezifischen Integrationen, um Sicherheitsdaten aus Multicloud- und On-Premises-Umgebungen zu erfassen.
- KI-gestützte Bedrohungserkennung: Wendet Regeln des maschinellen Lernens und der Datenanalyse an, um verdächtige Aktivitäten zu erkennen und Fehlalarme zu reduzieren.
- Integrierte SOAR Funktionen: Automatisiert Arbeitsabläufe zur Reaktion auf Sicherheitsvorfälle und Sicherheitsoperationen durch Orchestrierungs- und Automatisierungsfunktionen.
- Graphgestützte Untersuchung: Nutzt Sicherheitsgraphen, um Beziehungen zwischen Entitäten zu visualisieren und Untersuchungen in komplexen Umgebungen zu unterstützen.
- Generative KI-gestützte Operationen: Nutzt die Funktionen von Security Copilot, um Vorfälle zusammenzufassen, Abfragen zu generieren und Reaktionsmaßnahmen zu empfehlen.

Source: Microsoft
Spezielle SOAR-Tools
4. Palo Alto Networks Cortex XSOAR

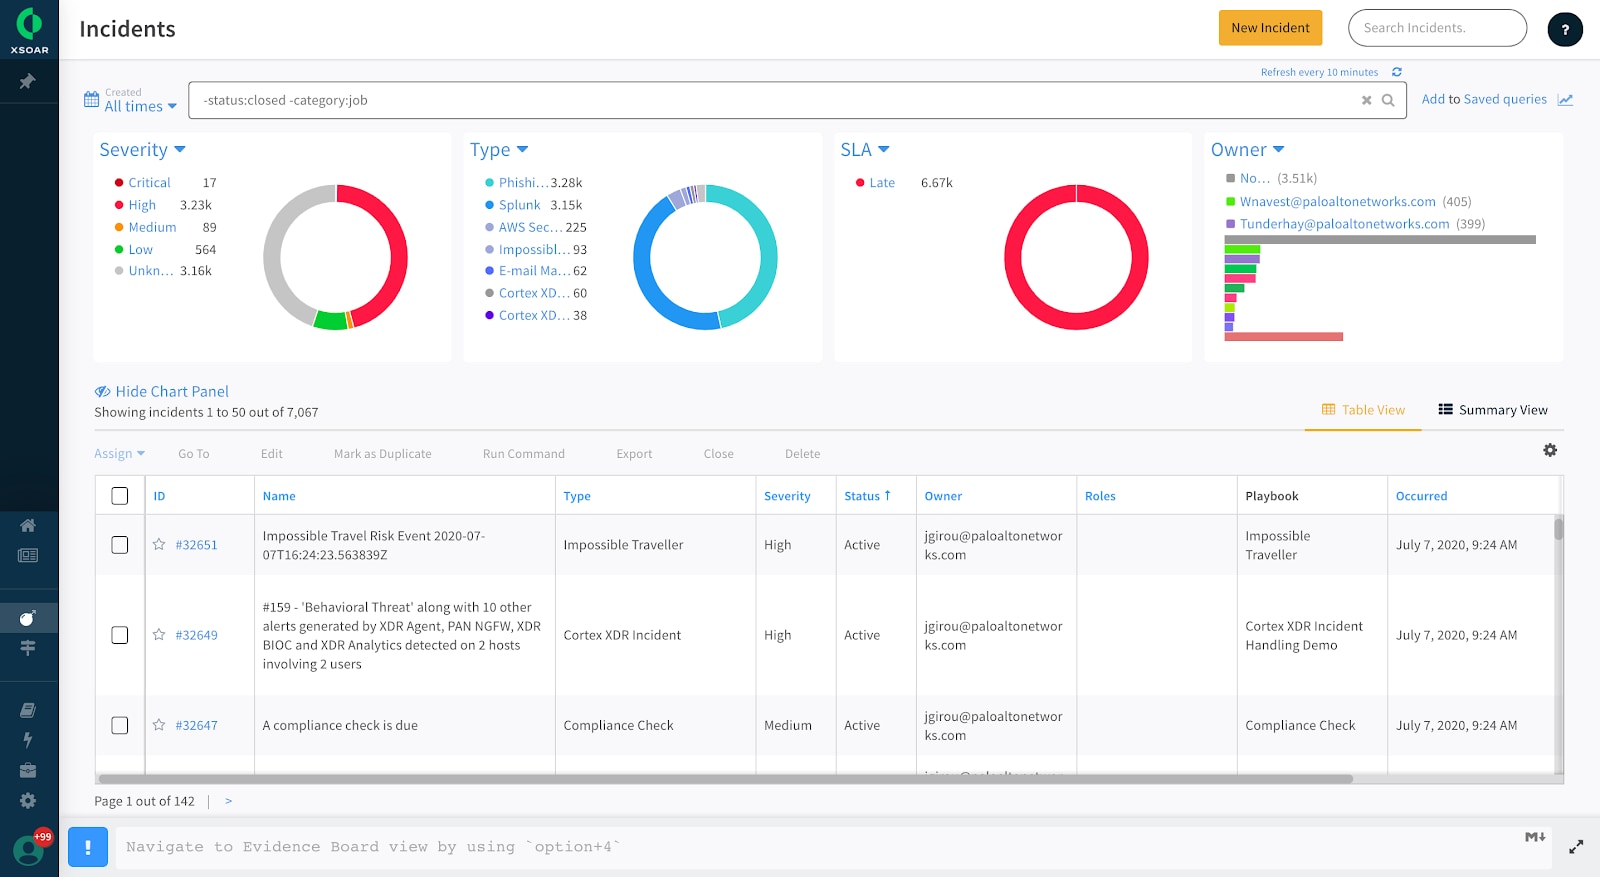
Cortex XSOAR ist eine Plattform für Sicherheitsorchestrierung, -automatisierung und -reaktion, die die Reaktion auf Sicherheitsvorfälle automatisiert und Sicherheitsoperationen über verschiedene Tools und Teams hinweg koordiniert. Sie bietet zentralisierte Workflows, Integrationen und Kollaborationsfunktionen, die SOC-Teams bei der Untersuchung von Warnmeldungen, dem Management von Vorfällen und der Automatisierung wiederkehrender Reaktionsaufgaben unterstützen.
Zu den wichtigsten Funktionen gehören:
- Reaktion mit Automatisierung als Hauptziel: Automatisiert wiederkehrende Aufgaben und die Bearbeitung von Alarmen, um den manuellen Untersuchungsaufwand zu reduzieren.
- Visueller Playbook-Editor: Ermöglicht Teams die Gestaltung und Anpassung von Automatisierungs-Workflows ohne umfangreiche Programmierung.
- Integrierte Umgebung für die Zusammenarbeit bei Vorfällen: Bietet einen zentralen „Kriegsraum“, in dem Analysten während der Untersuchungen auf Vorfalldaten, Indikatoren und Bedrohungsinformationen zugreifen können.
- Zentralisierte Orchestrierung: Koordiniert Prozesse, Mitarbeiter und Sicherheitstools im gesamten SOC.
- Anreicherung der Bedrohungsanalyse: Integriert externe Quellen für Bedrohungsinformationen, um zusätzlichen Kontext für Warnmeldungen und Untersuchungen bereitzustellen.

Quelle: Palo Alto Networks
5. Splunk SOAR

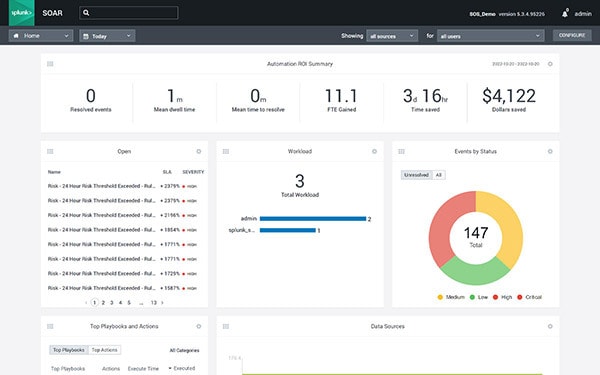
Splunk SOAR ist eine Plattform für Sicherheitsorchestrierung, -automatisierung und -reaktion, die Arbeitsabläufe automatisiert und Sicherheitstools innerhalb der Sicherheitsarchitektur eines Unternehmens koordiniert. Sie lässt sich in zahlreiche Drittanbieterlösungen integrieren und ermöglicht Analysten die Automatisierung von Untersuchungs- und Reaktionsprozessen mithilfe anpassbarer Playbooks. Die Plattform wird häufig zusammen mit Splunk Enterprise Security eingesetzt, um einheitliche Sicherheitsabläufe zu unterstützen.
Zu den wichtigsten Merkmalen gehören:
- Nachrichtendienstlich gesteuerte Reaktion: Nutzt Bedrohungsanalysen und Kontextinformationen zur Unterstützung von Ermittlungs- und Reaktionsentscheidungen.
- Automatisierte Playbooks: Führt vordefinierte Arbeitsabläufe zur Reaktion auf Sicherheitsvorfälle aus, die auf Frameworks wie MITRE ATT&CK und D3FEND abgestimmt sind.
- Visueller Playbook-Editor: Ermöglicht Benutzern die Erstellung von Automatisierungs-Workflows mithilfe einer grafischen Oberfläche und wiederverwendbarer Logikblöcke.
- Umfangreiche Integrationen: Verbindet sich mit Hunderten von Sicherheitstools und unterstützt Tausende von automatisierten Aktionen systemübergreifend.
- Integriertes Fallmanagement: Ermöglicht es Analysten, Vorfälle zu verfolgen, Aufgaben zuzuweisen und Untersuchungen innerhalb der Plattform zu dokumentieren.

Source: Splunk
6. Fortinet FortiSOAR

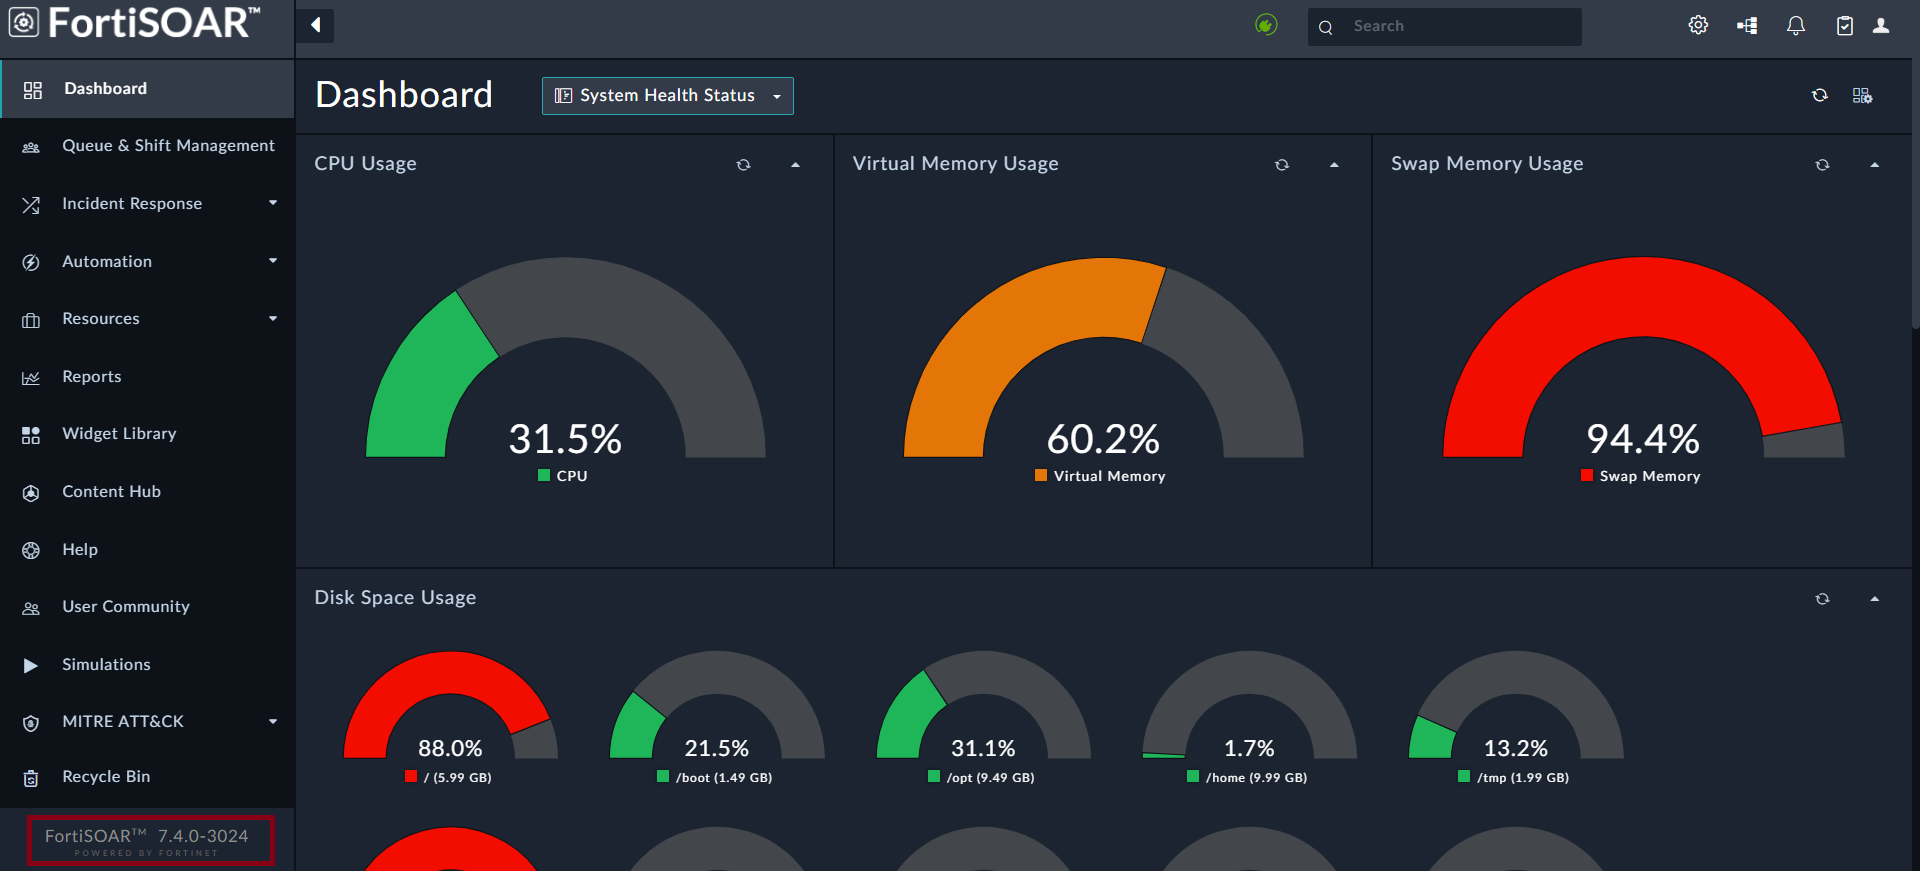
Fortinet FortiSOAR ist eine Plattform für Sicherheitsorchestrierung, -automatisierung und -reaktion, die das Incident-Management zentralisiert und Sicherheitsworkflows in IT- und OT-Umgebungen automatisiert. Sie dient als zentrale Anlaufstelle für die Koordination von Warnmeldungen, Untersuchungen und Reaktionsmaßnahmen und lässt sich in verschiedene Sicherheitstools integrieren.
Zu den wichtigsten Merkmalen gehören:
- Zentralisiertes Vorfallmanagement: Bündelt Warnmeldungen und Vorfalldaten, um Teams bei der Koordinierung von Untersuchungen und Reaktionsmaßnahmen zu unterstützen.
- KI-gestützte Analystenberatung: Nutzt FortiAI und eine Empfehlungs-Engine zur Unterstützung der Bedrohungsanalyse und Workflow-Erstellung.
- Erstellung von Playbooks mit geringem Codeaufwand: Bietet visuelle Werkzeuge, die es Sicherheitsteams ermöglichen, Automatisierungs-Workflows zu erstellen und anzupassen.
- Umfangreiche Integrationen und Inhalte: Unterstützt die Integration mit Hunderten von Drittanbieterprodukten und beinhaltet vorgefertigte Playbooks und Konnektoren.
- Integrierte Bedrohungsanalyse: Nutzt Bedrohungsdaten von FortiGuard Labs und externen Quellen, um die Untersuchungen zu verbessern.

Source: Fortinet
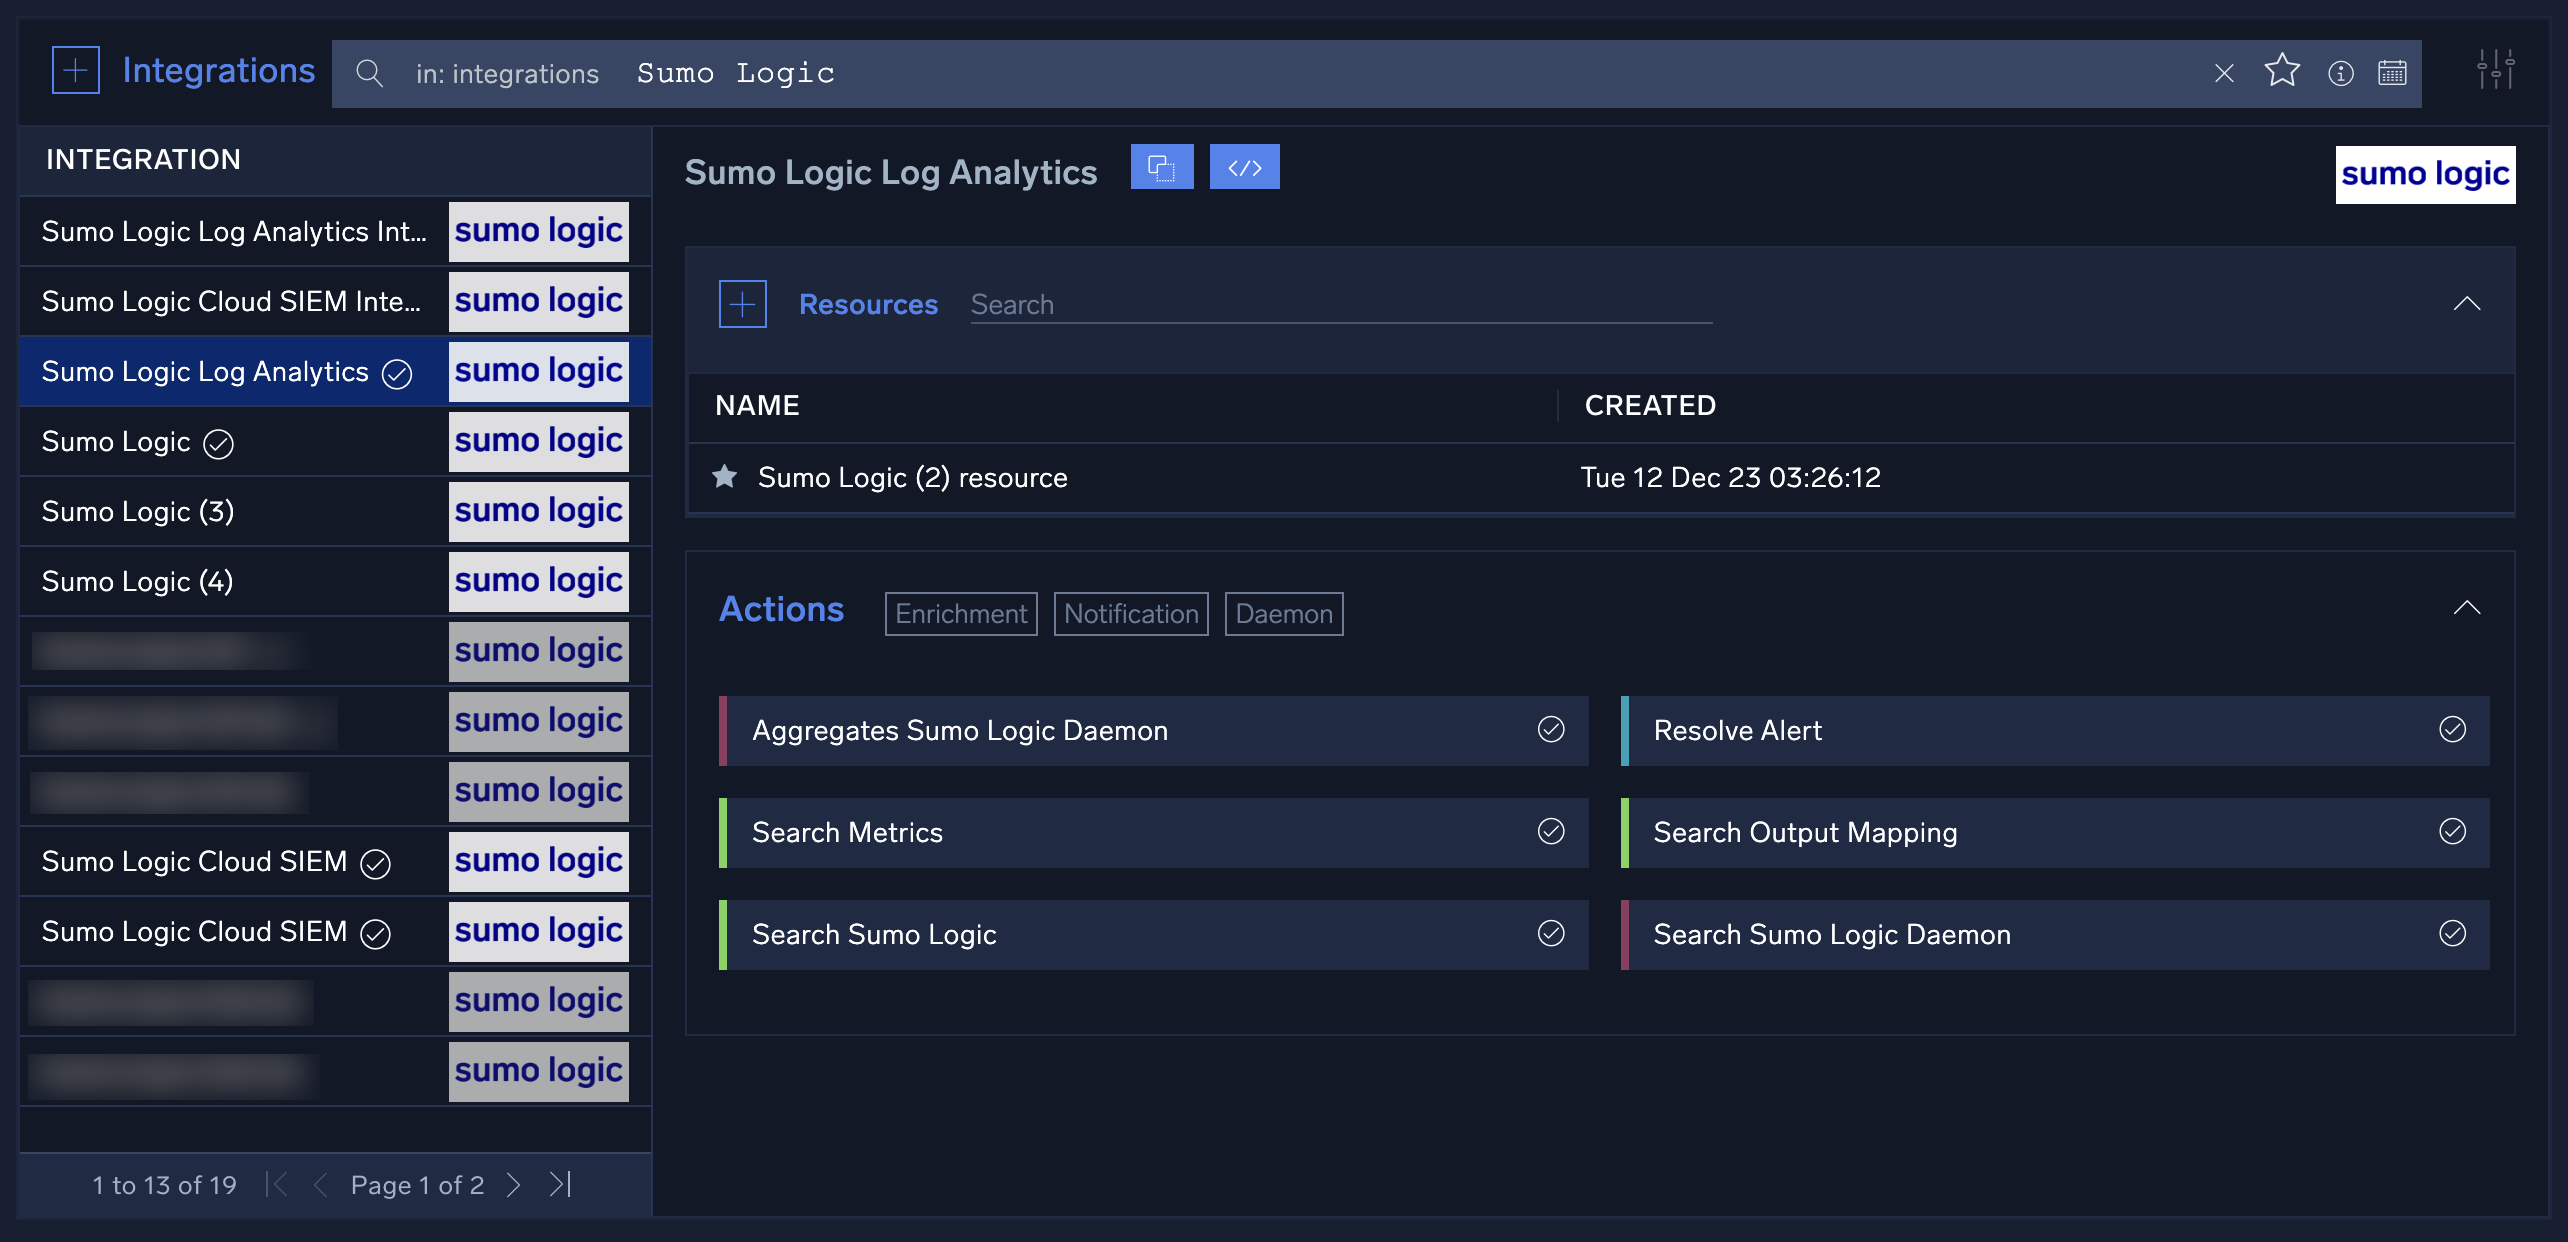
7. Sumo Logic Cloud SOAR
Sumo Logic Cloud SOAR ist eine Cloud-native SOAR Plattform zur Automatisierung von Incident-Untersuchungs- und Reaktionsprozessen in modernen Sicherheitsumgebungen. Sie bietet Automatisierungstools, zentralisiertes Fallmanagement und Integrationen mit verschiedenen Sicherheitstechnologien, um Sicherheitsteams bei der effizienteren Verwaltung von Warnmeldungen und Vorfällen zu unterstützen.
Zu den wichtigsten Merkmalen gehören:
- Automatisierte Indikator-Triage: Untersucht automatisch Indikatoren für eine Kompromittierung, um Fehlalarme und den Arbeitsaufwand für Analysten zu reduzieren.
- Zentralisiertes Fallmanagement: Bietet eine strukturierte Zeitleiste der Vorfälle mit rollenbasierter Zugriffskontrolle für gemeinsame Untersuchungen.
- Automatisierte Standardarbeitsanweisungen: Automatisiert routinemäßige SOC-Workflows und Sicherheitsprozesse.
- Dashboards und Berichterstattung: Verfolgt Kennzahlen zur Reaktion auf Vorfälle und zur operativen Leistung mithilfe anpassbarer Dashboards.
- Offenes Integrationsframework: Unterstützt Drittanbieterintegrationen über APIs, vorgefertigte Konnektoren und Automatisierungs-Playbooks.

Quelle: Sumo Logic
8. Rapid7 InsightConnect

Rapid7 InsightConnect ist eine SOAR Plattform zur Automatisierung von Arbeitsabläufen über Sicherheitstools, Cloud-Anwendungen und lokale Systeme hinweg. Sie ermöglicht Unternehmen die Integration von Technologien, die Koordination von Prozessen und die Automatisierung routinemäßiger Sicherheitsaufgaben. Die Plattform konzentriert sich auf die Vereinfachung der Automatisierung durch einen visuellen Workflow-Builder und wiederverwendbare Automatisierungskomponenten.
Zu den wichtigsten Funktionen gehören:
- Workflow-Automatisierung ohne Programmierung: Bietet einen visuellen Builder, mit dem Teams Automatisierungs-Workflows entwerfen und bereitstellen können, ohne Code schreiben zu müssen.
- Umfangreiche Plugin-Integrationen: Unterstützt die Integration mit Hunderten von Sicherheits- und IT-Tools durch vorgefertigte Plugins und Trigger.
- Vorgefertigte Automatisierungsvorlagen: Beinhaltet sofort einsatzbereite Arbeitsabläufe für gängige Anwendungsfälle wie Phishing-Untersuchungen und Benutzerkontenverwaltung.
- Arbeitsabläufe mit menschlicher Interaktion: Ermöglicht es Analysten, die Automatisierung anzuhalten und Aktionen vor der Ausführung zu genehmigen.
- Wiederverwendbare Workflow-Komponenten: Unterstützt modulare Workflow-Elemente, die in verschiedenen Automatisierungsszenarien wiederverwendet werden können.
Wie man ein SOAR-System auswählt
Die Wahl des richtigen SOAR Systems erfordert die Bewertung sowohl der technischen Möglichkeiten als auch der organisatorischen Bedürfnisse. Die Entscheidung beeinflusst nicht nur die Bearbeitung von Vorfällen, sondern auch die Zusammenarbeit und kontinuierliche Verbesserung der Teams. Im Folgenden werden wichtige Aspekte aufgeführt, die oft übersehen werden, aber den Erfolg einer SOAR Implementierung maßgeblich beeinflussen können:
- Skalierbarkeit für zukünftiges Wachstum: Prüfen Sie, ob die SOAR Plattform mit steigenden Datenmengen und erweiterten Anwendungsfällen im Zuge des Unternehmenswachstums umgehen kann. Ein System, das in einer Pilotumgebung gut funktioniert, kann bei größerem Umfang an Leistungsprobleme stoßen.
- Versionskontrolle und Tests von Playbooks: Achten Sie auf Unterstützung für die Versionierung und Sandbox-Tests von Playbooks. Dies gewährleistet eine sichere Iteration und Validierung von Workflows vor der Bereitstellung in der Produktion und reduziert das Risiko von Automatisierungsfehlern.
- Unterstützung von Compliance und Auditierbarkeit: Stellen Sie sicher, dass die Plattform detaillierte Audit-Protokolle und Compliance-Berichte erstellen kann. Dies ist für die Einhaltung gesetzlicher Anforderungen und interner Governance-Standards unerlässlich.
- Anpassung der Benutzeroberfläche und Workflow-Ansichten: Manche Teams profitieren von der Anpassung von Dashboards und Workflow-Ansichten an ihre Rollen. Prüfen Sie, ob die Plattform benutzerspezifische Schnittstellen oder rollenbasierte Visualisierungen unterstützt.
- Flexibilität bei der Vorfallanreicherung: Die Möglichkeit, die Anwendung von Bedrohungsinformationen auf Vorfälle anzupassen – beispielsweise durch dynamisches Tagging oder bedingte Anreicherungsregeln – kann die Effizienz der Triage und Untersuchung drastisch verbessern.
- Herstellerbindung und Portabilität: Machen Sie sich mit dem Ausmaß der Anbieterabhängigkeit aufgrund proprietärer Skriptsprachen, Integrationen oder Infrastrukturabhängigkeiten vertraut. Bevorzugen Sie Lösungen, die einen einfachen Export von Workflows und Logik ermöglichen.
- Funktionsübergreifende Integration: Prüfen Sie, wie gut sich die SOAR Plattform mit den Tools anderer Abteilungen, wie z. B. ITSM- oder DevOps-Plattformen, integrieren lässt. Eine umfassendere Integration kann die Zusammenarbeit verbessern und die Vorteile der Automatisierung über das SOC hinaus erweitern.
- Verfügbarkeit eines Entwickler-Ökosystems: Eine starke Benutzer- oder Entwickler-Community bietet Zugriff auf gemeinsam genutzte Playbooks, Integrationskonnektoren und Ressourcen zur Fehlerbehebung – wodurch die Bereitstellung beschleunigt und die Gesamtbetriebskosten gesenkt werden.
Mehr über Exabeam erfahren
Vertiefen Sie Ihr Wissen mit Webinaren, Leitfäden und Analystenberichten.