Best SIEM Tools: Top 6 Solutions in 2026
- 12 minutes to read
فهرس المحتويات
ما هي أدوات SIEM؟
أدوات SIEM (إدارة معلومات وأحداث الأمان) هي حلول برمجية تساعد المؤسسات على مراقبة وتحليل وإدارة بيانات الأمان من مصادر مختلفة لاكتشاف والرد على التهديدات. تقوم بتجميع البيانات، ومطابقة الأحداث، وتقديم رؤى لفرق الأمان لتحديد وتخفيف المخاطر المحتملة.
ما الذي تفعله أدوات SIEM:
- تحليل سلوك المستخدم والكيانات (UEBA): تدمج أنظمة إدارة معلومات الأمان المتقدمة UEBA للكشف عن الأنشطة الضارة بناءً على أنماط سلوك المستخدم.
- جمع السجلات وتجميعها: تقوم أنظمة إدارة معلومات الأمان (SIEMs) بجمع بيانات السجلات من مصادر متنوعة مثل الخوادم والتطبيقات وأجهزة الشبكة وأنظمة الأمان.
- المراقبة في الوقت الحقيقي: يقدمون مراقبة في الوقت الحقيقي للأحداث الأمنية، مما يسمح بالكشف السريع عن الأنشطة المشبوهة.
- الترابط والتحليل: تحلل أنظمة إدارة المعلومات الأمنية (SIEM) البيانات المجمعة لتحديد الأنماط والشذوذ والحوادث الأمنية المحتملة من خلال قواعد الترابط والتحليلات المتقدمة.
- التنبيه والتقارير: إنهم يولدون تنبيهات بناءً على قواعد محددة مسبقًا ويقدمون قدرات تقارير لفرق الأمن لتتبع الحوادث ومتطلبات الامتثال.
- استجابة الحوادث: يمكن لأنظمة إدارة معلومات الأمان (SIEM) أن تتكامل مع أدوات الأمان الأخرى لأتمتة الاستجابة للحوادث الأمنية، مثل عزل الأنظمة المخترقة أو حظر حركة المرور الضارة.
- التحقيقات الجنائية: تقدم بيانات الأحداث التاريخية لمساعدة المحللين في إعادة بناء جداول زمنية للهجمات والتقنيات، وتحديد مستوى الاختراق.
- إدارة الامتثال: تساعد المنظمات في تلبية متطلبات الامتثال التنظيمي من خلال توفير مسارات تدقيق وإمكانيات التقارير.
- معلومات التهديد: تتكامل العديد من أدوات SIEM مع تغذيات معلومات التهديدات لتحديد والرد على التهديدات الناشئة.
Editor’s note: Updated the article to cover recent market trends, updated product information to reflect features and capabilities in 2026, and added 1 new tool/s.
لماذا تحتاج المنظمات إلى أدوات SIEM
مع تزايد تعقيد التهديدات السيبرانية وتكرارها، تحتاج المؤسسات إلى وسيلة مركزية لمراقبة واكتشاف والاستجابة للهجمات المحتملة. توفر أدوات SIEM هذه القدرة من خلال تقديم رؤية في الوقت الحقيقي للبيئة التكنولوجية بأكملها. تقوم بتجميع البيانات من أنظمة متنوعة، مثل الخوادم، ونقاط النهاية، ومنصات السحابة، وأجهزة الشبكة، في مكان واحد، مما يسهل التعرف على السلوك غير العادي أو الأنشطة الخبيثة التي قد تمر دون ملاحظة.
إليك بعض الأسباب التي تجعل المنظمات تستثمر في نظم إدارة معلومات الأمان (SIEM):
- الكشف السريع عن التهديدات والاستجابة للحوادث: من خلال تحليل الأحداث الأمنية بشكل مستمر وتوليد التنبيهات في الوقت الحقيقي، تساعد منصات SIEM في تقليل الوقت بين الاختراق والاحتواء. هذه الاستجابة السريعة تقلل من الأضرار المحتملة وتدعم المرونة التشغيلية.
- دقة الكشف: تدمج أنظمة SIEM الحديثة أيضًا الذكاء الاصطناعي وتعلم الآلة لتحسين الكشف عن التهديدات. تساعد هذه التقنيات في تقليل الإيجابيات الكاذبة، وتحديد الأحداث عالية المخاطر، وكشف أنماط الهجوم المعقدة. وهذا يمكّن فرق الأمن من تركيز جهودها حيثما كانت الحاجة أكبر.
- الامتثال: تدعم أدوات SIEM الامتثال للوائح مثل HIPAA وGDPR وPCI DSS من خلال أتمتة جمع السجلات وتوفير تقارير جاهزة للتدقيق. بالنسبة للمنظمات التي لديها بيئات هجينة أو متعددة السحب، تضمن منصات SIEM مراقبة أمان متسقة عبر جميع البنية التحتية، بغض النظر عن مكان استضافة الأنظمة والبيانات.
SIEM Market Trends
SIEM Market Size and Growth
The SIEM market is expanding steadily as demand for centralized security monitoring increases. It is valued at USD 10.67 billion and is projected to reach USD 20.78 billion by 2031. This reflects a compound annual growth rate (CAGR) of 11.5% over the forecast period.
Growth is driven by the need to process increasing volumes of security data and respond to more advanced cyber threats. Organizations are investing in platforms that can scale with large and complex environments.
Key Market Drivers
Several factors are accelerating SIEM adoption:
- Rapid growth of security telemetry: Large organizations now process massive volumes of log data daily, requiring more efficient storage and analysis methods.
- Regulatory pressure: Laws and frameworks in regions like Europe and the United States require faster breach detection and reporting. These rules force organizations to adopt systems that provide real-time monitoring and searchable event data.
- Cloud and hybrid infrastructure adoption: As workloads move across multiple environments, SIEM tools must integrate with different platforms and handle distributed data sources.
- AI and machine learning: These technologies are improving detection accuracy. They help filter out low-value alerts and highlight real threats, reducing analyst workload and improving response times.
Growing Demand for Managed Services
A shortage of skilled cybersecurity professionals is increasing demand for managed SIEM services. Organizations are relying on external providers to handle monitoring, alert triage, and incident response.
Managed services are growing at over 12% CAGR, as they help companies maintain security operations without building large internal teams. This is especially important for smaller organizations that lack resources.
Challenges Affecting the SIEM Market
Despite strong growth, several challenges remain:
- High costs are a major concern, especially with pricing models based on data ingestion. As data volumes grow, costs can increase significantly.
- A global shortage of skilled analysts also limits the effectiveness of SIEM deployments. While automation and AI help reduce workload, experienced professionals are still required.
- Data sovereignty laws add complexity, as organizations must store and process data within specific regions. This makes centralized log management more difficult in global environments.
القدرات الأساسية لأدوات إدارة معلومات وأحداث الأمان (SIEM)
جمع السجلات وتوحيدها
تجمع أدوات SIEM السجلات من مصادر متباينة (مثل الجدران النارية، والخوادم، ونقاط النهاية، والتطبيقات، وخدمات السحابة) باستخدام بروتوكولات مثل syslog وAPIs أو الوكلاء. تصل البيانات المجمعة بتنسيقات وهياكل متنوعة، مما يجعل التحليل المباشر تحديًا. تعمل عملية تطبيع السجلات على توحيد هذه البيانات، وتحويل المدخلات إلى مخطط متسق.
هذا التنسيق يمكّن من البحث الفعال، والترابط، والتحليلات عبر مجموعات البيانات التي ستظل مجزأة وصعبة التفسير بخلاف ذلك. بمجرد أن يتم تنسيق هذه السجلات، تصبح الأساس لجميع أنشطة إدارة أحداث الأمان اللاحقة، مثل اكتشاف التهديدات، وفحوصات الامتثال، والتحقيقات في الحوادث.
تقوم أدوات SIEM بتصنيف أنواع السجلات، وتحليل الحقول، وإثراء البيانات بمعلومات سياقية، مثل أهمية الأصول وأدوار المستخدمين. تضمن هذه التحضيرات أن تكون لدى فرق الأمن بيانات دقيقة عند إجراء التحقيقات أو تلبية متطلبات التقارير التنظيمية.
المراقبة في الوقت الحقيقي
من خلال تحليل تدفقات الأحداث بشكل مستمر، توفر أنظمة إدارة معلومات الأمن (SIEM) رؤى فورية حول الأنشطة في الشبكة والأنظمة. تتيح هذه القدرة لفرق الأمان اكتشاف السلوكيات غير الطبيعية، أو التهيئات الخاطئة، أو انتهاكات السياسات أثناء حدوثها، وغالبًا قبل أن يحدث أي ضرر. تعطي لوحات المعلومات في الوقت الحقيقي، والتصورات، وآليات التنبيه الأولوية لجهود الاستجابة بناءً على شدة الحادث وتأثيره على الأعمال.
الارتباط والتحليل
تحسن العلاقة البيانات المجمعة من خلال ربط الأحداث عبر المصادر والأزمنة. بدلاً من فرز التنبيهات المعزولة، تقوم محركات الربط في أنظمة إدارة معلومات الأمان (SIEM) بتحديد الأنماط ذات الصلة، مثل تسجيل الدخول الفاشل المتكرر يليه منح الوصول المميز، وترتقي بهذه الأحداث إلى حوادث ذات موثوقية أعلى للتحقيق. هذا يقلل من الضوضاء، ويختصر وقت الكشف، ويمكّن من الأتمتة في سير العمل الأمني.
استجابة الحوادث
توفر منصات SIEM سير العمل والأدوات لإدارة دورة استجابة الحوادث. عند اكتشاف تهديد أو شذوذ، يمكن إنشاء تذاكر الحوادث تلقائيًا أو يدويًا، مع تعيين المعنيين وتوجيه الإجراءات بناءً على خطط العمل. غالبًا ما تتكامل SIEM مع أدوات التنسيق، مما يؤدي إلى حظر الاتصالات الشبكية تلقائيًا، وعزل النقاط النهائية، أو تصعيد التحقيقات.
التحقيق الجنائي
في التحقيقات الجنائية، تقوم أنظمة إدارة معلومات الأمان (SIEM) بحفظ وفهرسة بيانات الأحداث التاريخية، مما يمكّن المحللين من إعادة بناء جداول زمنية للهجمات، وتتبع تحركات المهاجمين، وتحديد نطاق الاختراق. تتيح واجهات البحث والتصور لفرق الأمان التعمق في تسلسلات الأنشطة ذات الصلة، واستخراج الأدلة، وإنشاء تقارير مناسبة للمراجعة التنظيمية أو القانونية أو التشغيلية.
التنبيه والتقارير
تقوم أدوات SIEM بتوليد تنبيهات بناءً على قواعد محددة مسبقًا، أو معايير إحصائية، أو شذوذ سلوكي. يتم تصنيف هذه التنبيهات حسب الخطورة وتوفير بيانات سياقية ذات صلة، مما يسمح للمحللين بتقييم مستوى التهديد بسرعة واتخاذ الإجراءات اللازمة. تساعد العتبات القابلة للتخصيص وخيارات الضبط في تقليل الإيجابيات الكاذبة وضمان أن تعكس التنبيهات القضايا الأمنية الحقيقية.
بالإضافة إلى التنبيه، تقدم منصات SIEM قدرات تقارير قوية تدعم كل من الرؤية التشغيلية ومتطلبات الامتثال. يمكن تخصيص لوحات المعلومات لمختلف أصحاب المصلحة، من محللي SOC إلى المدققين، حيث تعرض مقاييس حول اتجاهات التهديدات، وأوقات استجابة الحوادث، وصحة النظام. تسهل التقارير المجدولة والفورية توثيق العمليات اللازمة للتدقيق، والإحاطات التنفيذية، والمراجعات الأمنية.
إدارة الامتثال والتدقيق
يُعتبر الحفاظ على الالتزام باللوائح وإظهاره ميزة رئيسية في أدوات SIEM. تقوم هذه الأدوات بأتمتة عملية جمع البيانات الأمنية والاحتفاظ بها وتقديم التقارير وفقًا لمعايير مثل HIPAA وPCI DSS وSOX وGDPR. تساعد القوالب الجاهزة للامتثال ولوحات المعلومات القابلة للتخصيص المنظمات في تلبية متطلبات الوثائق والتقارير، مما يقلل من الجهد اليدوي.
توفر ميزات التدقيق في أنظمة إدارة معلومات الأمان (SIEMs) رؤية شاملة لسلوك المستخدم، والوصول إلى النظام، وتغييرات الامتيازات، وغيرها من الأنشطة الرئيسية. تتيح هذه الطريقة المركزية لإدارة السجلات التحقيقات الداخلية والتدقيقات الخارجية، مما يدعم التأكيدات القائمة على الأدلة للامتثال. تضمن السياسات الآلية للاحتفاظ بالسجلات توفر السجلات المطلوبة على مدى فترات محددة، مما يحمي المؤسسات من أي تقصير في الالتزام.
كشف التهديدات ودمج المعلومات الاستخباراتية
تستخدم تقنيات SIEM التحليلات وقواعد الكشف لتحديد التهديدات المعروفة والناشئة. من خلال الاستفادة من تقنيات مثل الكشف القائم على التوقيع، والتحليل الإحصائي، والتعلم الآلي، يمكن لنظم SIEM الإشارة إلى مؤشرات الاختراق، والسلوكيات المشبوهة، وأنماط الهجوم عبر البيئة. تضمن هذه الطريقة الكشف السريع عن التهديدات المعروفة واكتشاف تقنيات الهجوم الجديدة التي تتجنب الضوابط الأمنية التقليدية.
إن الدمج مع مصادر المعلومات الاستخباراتية الخارجية حول التهديدات يعزز من قدرات الكشف. من خلال ربط الأنشطة الداخلية بالقوائم المنسقة لعناوين IP الضارة، والنطاقات، ومؤشرات السلوك، تقوم أدوات SIEM بإثراء التنبيهات بالسياق الذي يمكّن من تسريع عملية الفرز والتحقيق. كما أن سير العمل الآلي يعزز من دقة تحديد أولويات الحوادث والاستجابة القابلة للتنفيذ، مما يمكّن فرق الأمان من التدخل بكفاءة واستباقية.
تحليل سلوك المستخدمين والكيانات (UEBA)
تحسن UEBA وظائف SIEM التقليدية من خلال إنشاء معايير للسلوك الطبيعي عبر المستخدمين والأجهزة والكيانات، ثم الكشف عن الانحرافات التي قد تشير إلى تهديدات داخلية أو حسابات مخترقة. من خلال الاستفادة من التعلم الآلي والنماذج الإحصائية، يحدد UEBA الشذوذات الدقيقة مثل تسرب البيانات، وسوء استخدام الامتيازات، أو الحركة الجانبية، والتي غالبًا ما تفوتها أنظمة الكشف القائمة على القواعد.
أدوات SIEM البارزة
1. إكزابييم

Exabeam هي مزود خدمات SIEM تركز على الكشف المدفوع بالتحليلات وعمليات الأمان المدعومة بالذكاء الاصطناعي. منصتها New-Scale SIEM تجمع بين إدارة السجلات، والتحليلات السلوكية المتقدمة، والتحقيق الآلي لمساعدة فرق SOC على تحسين الكفاءة وتقليل متوسط وقت الاستجابة.
نماذج النشر:
يتم تقديم Exabeam بشكل أساسي كمنصة SaaS سحابية، مع خيارات للدعم الهجين لتلبية المتطلبات التنظيمية والتشغيلية.
تشمل الميزات الرئيسية ما يلي:
- نموذج استهلاك بيانات غير محدود: الترخيص غير مرتبط بحجم البيانات، مما يسمح للمنظمات بتوسيع جمع السجلات دون تكاليف غير متوقعة.
- تحليل سلوك المستخدمين والكيانات (UEBA): يطبق نماذج سلوكية لاكتشاف الشذوذ، وسوء استخدام الامتيازات، والتهديدات الداخلية مع تقييم المخاطر السياقية.
- الذكاء الاصطناعي الوكالي (Exabeam Nova): مجموعة من الوكلاء الذكيين المتخصصين الذين يقومون بأتمتة الربط، والتعزيز، والتحقيق، مما يساعد المحللين في تسريع تصنيف التهديدات.
- مركز تهديدات وأداة نتائج: سطح عمل موحد لتتبع التنبيهات والتحقيقات وفعالية البرامج، مع مقارنة مع المنظمات النظيرة.
- الكشف الآلي والاستجابة: الترابط، وتحديد الأولويات بناءً على المخاطر، وخطط العمل لتقليل التعب الناتج عن التنبيهات ودعم اتخاذ القرارات بشكل أسرع.
2. مايكروسوفت سنتينل

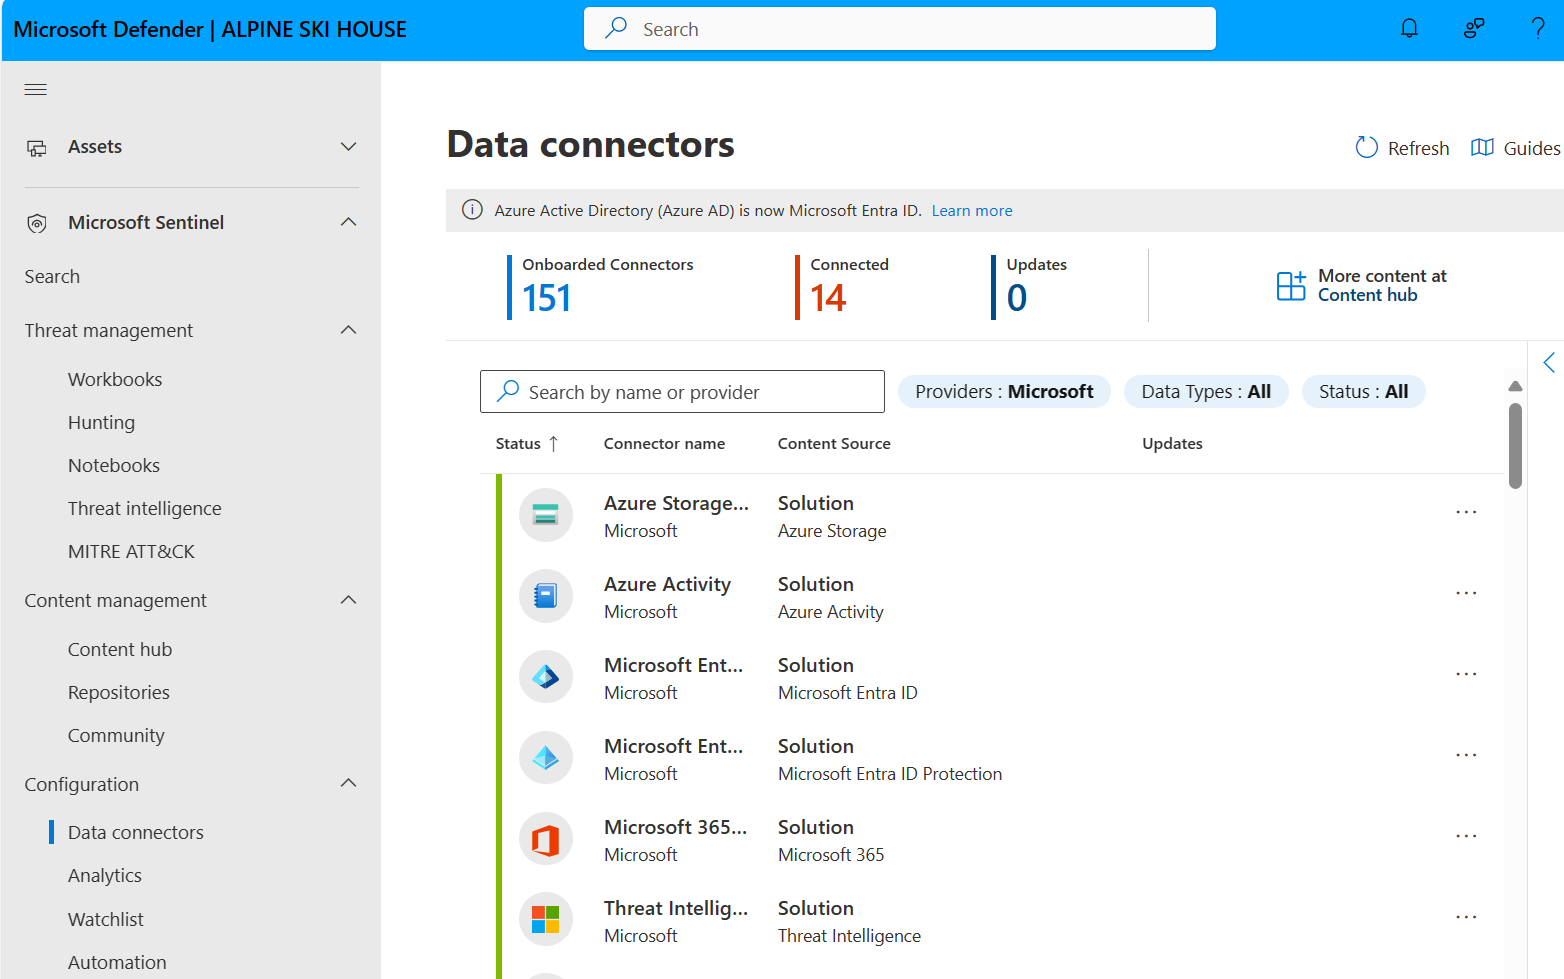
Microsoft Sentinel is a cloud-native SIEM built for multicloud and multiplatform environments. It combines SIEM, SOAR, UEBA, threat intelligence, a unified data lake, and AI-assisted investigation capabilities. The platform supports broad data ingestion through native connectors and custom integrations, helping SOC teams centralize telemetry, correlate activity, and respond across Microsoft and non-Microsoft tools.
تشمل الميزات الرئيسية:
- Cloud-native SIEM: Unifies security monitoring, detection, investigation, and response across distributed environments.
- Security data lake: Centralizes security data in scalable storage for analytics, detection, and AI workflows.
- Native XDR integration: Connects SIEM and XDR workflows to improve visibility and response coordination.
- Broad connector support: Supports more than 350 native connectors and no-code custom integrations.
- AI-assisted operations: Uses Security Copilot to summarize incidents, generate KQL queries, and recommend response steps.
- Threat intelligence enrichment: Correlates internal activity with Microsoft and third-party threat intelligence feeds.

Source: Microsoft
3. سمو لوجيك

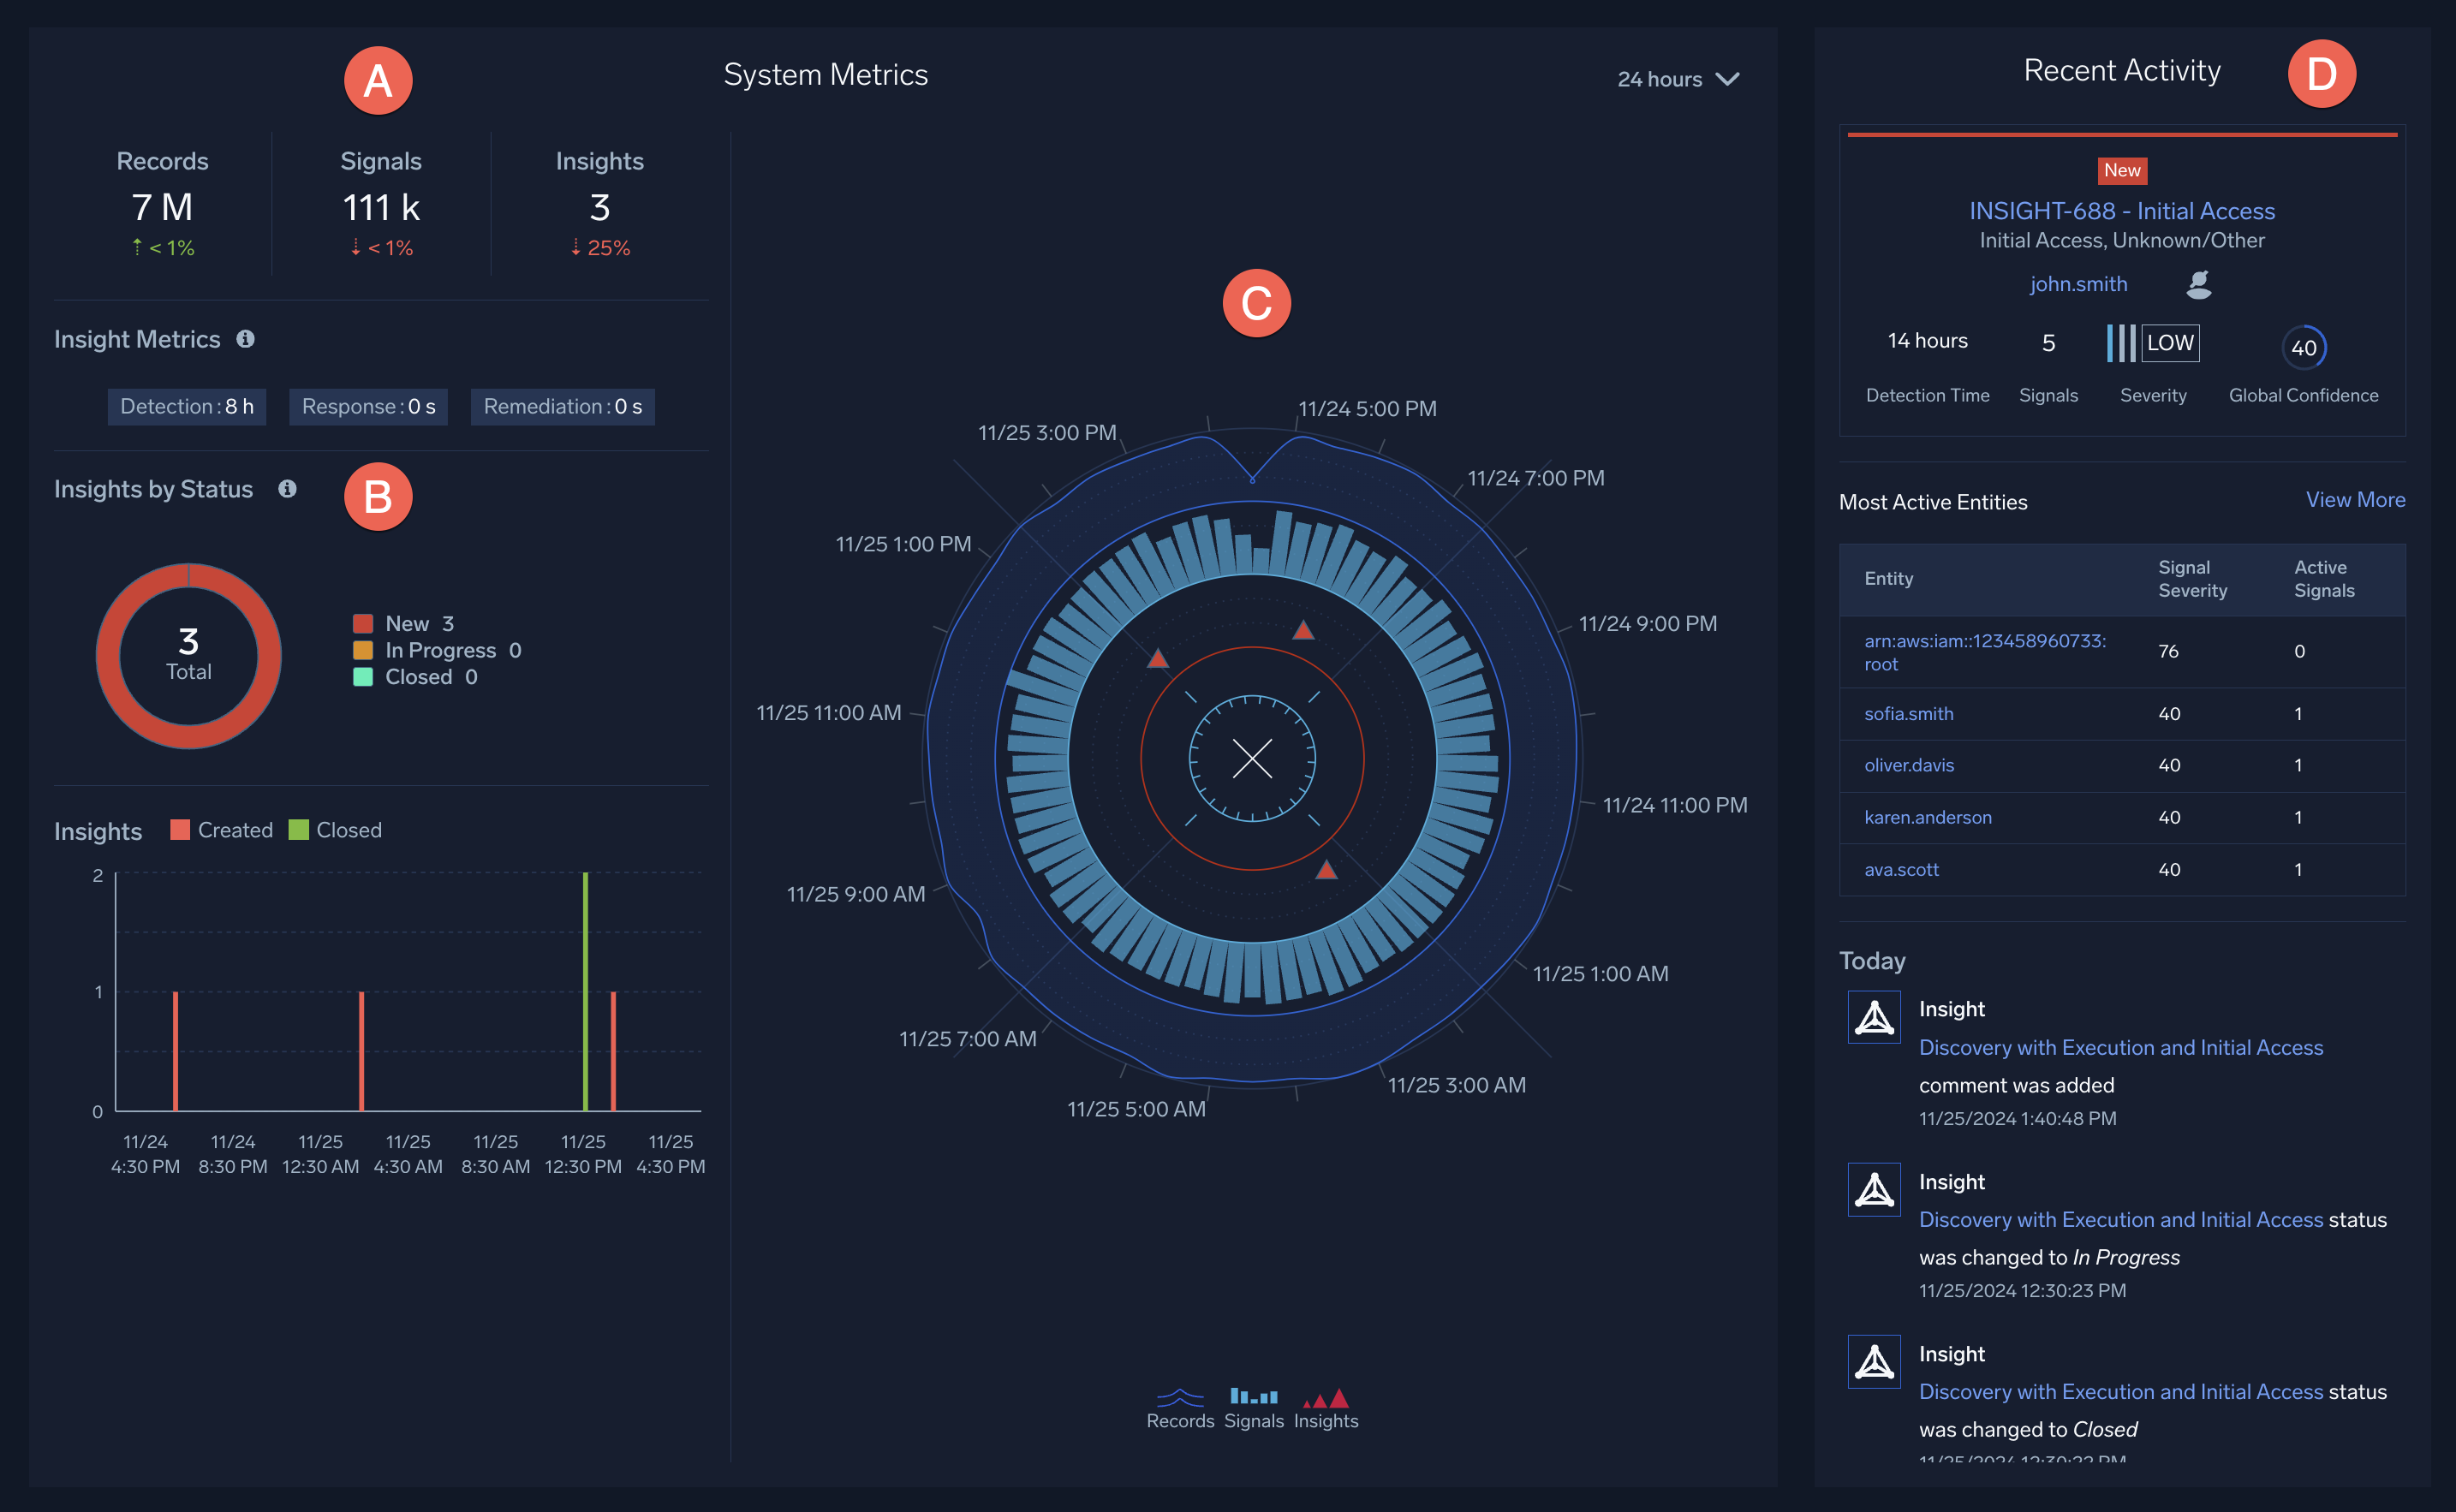
Sumo Logic Cloud SIEM is a cloud-native SIEM focused on real-time threat detection, investigation, and response. It normalizes structured and unstructured data, correlates related events, and uses automation to help analysts reduce alert noise. The platform also supports UEBA, threat intelligence enrichment, detection-as-code, and AI-assisted investigation workflows.
تشمل الميزات الرئيسية:
- Signal clustering and insights: Groups related signals and creates higher-priority insights when risk exceeds defined thresholds.
- UEBA baselining: Builds behavior baselines for users and entities to detect anomalies, insider threats, and compromised accounts.
- MITRE ATT&CK coverage mapping: Maps detection rules to adversary tactics and techniques to identify coverage gaps.
- AI-assisted investigation: Uses natural language queries, generated summaries, and entity relationships to support faster analysis.
- Automation and playbooks: Enriches alerts and triggers manual or automated workflows when insights are created or closed.
- Detection-as-code: Allows teams to manage SIEM rules in GitHub and reduce detection rule drift.

المصدر: سومو لوجيك
4. آي بي إم كيو رادار

IBM QRadar SIEM centralizes security visibility across data sources and tools to support real-time threat detection, investigation, and compliance. It helps analysts correlate events, prioritize risk, and reduce repetitive tasks such as case creation and false-positive review. The platform also supports advanced threat detection, threat hunting, ransomware use cases, and compliance reporting.
تشمل الميزات الرئيسية:
- Centralized threat visibility: Collects and correlates security data across the environment for unified monitoring.
- User behavior analytics: Detects anomalous behavior, risky users, and possible insider threats.
- Sigma rule support: Uses open detection content to help identify advanced attack patterns.
- Network threat analytics: Adds network-level visibility to support attack path analysis and threat detection.
- Compliance support: Helps produce evidence for regulatory and internal audit requirements.
- Prebuilt integrations: Connects with existing security tools through prebuilt integrations and partner extensions.
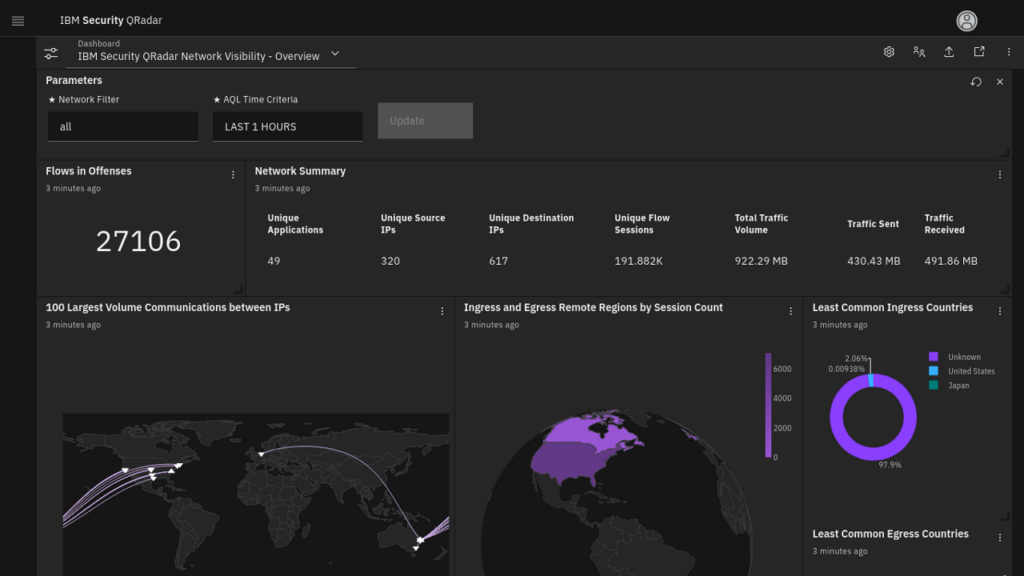
Source: IBM
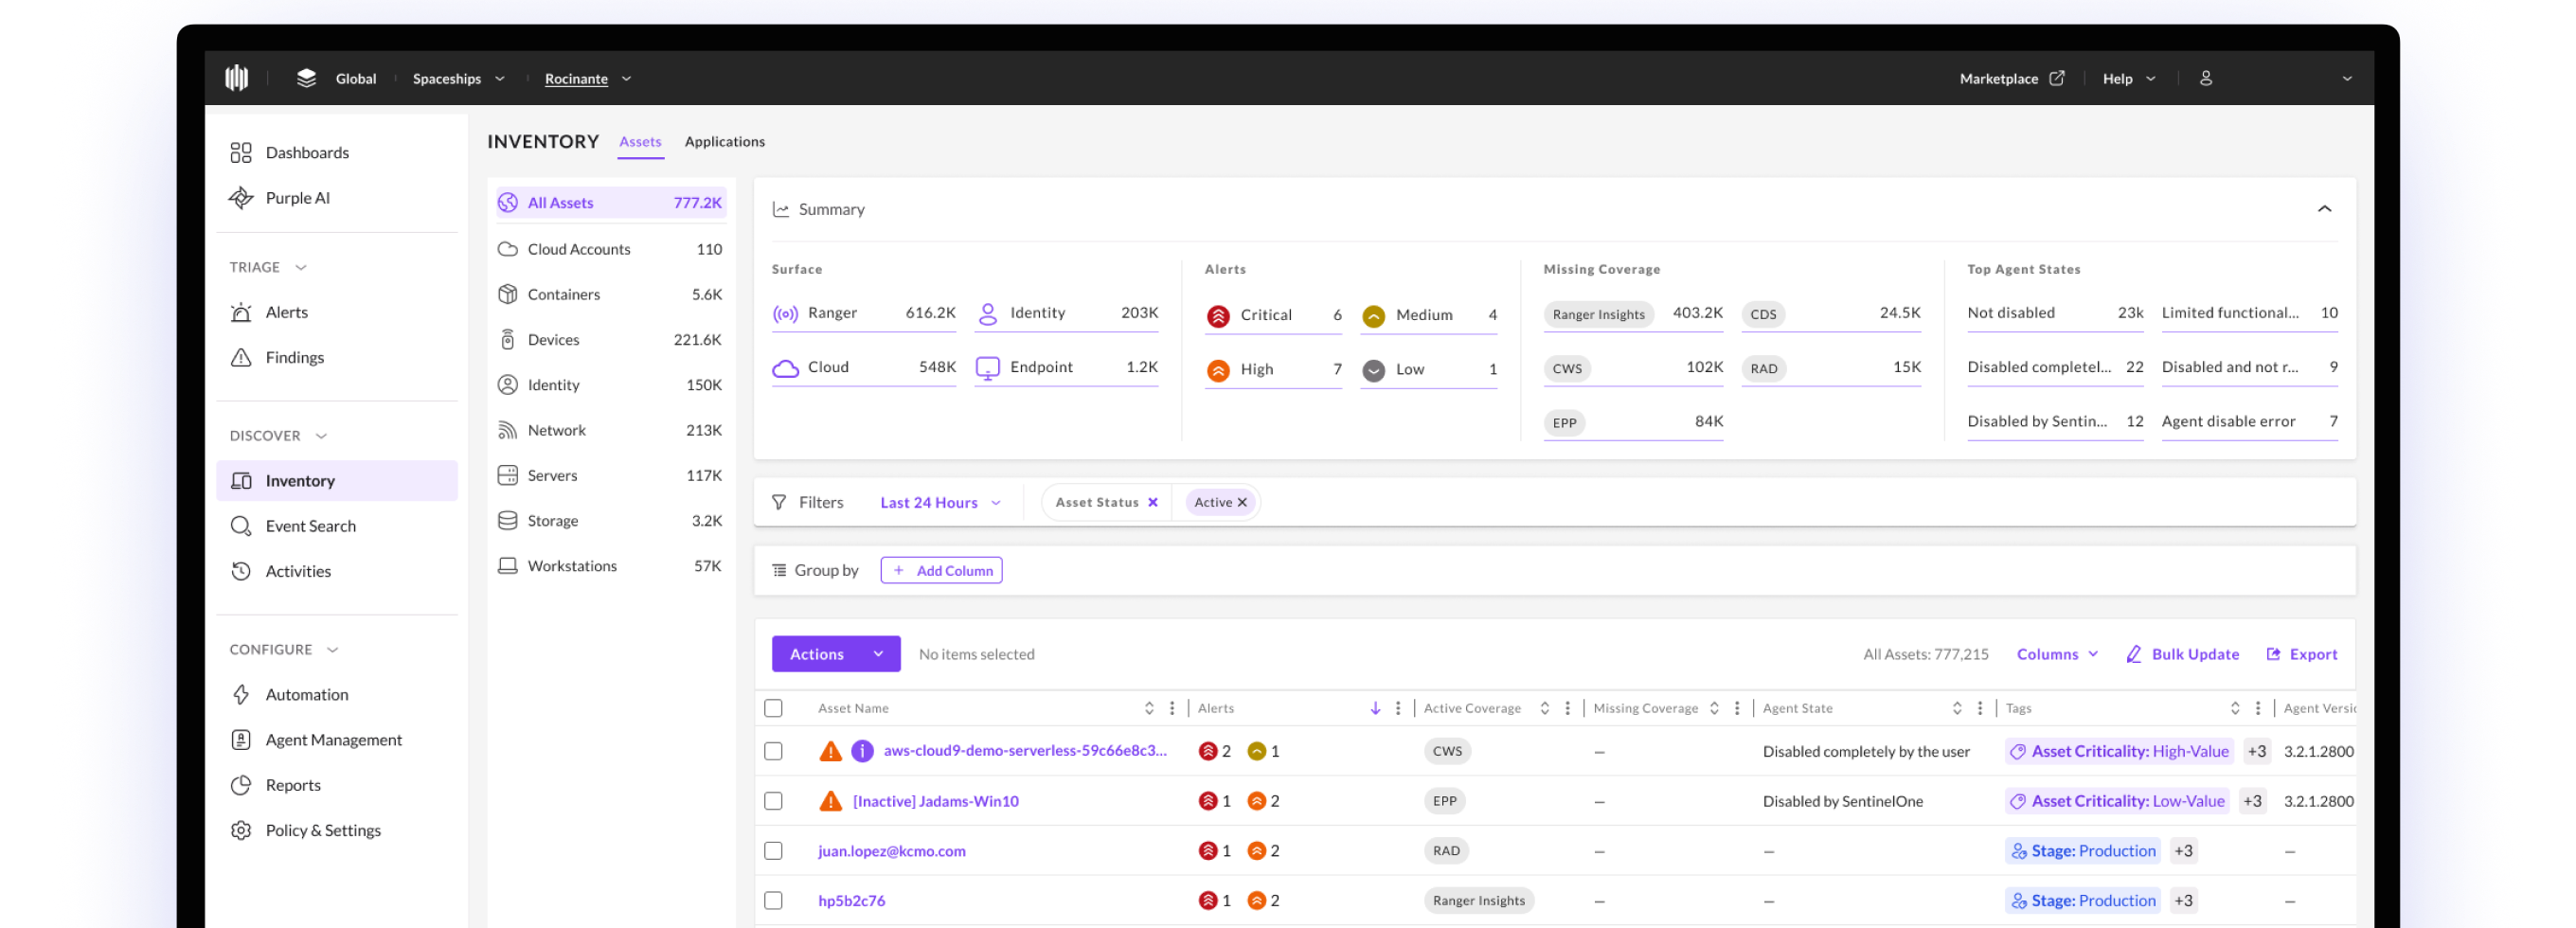
5. نظام إدارة معلومات الأمن SentinelOne AI

SentinelOne AI SIEM is built on the Singularity Data Lake and is intended to ingest, analyze, and retain security and IT data from many sources. It supports real-time detection, AI-assisted analytics, threat hunting, automated investigation, and response workflows. The platform emphasizes open data ingestion, schema-free storage, and automation for SOC teams managing large-scale environments.
تشمل الميزات الرئيسية:
- Broad data ingestion: Ingests first-party and third-party structured and unstructured data from different sources.
- Schema-free data lake: Stores data without requiring indexing or fixed schemas.
- AI-enhanced detection: Uses AI models to identify patterns, anomalies, and threats across large datasets.
- Automated investigation and response: Uses automated playbooks and workflows to guide response actions.
- Threat intelligence integration: Adds threat intelligence context to improve detection and prioritization.
- Real-time visibility: Provides dashboards and analytics for current security events and investigations.

Source: SentinelOne
6. Splunk Enterprise Security

Splunk Enterprise Security is a SIEM and TDIR platform that combines detection, investigation, response, SOAR, UEBA, and AI-assisted workflows. It helps SOC teams search and analyze data across domains, cloud environments, and devices while using risk-based alerting and enrichment to reduce noise. The platform also supports detection lifecycle management and MITRE ATT&CK coverage tracking.
تشمل الميزات الرئيسية:
- Full-fidelity data visibility: Searches and analyzes security data across cloud, device, and enterprise environments.
- Risk-based alerting: Prioritizes higher-risk activity to reduce alert volume and improve true positive rates.
- Unified TDIR workflows: Centralizes detection, investigation, and response in one SOC workspace.
- UEBA: Uses machine learning to detect anomalous user and entity behavior.
- SOAR and enrichment: Automates response workflows and adds context to alerts during investigations.
- Detection Studio: Supports planning, testing, deployment, and monitoring of detections mapped to MITRE ATT&CK.
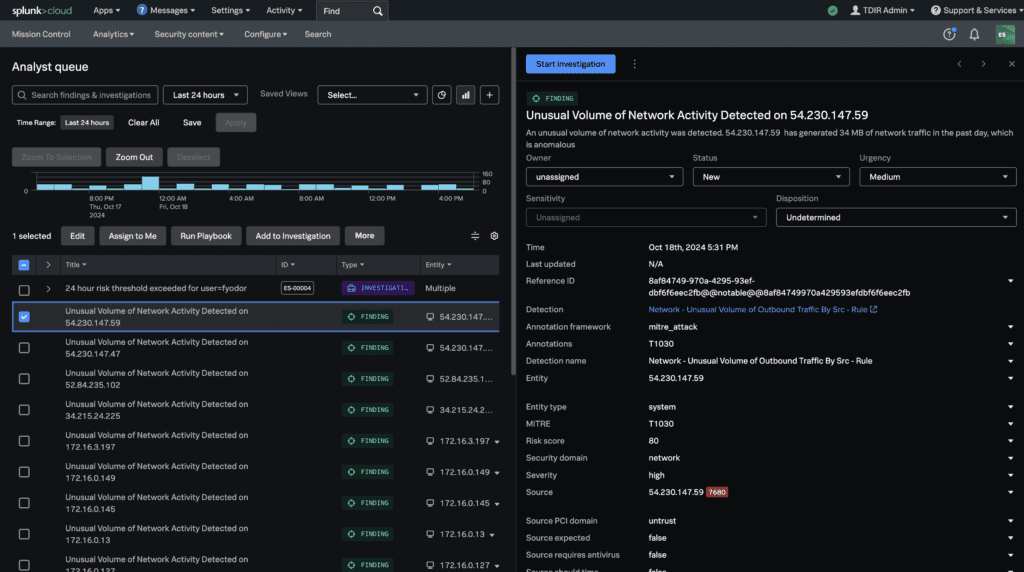
Source: Splunk
Related content: Read our guide to SIEM providers
التحديات في نشر أدوات إدارة معلومات وأحداث الأمان (SIEM)
بينما تعتبر أدوات SIEM مفيدة للمنظمات لتحسين وضعها الأمني، إلا أنها قد تقدم أيضًا عدة تحديات.
تكلفة عالية وتعقيد
يتطلب تنفيذ حل SIEM غالبًا استثمارًا كبيرًا مقدمًا في تراخيص البرمجيات، والأجهزة (لأنظمة الموقع المحلي)، وجهود التكامل. يمكن أن تتصاعد التكلفة الإجمالية للملكية عند أخذ الصيانة المستمرة، وتخزين السجلات، والحاجة إلى توظيف أو تدريب موظفين متخصصين في الاعتبار.
قد تجد المنظمات الصغيرة أن هذه التكاليف باهظة، بينما يجب على المؤسسات الكبيرة أيضًا مواجهة التعقيد الإضافي المتمثل في إدارة النطاق ونشر البيئات المتعددة. يتطلب دمج مصادر البيانات المتنوعة، والحفاظ على التحديثات المنتظمة، وضبط نماذج الكشف لتناسب احتياجات المنظمة خبرة مخصصة. يمكن أن يؤدي التكوين أو التكامل غير الصحيح إلى وجود نقاط عمياء أو تنبيهات مفرطة، مما يقلل من فائدة هذه الأنظمة.
إرهاق التنبيهات والتعديل
تنتج منصات SIEM حجمًا كبيرًا من التنبيهات، وبدون قواعد وفلاتر دقيقة، يمكن أن تشعر الفرق الأمنية بالإرهاق؛ وهي ظاهرة تُعرف بإرهاق التنبيهات. يمكن أن تؤدي الإيجابيات الكاذبة، والإشعارات المكررة، والحوادث ذات الأولوية المنخفضة إلى إغراق المحللين، مما يتسبب في تجاهل التهديدات الحقيقية أو تفويتها.
إدارة العدد الهائل من التنبيهات هي تحدٍ رئيسي لفرق مركز العمليات الأمنية (SOC)، خاصة مع تزايد تعقيد البيئات. يتطلب الأمر ضبطًا مستمرًا لتعديل قواعد الترابط، وتحسين عتبات الكشف، وكبح الأحداث المعروفة بأنها غير ضارة. وهذا يتطلب وجود موظفين مهرة وفهمًا جيدًا للنشاط التجاري الطبيعي مقابل السلوك غير الطبيعي أو المهدد.
حجم البيانات ومشكلات قابلية التوسع
يجب على أدوات SIEM أن تستمر في استيعاب ومعالجة وتخزين كميات هائلة من بيانات السجلات والأحداث من أنظمة مختلفة عبر المؤسسة. مع توسع بيئات تكنولوجيا المعلومات، تزداد أيضًا حجم وتعقيد هذه البيانات. ليست جميع حلول SIEM القديمة تتوسع بكفاءة، مما يؤدي إلى اختناقات في الأداء، وزيادة في زمن الاستجابة، وتمديد جداول التحقيق.
يمكن أن يصبح التحليل في الوقت الحقيقي غير عملي إذا لم تكن البنية التحتية مصممة بشكل صحيح أو إذا كان نمو البيانات يتجاوز قدرة المنصة. لقد عالجت أنظمة SIEM السحابية بعض مشكلات القابلية للتوسع من خلال بنية تحتية مرنة وأسعار مرنة، ولكن لا يزال يتعين على المؤسسات موازنة تكاليف الإدخال مع احتياجات التخزين والتحليل.
فجوات المهارات في فرق مركز العمليات الأمنية
يتطلب الاستخدام الفعال لمنصات SIEM مزيجًا من الخبرة التقنية، والوعي الأمني، والمعرفة التنظيمية. تعاني العديد من المنظمات من صعوبة جذب أو الاحتفاظ بمحللي SOC المهرة الذين يمكنهم تكوين الأنظمة، وتفسير التنبيهات، وتخصيص قواعد الكشف.
يمكن أن تؤدي فجوات المهارات إلى عدم الاستفادة الكاملة من ميزات SIEM، وتأخير الاستجابة للحوادث، أو فشل في تدقيق الامتثال. يتطلب معالجة هذه الفجوات استثمارًا في كل من التدريب وأتمتة العمليات.
أفضل الممارسات لتنفيذ أدوات إدارة معلومات وأحداث الأمان (SIEM)
إليك بعض الممارسات المهمة التي يجب مراعاتها عند العمل مع أدوات SIEM.
1. تطوير حالات الاستخدام ذات الأولوية وقواعد الكشف.
يجب على المنظمات أن تبدأ تنفيذ نظام إدارة معلومات الأمان (SIEM) من خلال تحديد أصولها الأكثر أهمية، والتهديدات، والالتزامات التنظيمية. هذا يسمح لفرق الأمان بتحديد أولويات حالات الاستخدام مثل اكتشاف التهديدات الداخلية، وسوء استخدام بيانات الاعتماد، أو تفشي البرمجيات الخبيثة، وتطوير قواعد كشف مستهدفة. التركيز على السيناريوهات ذات التأثير العالي يضمن الاستخدام الفعال لموارد SIEM ويقلل من احتمال تجاوز الضوضاء للنظام.
يجب مراجعة وتحديث قواعد الكشف بانتظام لتعكس العمليات التجارية المتطورة، والبنية التحتية لتكنولوجيا المعلومات، وذكاء التهديدات. سيسفر التعاون مع المعنيين عبر مجالات تكنولوجيا المعلومات، والمخاطر، والامتثال عن أطر كشف تتماشى مع كل من الأهداف الأمنية والتجارية.
2. اختر نموذج النشر المناسب
يعتمد قرار نشر حل SIEM محليًا أو في السحابة أو كحل هجين على عوامل مثل متطلبات إقامة البيانات، وقابلية التوسع، ونضج العمليات، والبنية التحتية الحالية. توفر المنصات السحابية نشرًا سريعًا وقابلية توسيع مرنة، لكنها قد تواجه تحديات تتعلق بالخصوصية أو التكامل في الصناعات المنظمة. على العكس، توفر الحلول المحلية تحكمًا مباشرًا أكثر، لكنها تتطلب عبءًا إداريًا وصيانة أكبر.
يمكن أن يوفر نموذج هجين، يجمع بين التحليلات السحابية وجمع البيانات على الموقع، أفضل ما في العالمين للبيئات المعقدة. إن اختيار نموذج النشر المناسب يبسط الإدارة المستمرة ويتماشى مع متطلبات الأمان والامتثال التنظيمي.
3. تحقيق توازن بين حجم الاستهلاك والتكلفة من خلال المعالجة المسبقة.
تتزايد تكاليف أنظمة إدارة معلومات الأمان (SIEM) غالبًا مع حجم البيانات المستهلكة، مما يجعل جمع السجلات بشكل عشوائي غير مستدام ماليًا. تساعد روتينات المعالجة المسبقة، مثل تصفية الأحداث ذات القيمة المنخفضة، وتوحيد هياكل السجلات، وتطبيق الإثراء قبل إدخال البيانات في SIEM، المنظمات على التحكم في كل من التكاليف والأداء. إن النظر بعناية في السجلات الضرورية للكشف والامتثال أمر حاسم لتقليل النفقات غير الضرورية.
يمكن أن تساعد أدوات الأتمتة وبوابات إدارة السجلات في المعالجة المسبقة، مما يضمن وصول البيانات ذات الصلة والقابلة للتنفيذ فقط إلى منصة SIEM. تساعد المراجعات المنتظمة لسياسات الإدخال، بالتعاون مع الوحدات التجارية ذات الصلة، في مواءمة ممارسات إدارة السجلات مع الأهداف الأمنية الحالية ومتطلبات الامتثال.
4. نماذج النشر والإدارة
إدارة نشر نظام إدارة معلومات الأمان (SIEM) تتطلب مراقبة مستمرة، وضبط، وتحسين لكل من القواعد الأمنية وموارد النظام. العمليات الموثقة والأدوار الواضحة تعزز الكفاءة، وتضمن استجابة سريعة للتهديدات الناشئة، وتقلل من خطر التهيئات الخاطئة التي قد تؤدي إلى فجوات في التغطية. تدعم لوحات المعلومات المركزية وأدوات الأتمتة المراقبة الاستباقية وتقلل من العبء الإداري اليومي.
يجب على المنظمات أن تأخذ في اعتبارها الاستفادة من مقدمي خدمات SIEM المدارة أو خدمات الأمن كخدمة (SECaaS) إذا كانت الخبرة الداخلية محدودة أو إذا كان من غير العملي توظيف مركز عمليات أمان كامل. تقدم مقدمو الخدمات المدارة مراقبة على مدار الساعة، وصيانة روتينية للنظام، وتحديثات في المحتوى الخاص بالكشف في الوقت المناسب. يعمل هذا النموذج بشكل جيد بشكل خاص للمنظمات التي لديها فرق أمان صغيرة أو تلك التي تسعى لتعزيز العمليات الحالية دون الحاجة لبناء منصة كاملة.
5. قم بتكوين قواعد الترابط والتنبيه بشكل مدروس.
إن التكوين الفعال لقواعد الترابط والتنبيه أمر ضروري لتقليل الإيجابيات الكاذبة وضمان تصعيد التهديدات الحقيقية للتحقيق بشكل سريع. يجب على فرق الأمن الاستفادة من تحديد الأساس، واستخدام منطق واعٍ بالسياق، وتطبيق الترابط متعدد المراحل للتركيز على الأنشطة التي تشكل خطرًا حقيقيًا. يجب ضبط القواعد بشكل مستمر لتناسب البيئة الفريدة للمنظمة ومشهد التهديدات المتطور.
يجب أن تتضمن عملية تكوين القواعد حلقات تغذية راجعة منتظمة، تتضمن الدروس المستفادة من الحوادث السابقة، ومصادر معلومات التهديدات الجديدة، والتغييرات في العمليات التجارية. يساعد توثيق منطق القواعد وأسبابها في جهود الضبط المستقبلية ويدعم إمكانية التدقيق. من خلال الاستثمار مقدمًا في تصميم تنبيهات مدروسة، يمكن للمنظمات الحفاظ على حجم تنبيهات قابل للإدارة، ودعم إنتاجية المحللين، وضمان استجابة سريعة وفعالة للحوادث.
استنتاج
أدوات SIEM ضرورية للعمليات الأمنية الحديثة، حيث تمكّن المنظمات من مركزية المراقبة، ومطابقة بيانات الأحداث المتنوعة، والاستجابة بفعالية للتهديدات. مع قدرات تشمل الكشف في الوقت الحقيقي، وتحليل السلوك، وأتمتة الامتثال، تمكّن هذه الأدوات فرق الأمن من الحفاظ على الوعي بالوضع وتقليل المخاطر. يتطلب التنفيذ الفعال تخطيطًا مدروسًا، ولكن عند تكوينها وضبطها بشكل صحيح، تعزز أدوات SIEM بشكل كبير قدرة المنظمة على اكتشاف والاستجابة للحوادث الأمنية.
تعلم المزيد عن إكزابييم
تعرف على منصة Exabeam ووسع معرفتك في أمن المعلومات من خلال مجموعتنا من الأوراق البيضاء، البودكاست، الندوات، والمزيد.