また、サイバーセキュリティ業界の進化に伴い、CISOの中には、セキュリティ・オフィスから「トラスト・オフィス」へと、組織のあり方を再構築する機会も生まれている。
グローバルCISOとしての基本的な柱
CISOの役割には、セキュリティ、オペレーション、企業、製品、顧客、生産、オートメーションなど、多くの責任が含まれる。
また、毎年監査や認証を受けるコンプライアンスも含まれる。これらの柱を強固なものにするためには、プラットフォーム、製品、顧客間の信頼を維持する必要がある。品質管理、データ保護、プライバシー原則、顧客擁護、リスクと保証は、CISOのパズルの残りの部分を構成している。
今すぐ聴く
ラクシュミとスティーブがこんな話題について話している:
- プロの領域における共感
- 信託事務所とは何ですか?
- レッドフラッグの認識
- ゼロタッチの定義
- クラウド時代にセキュリティチームが直面するリスクを理解する
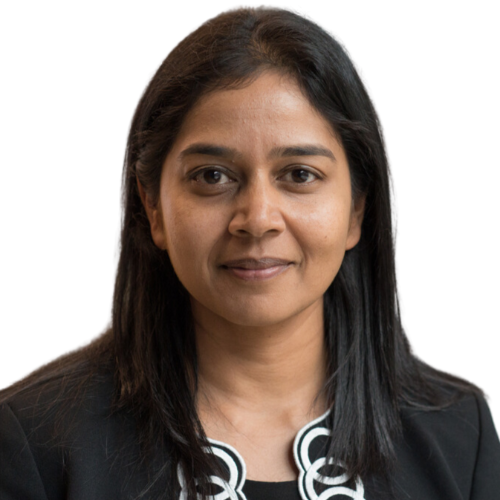
ラクシュミ・ハンスパル
ラクシュミ・ハンスパルはBoxのグローバルCISOで、2019年1月に入社した。このシニア・リーダーとして、データ保護とプライバシーを含むBoxのフットプリントの企業、物理的、サイバーセキュリティを担当している。Box入社以前は、SAP AribaのCISOを務め、PaypalやBank of Americaなどで上級職を歴任した。情報セキュリティ、リスク管理、プライバシーの分野で23年以上のキャリアを持ち、金融・決済分野では16年以上の経験を持つ。
LinkedInでさらに詳しく アップル・ポッドキャストで聴く
 Spotify Podcastで聴く
 RSSフィードを取得する
 YouTubeで視聴する