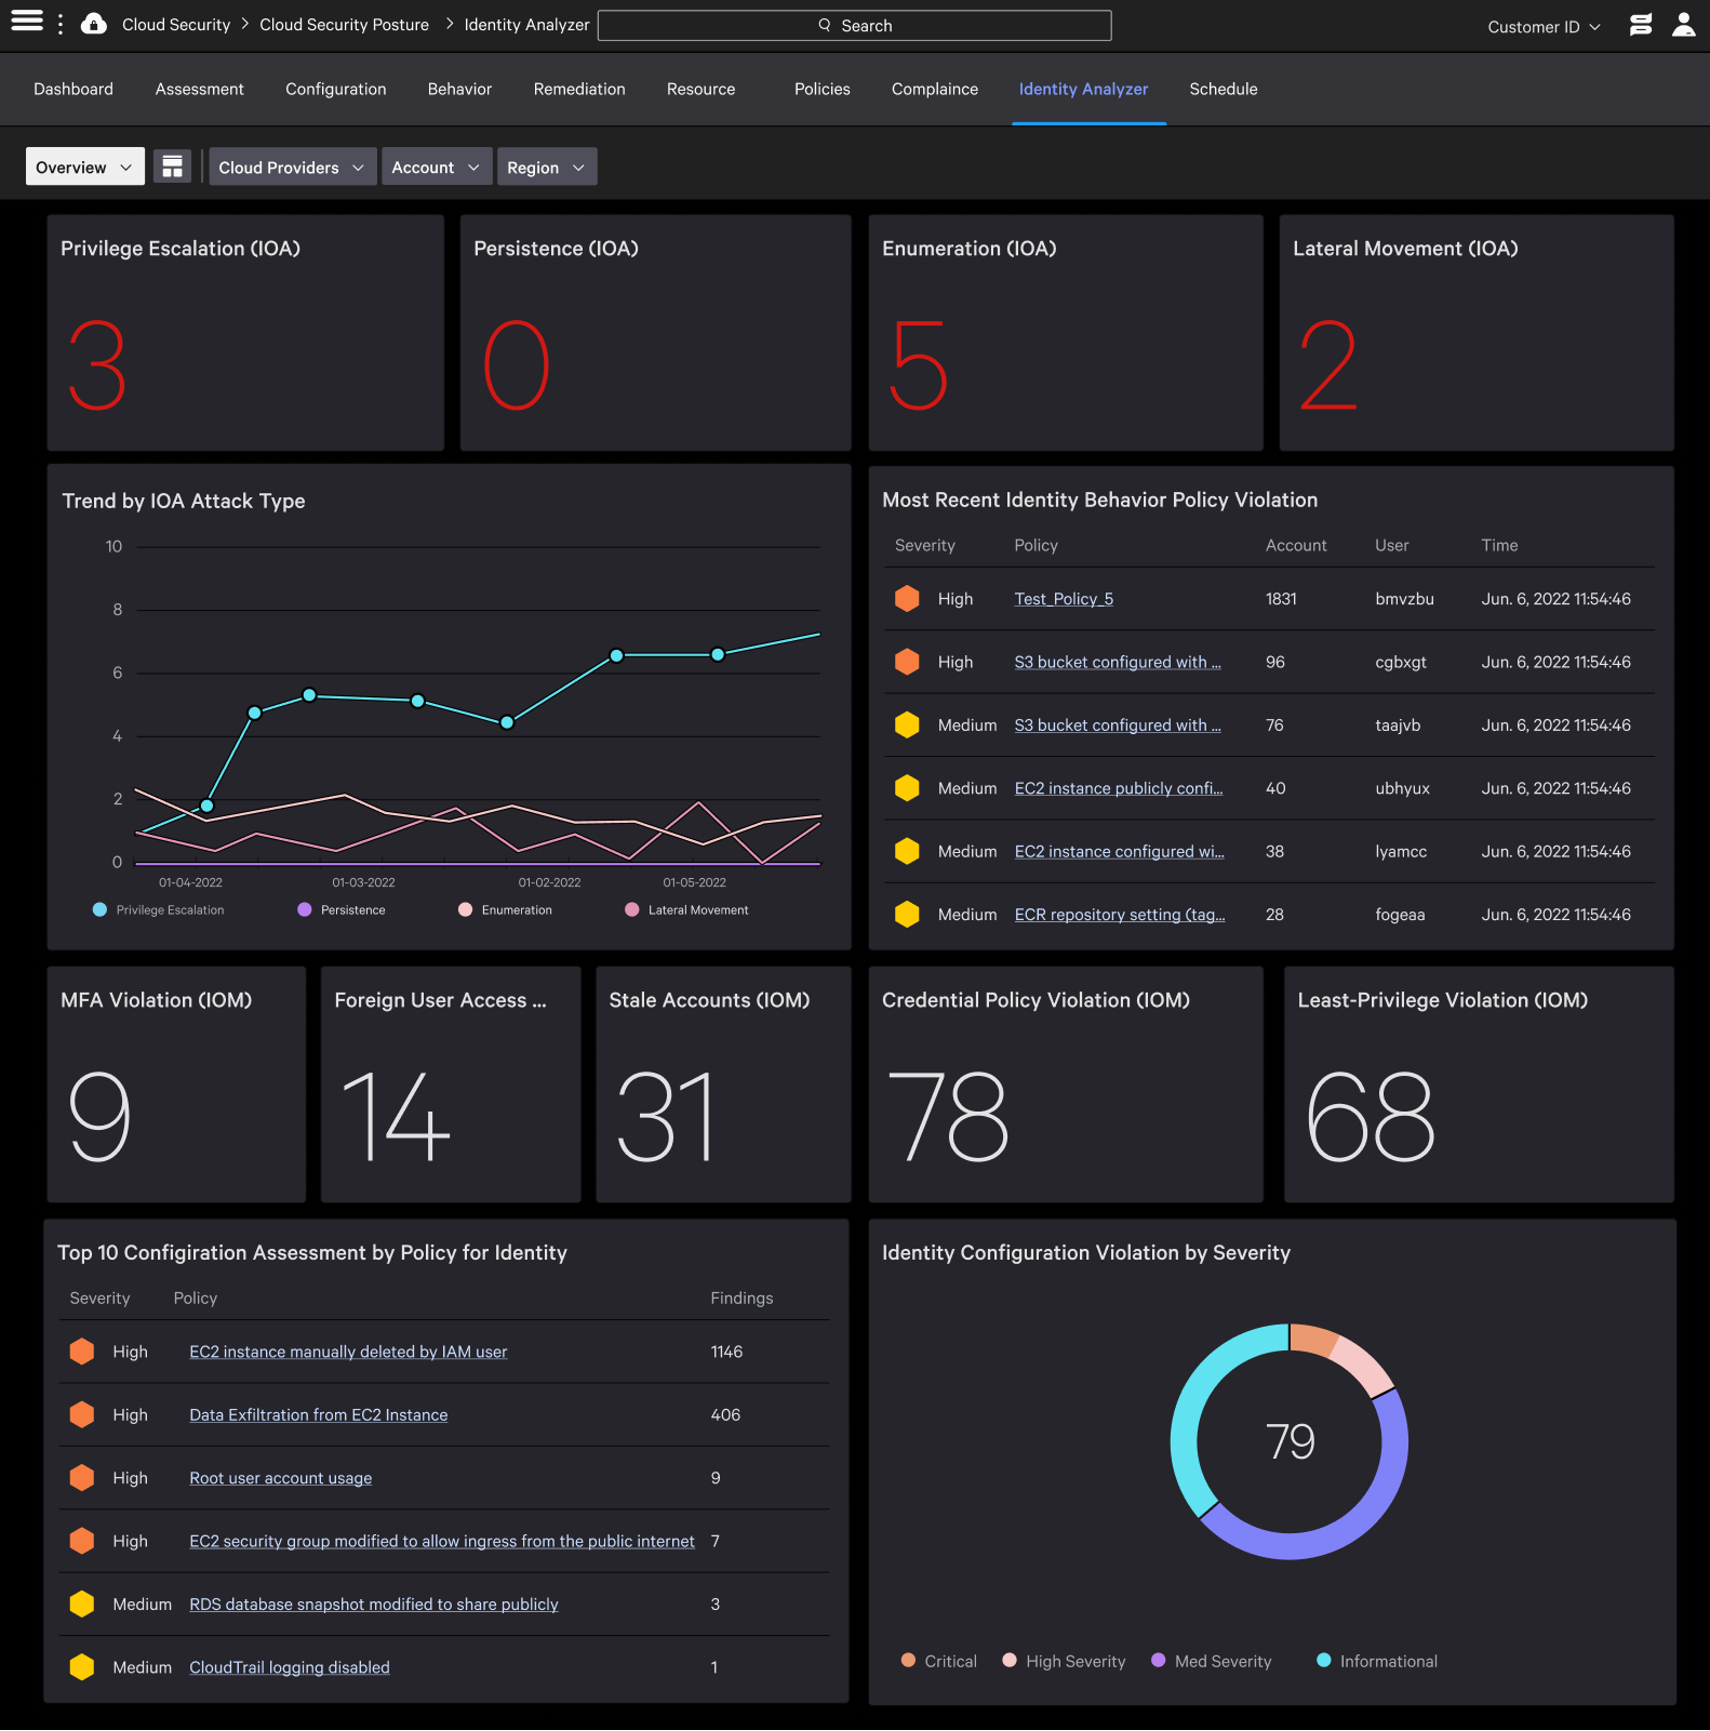
Cloud Security Solutions: 8 Categories and 8 Tools to Know in 2026
- 13 minutes to read
Inhaltsverzeichnis
What Are Cloud Security Tools?
Cloud security tools are software solutions designed to protect cloud-based data, applications, and infrastructure. These tools address various security concerns, including data privacy, unauthorized access, and vulnerabilities within cloud services. They help organizations maintain compliance, prevent threats, and ensure the integrity of their cloud environments.
Cloud security tools can fall into several categories:
- Cloud Security Posture Management (CSPM): CSPM tools continuously monitor and assess cloud security configurations, identify misconfigurations, and help organizations improve their overall security posture.
- Cloud Access Security Broker (CASB): CASB tools are physical or software-based gateways that allow organizations to apply consistent access policies across on-premises and cloud environments.
- Cloud Workload Protection Platforms (CWPP): CWPP tools help protect cloud workloads like virtual machines, containers, and serverless functions by discovering them and applying security policies.
- Cloud compliance: Cloud compliance tools help organizations understand how to align their cloud environments with compliance requirements.
- Security Incident and Event Management (SIEM): SIEM tools ingest alert and data and analyze security-related behavior to help detect, investigate, and mitigate attacks.
- eXtended Detection and Response (XDR): XDR tools help organizations implement threat detection and incident response across the layers of a cloud environment.
- Secure Access Service Edge (SASE): SASE tools provide remote access to cloud systems with live context, compliance, and security policies based on device identities.
- Security Service Edge (SSE): SSE tools help secure access to cloud services and applications by ensuring access control, threat protection, monitoring, and data security.
Key functions of cloud security tools include:
- Identity and access management (IAM): Ensures only authorized users can access cloud resources, often through features like single sign-on (SSO), multi-factor authentication (MFA), and role-based access control (RBAC).
- Data encryption: Protects sensitive data at rest (when stored) and in transit (when being transmitted) by converting it into an unreadable format.
- Threat Detection and Response: Monitors for suspicious activity and malicious attacks, alerting administrators and often providing automated or manual mitigation.
- Web application firewalls (WAFs): Protect web applications hosted in the cloud from common attacks like SQL injection and DDoS.
- Endpoint protection: Secures devices accessing cloud resources, detecting and responding to malware and other threats.
- Data loss prevention (DLP): Prevents the unauthorized sharing or transfer of sensitive data.
Die Bedenken hinsichtlich Datenschutz und Datensicherheit nehmen weiter zu, da immer mehr Unternehmen auf Cloud-Infrastrukturen umsteigen und Cloud-Ressourcen zum Speichern vertraulicher Daten und Ausführen unternehmenskritischer Anwendungen verwenden.
Angesichts der zahlreichen Sicherheitsbedrohungen in Cloud-Umgebungen müssen Unternehmen Sicherheitsvorfälle automatisch erkennen und Bedrohungen in ihrer gesamten Umgebung proaktiv identifizieren. Cloud-Sicherheit ist eine sich ständig weiterentwickelnde Herausforderung, die nur durch das Zusammenspiel von Cloud-Technologien und Sicherheitstools bewältigt werden kann.
Dieser Inhalt ist Teil einer Reihe zum Thema Cloud-Sicherheit.
Was müssen Sie in der Cloud sichern?
Cloud-Umgebungen sind komplex und bestehen aus einer Vielzahl von Komponenten. Viele Unternehmen nutzen SaaS Security Posture Management (SSPM), um die Sicherheit ihrer SaaS-Cloud-Dienste zu steuern. So erhalten ihre DevOps-, Sicherheits- und IT-Teams Transparenz und können die Sicherheitslage ihrer SaaS-Umgebungen verwalten – insbesondere um ihre Zero-Trust-Initiativen und -Tools zu bewerten. Hier sind die wichtigsten Asset-Typen, die von Cloud-Sicherheitslösungen abgedeckt werden müssen:
Cloud-Netzwerke
Firewalls sind in der Cloud genauso wichtig wie vor Ort, stellen jedoch unterschiedliche Anforderungen. Eine Cloud-Firewall muss so implementiert werden, dass sie wichtige Verbindungen innerhalb einer Virtual Private Cloud (VPC) oder des gesamten Cloud-Netzwerks nicht unterbricht. Firewalls und andere Technologien können den Netzwerkverkehr von und zu Cloud-Ressourcen (eingehender/ausgehender Verkehr) prüfen und filtern – sei es der Webzugriff vor einer Anwendung oder die allgemeine Verkehrsregulierung.
Compute-Instanzen
Auch als virtuelle Maschinen (VMs) bezeichnet, handelt es sich um Rechenressourcen, die Cloud-Workloads ausführen. Eine Compute-Instanz muss wie jeder Server vor Schwachstellen, Malware und unkontrollierten Änderungen geschützt werden. Der Schutz kann komplexer sein, da Cloud-Instanzen dynamisch gestartet und gestoppt werden. Sie müssen für IT-Administratoren sichtbar bleiben, und jede Instanz muss einer Sicherheitsrichtlinie unterliegen.
Behälter
Ein gängiges Bereitstellungsmuster in der Cloud ist die Ausführung von Anwendungen in Containern: schlanke Prozesse, die eine komplette Softwareumgebung enthalten können. Container werden verwendet, um Software in jeder Umgebung zuverlässig auszuführen.
Container basieren auf Images. Sicherheitslösungen müssen Container-Images vor und während ihrer Verwendung auf Schwachstellen oder unbefugte Änderungen prüfen können. Darüber hinaus besteht Bedarf an Überwachung und Schutz der Container während der Laufzeit sowie an zusätzlichen Sicherheitsebenen für Container-Orchestratoren wie Kubernetes.
Cloud-Anwendungen
Cloud-Anwendungen, ob auf Cloud-Instanzen, Containern oder serverlosen Plattformen, erfordern eigene Sicherheitsmaßnahmen. Dazu gehören die Sicherung der Anwendungskonfiguration, die Gewährleistung einer starken Authentifizierung und die Überwachung des Anwendungsverkehrs auf schädliche oder ungewöhnliche Muster. Sowohl die Protokolle als auch die Authentifizierungsmethoden sollten sicher sein. IT-Administratoren und Sicherheitsteams benötigen zentrale Transparenz und Kontrolle über Cloud-Anwendungen, um Bedrohungen erkennen und darauf reagieren zu können.
Lesen Sie unsere ausführliche Erklärung zu Sicherheitsbedrohungen in der Cloud.
Wie wirken sich Governance und Compliance auf Cloud-Sicherheitslösungen aus?
Eine Cloud-Sicherheitslösung sollte die für Ihr Unternehmen geltenden Standards und Vorschriften unterstützen und bei der Einhaltung der Vorschriften helfen.
Vorschriften wie die Datenschutz-Grundverordnung (DSGVO) und Standards wie der Payment Card Industry Data Security Standard (PCI DSS) haben weitreichende Auswirkungen auf Cloud-Umgebungen. Idealerweise sollte eine Cloud-Sicherheitslösung Unternehmen dabei unterstützen:
- Identifizieren Sie Elemente in der Umgebung, die möglicherweise gegen eine Compliance-Anforderung verstoßen
- Beheben von Compliance-Problemen
- Sammeln Sie relevante Daten aus der Umgebung, wie z. B. Zugriffs- und Änderungsprotokolle
- Erstellen Sie Berichte, die den Prüfern die Einhaltung der Vorschriften nachweisen
Key Functions of Cloud Security Tools
Identitäts- und Zugriffsmanagement (IAM)
IAM tools ensure secure user authentication and authorization by enforcing policies such as least privilege and role-based access. They help manage identities across hybrid and multi-cloud environments, providing visibility into who is accessing what and under which conditions.
Datenverschlüsselung
Encryption tools secure sensitive data by converting it into unreadable formats for unauthorized users. These tools often support both symmetric and asymmetric encryption and are essential for protecting data during storage, transmission, and processing.
Bedrohungserkennung und -reaktion
These tools monitor logs, network traffic, and system behavior to identify potential threats in real-time. They often leverage machine learning or rule-based analysis to detect anomalies and can trigger automated responses to contain or mitigate threats.
Web Application Firewalls (WAFs)
WAFs filter and monitor HTTP traffic between applications and the internet. They block malicious traffic such as SQL injection, cross-site scripting (XSS), and other OWASP Top 10 threats, helping to secure cloud-hosted web applications.
Endpunktschutz
Endpoint protection tools defend user devices that access cloud environments. They provide antivirus, anti-malware, and behavioral analysis features to detect and stop threats at the device level before they can impact cloud resources.
Verhinderung von Datenverlust (DLP)
DLP solutions monitor data transfers and apply controls to prevent sensitive data from leaving the organization. They classify data, detect policy violations, and enforce rules to block unauthorized sharing or exfiltration of critical information.
8 Cloud Security Solution Categories
Im Folgenden sind die am häufigsten verwendeten SSPM-Lösungskategorien aufgeführt, die Unternehmen bei der Sicherung von Cloud-Computing-Umgebungen unterstützen:
Cloud-Sicherheitsstatus-Management (CSPM)
CSPM-Tools scannen Cloud-Konfigurationen, um unsichere Konfigurationen oder solche zu identifizieren, die von Sicherheitsstandards oder Compliance-Anforderungen abweichen. Sicherheitsfehlkonfigurationen sind eine der Hauptursachen für Sicherheitsverletzungen in der Cloud. CSPM kann Fehlkonfigurationen identifizieren und Schwachstellen in betroffenen Systemen automatisch beheben. Außerdem kann es zu Compliance-Zwecken Berichte über Cloud-Konfigurationen erstellen.
Related content: Read our explainer on Cloud Security Posture Management.
Cloud Access Security Broker (CASB)
CASB-Tools fungieren als Gateway zwischen Benutzern und Cloud-Diensten. Sie können als physisches Gerät oder als Softwareanwendung in der Cloud oder vor Ort bereitgestellt werden. CASB erweitert Sicherheitsrichtlinien über die lokale Umgebung hinaus und ermöglicht es Unternehmen, dieselben Zugriffsrichtlinien sowohl vor Ort als auch in der Cloud anzuwenden.
CASB-Lösungen erkennen automatisch die vom Unternehmen genutzten Cloud-Dienste, ermitteln das mit jedem Dienst verbundene Risiko und legen Richtlinien für die Datennutzung und den Benutzerzugriff fest und setzen diese durch. CASB-Lösungen bieten in der Regel auch Datenverschlüsselung und Malware-Schutz.
Cloud-Sicherheitsstatus-Management (CSPM)
CSPM-Tools scannen Cloud-Konfigurationen, um unsichere Konfigurationen oder solche zu identifizieren, die von Sicherheitsstandards oder Compliance-Anforderungen abweichen. Sicherheitsfehlkonfigurationen sind eine der Hauptursachen für Sicherheitsverletzungen in der Cloud. CSPM kann Fehlkonfigurationen identifizieren und Schwachstellen in betroffenen Systemen automatisch beheben. Außerdem kann es zu Compliance-Zwecken Berichte über Cloud-Konfigurationen erstellen.
Verwandte Inhalte: Lesen Sie unsere Erläuterungen zum Cloud Security Posture Management.
Cloud Workload Protection-Plattformen (CWPP)
CWPP-Tools schützen Cloud-Workloads wie virtuelle Maschinen, Container und serverlose Funktionen. Sie können Workloads erkennen, die in mehreren Cloud-Umgebungen ausgeführt werden, und einheitliche Sicherheitsrichtlinien auf alle Workloads anwenden. CWPP sammelt Informationen in der Regel direkt von Betriebssystemen, anstatt sie in die APIs von Cloud-Anbietern zu integrieren.
Cloud-Compliance
Cloud-Compliance-Lösungen verbessern die Transparenz von Cloud-Workloads. Sie helfen Unternehmen zu verstehen, welche Teile einer Cloud-Umgebung gegen Compliance-Anforderungen verstoßen. Ein Cloud-Compliance-Tool kann Audits erstellen, die zeigen, ob Cloud-Systeme bestimmte Vorschriften und Standards einhalten, und bei Compliance-Problemen Abhilfemaßnahmen vorschlagen.
Sicherheitsvorfall- und Ereignismanagement (SIEM)
Eine moderne SIEM-Lösung ist in der Lage, sämtliche Sicherheitswarnungsdaten aus beliebigen Cloud- oder lokalen Datenquellen aufzunehmen und verhaltensbezogen zu analysieren, um Unternehmen dabei zu unterstützen, Cyberangriffe effizienter zu erkennen, zu untersuchen und darauf zu reagieren.
Um effektiv als Cloud-Cyber-Polizei zu fungieren, benötigt ein modernes SIEM mehrere API-basierte Konnektoren, um die Erfassung von Warndaten aus allen für die Cloud-Sicherheit erforderlichen Quellen zu ermöglichen. Es kann auch lokale Datenquellen in eine hybride Multi-Cloud-Umgebung einbinden. Der Prozess ähnelt im Wesentlichen dem Schutz der lokalen Infrastruktur und sieht wie folgt aus:
- Protokolle werden aufgenommen und in einem SIEM zentralisiert
- Eine Warnung wird entweder von einem Sicherheitstool oder einer Korrelationsregel im SIEM ausgelöst, oder es wird ein bemerkenswertes Benutzer- oder Entitätsereignis aus der Verhaltensanalyse erstellt.
- Dies löst eine Untersuchung aus, bei der Analysten die in ihrem SIEM gesammelten Beweise überprüfen
- Beweise werden in einer Vorfallszeitleiste verarbeitet
- Basierend auf der Zeitleiste kann der Analyst nun auf einen Angriff reagieren
Der Analyst weiß nun, welche Systeme und Benutzer beteiligt waren, kann deren Aktivitäten anzeigen und Playbooks zur Behebung konsultieren oder anwenden.
Erweiterte Erkennung und Reaktion (XDR)
XDR ist ein neues Sicherheitsparadigma, das Unternehmen eine effektivere Bedrohungserkennung und Vorfallreaktion (TDIR) ermöglicht. Cloud-Umgebungen bestehen aus mehreren Ebenen, darunter öffentliche Netzwerke, virtuelle private Netzwerke (VPN), APIs, Workloads und Anwendungen. Eine weitere Dimension sind ungeschützte Benutzergeräte, die sich mit Cloud-Diensten verbinden.
XDR kann helfen, indem es drei Arten von Daten mit dem TDIR-Regime kombiniert und automatisch Angriffszeitleisten erstellt, die eine schnelle Untersuchung von Vorfällen ermöglichen:
- Identitätsmanagement– Überwachung menschlicher Benutzer und Servicerollen auf anomale Aktivitäten
- Cloud-Protokolle– Sammeln großer Mengen von Protokolldaten aus mehreren Ebenen der Cloud-Umgebung und Extrahieren anomaler Ereignisse
- Analyse von Netzwerkflüssen– geht über die Überwachung von NetFlow für Cloud-Maschinen hinaus, indem der Netzwerkverkehr in gesamten Cloud-Umgebungen beobachtet und durch die Konfiguration der Netzwerksegmentierung automatisch reagiert wird
XDR glänzt durch seine Fähigkeit, Daten aus Cloud-Umgebungen mit Daten aus lokalen Systemen und anderen verteilten Systemen wie IoT zu kombinieren.
Secure Access Service Edge (SASE)
SASE ermöglicht den Fernzugriff auf Cloud-Systeme mit Echtzeitkontext, Sicherheits- und Compliance-Richtlinien, basierend auf der Identität eines Geräts oder einer Entität.
SASE bietet eine Vielzahl integrierter Netzwerk- und Sicherheitsfunktionen wie SD-WAN und Zero Trust Network Access (ZTNA). Es unterstützt außerdem die allgemeine Internetsicherheit für Zweigstellen, Remote-Mitarbeiter und lokale Mitarbeiter.
SASE vereinfacht die Bereitstellung und den Betrieb kritischer Netzwerkdienste durch ein Cloud-Bereitstellungsmodell erheblich und verbessert so Agilität, Ausfallsicherheit und Sicherheit. Der größte Vorteil ist die vollständig integrierte Lösung, während bei der vorherigen Generation von Remote-Access-Lösungen die Integration von vier bis sechs verschiedenen Tools erforderlich war, um eine vollständig sichere Lösung bereitzustellen.
Sicherheitsdienst-Edge (SSE)
SSE sichert den Zugriff auf das Internet, Cloud-Dienste und persönliche Anwendungen. Zu den Funktionen gehören Zugriffskontrolle, Bedrohungsschutz, Datensicherheit, Sicherheitsüberwachung und Kontrolle der akzeptablen Nutzung, die alle über webbasierte und API-basierte Integrationen implementiert werden.
Mit der SSE-Technologie können Unternehmen Sicherheitsrichtlinien implementieren und ihre Mitarbeiter jederzeit und überall über einen Cloud-basierten Ansatz unterstützen. Durch die Konsolidierung mehrerer Sicherheitsfunktionen in einem einzigen Produkt lässt sich die Komplexität reduzieren und das Benutzererlebnis verbessern.
Notable Cloud Security Tools and Solutions
1. Exabeam

Exabeam New-Scale Fusion is a cloud-native security operations platform that combines SIEM, log management, and behavioral analytics. Built to unify threat detection, investigation, and response (TDIR), it monitors both human activity and machine activity to secure enterprise environments against credential misuse, insider threats, and compromised accounts.
Zu den wichtigsten Funktionen gehören:
- Behavioral analytics and risk scoring: Establishes behavioral baselines for human and non-human entities, applying dynamic risk scoring to flag anomalies that bypass static correlation rules.
- Agent Behavior Analytics: Extends continuous behavioral monitoring and anomaly detection to AI agents and other non-human identities.
- Cloud-native SIEM and log management: Ingests, parses, and enriches security telemetry at scale, using a Common Information Model to ensure data is normalized and immediately searchable.
- Standards-based automation: Accelerates incident response workflows with low-code automation and prebuilt playbooks that integrate with external tools and security infrastructure.
- AI-driven investigation: Employs Exabeam Nova agents to analyze security alerts, simplify triage workflows, and automatically generate case summaries.
- Outcomes-focused coverage: Utilizes the Exabeam Nova Advisor Agent to map detection coverage directly to the MITRE ATT&CK framework and recommend posture improvements (see image below of Outcomes Navigator).

Source: Exabeam
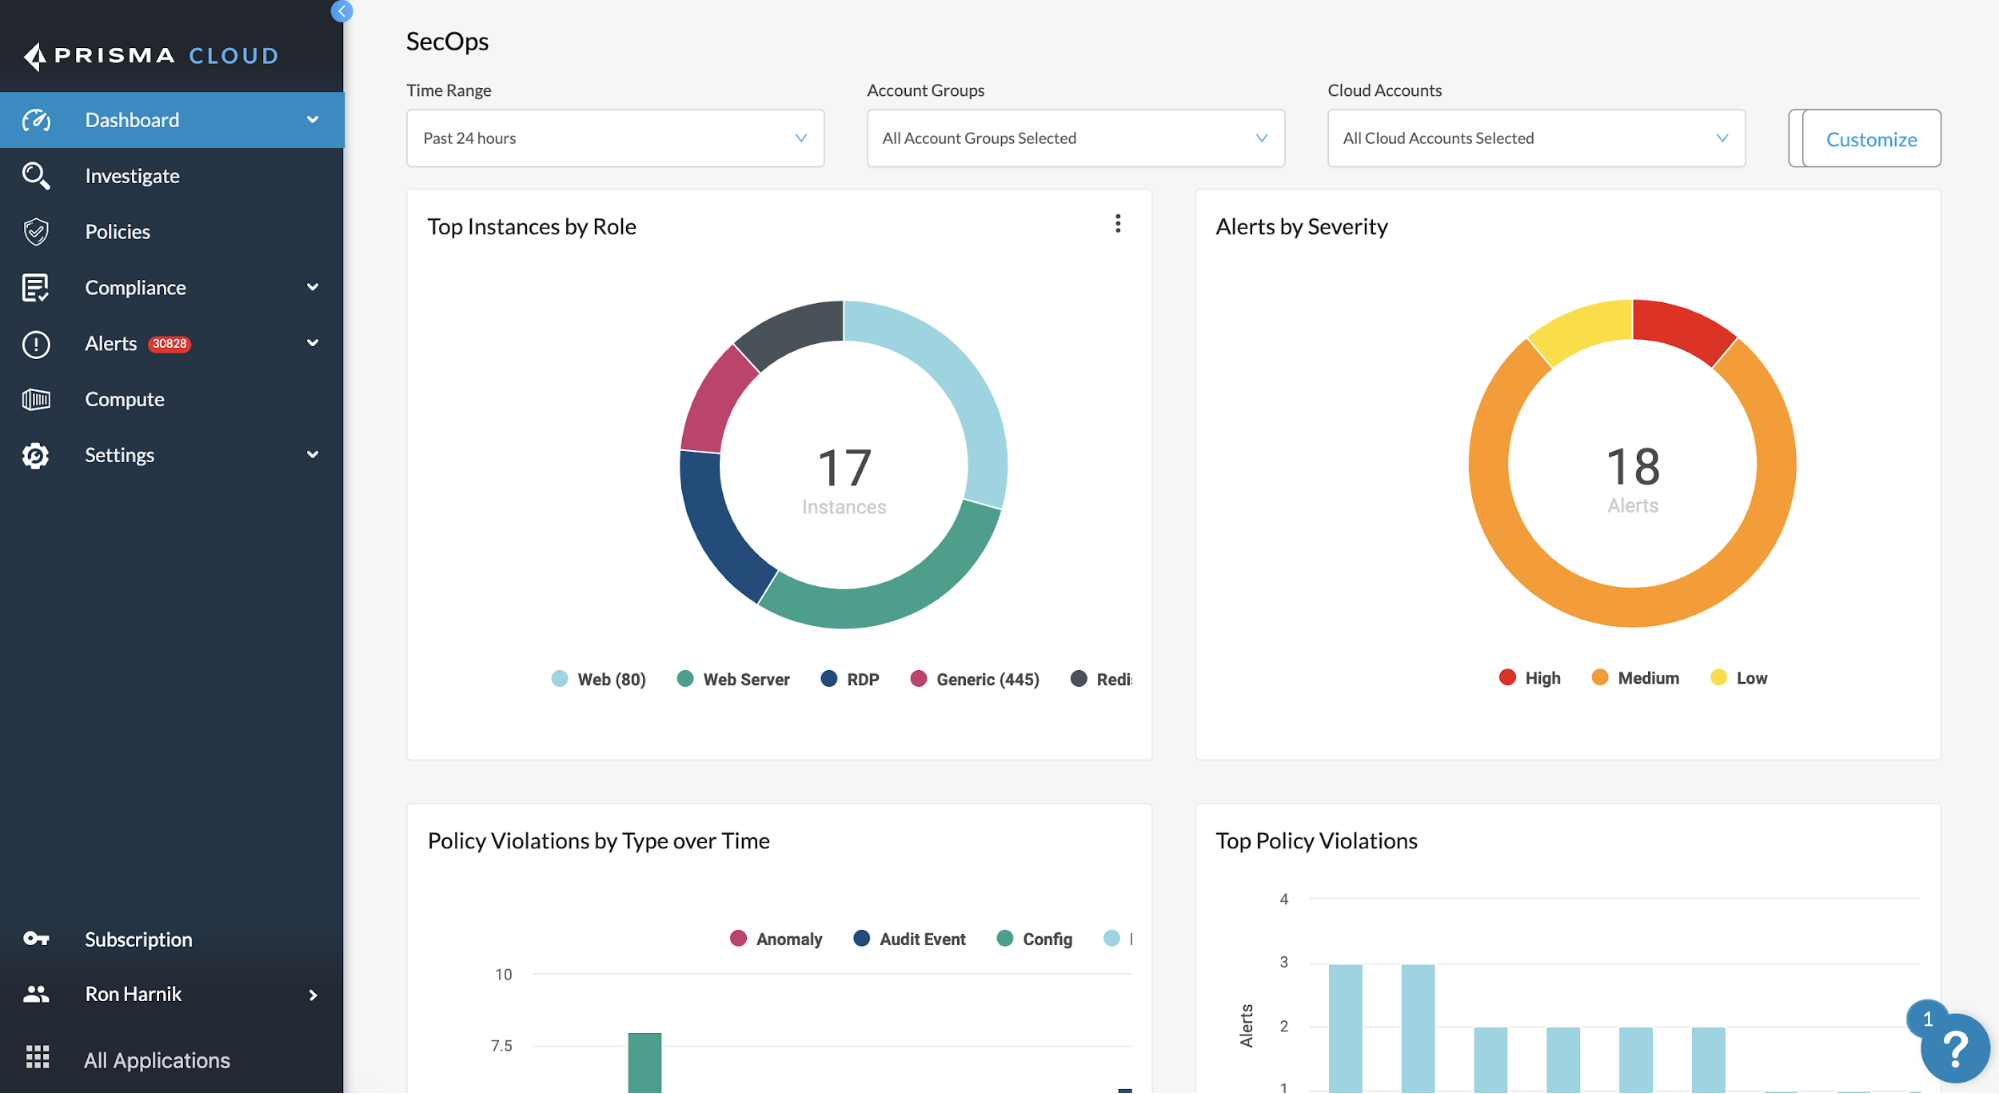
2. Palo Alto Networks Prisma Cloud
Prisma Cloud by Palo Alto Networks is a cloud-native security platform that protects applications from development through deployment and into runtime. Built as a unified “code to cloud” platform, it secures the application lifecycle by integrating with development pipelines, monitoring infrastructure, and providing threat protection.
Zu den wichtigsten Funktionen gehören:
- Code security: Identifies and remediates vulnerabilities early in development with tools like infrastructure-as-code (IaC) scanning, secrets detection, CI/CD pipeline security, and software composition analysis (SCA).
- Infrastructure protection: Monitors and hardens cloud infrastructure using cloud security posture management (CSPM), API visibility, cloud infrastructure entitlement management (CIEM), and agentless workload scanning.
- Runtime defense: Provides in-line protection for workloads, containers, serverless environments, and APIs.
- Threat detection: Uses AI to detect new attacks and analyze cloud events to uncover security risks.
- AI SPM (AI Security Posture Management): Secures AI-powered applications by monitoring model integrity, data usage, and access to deployed models.
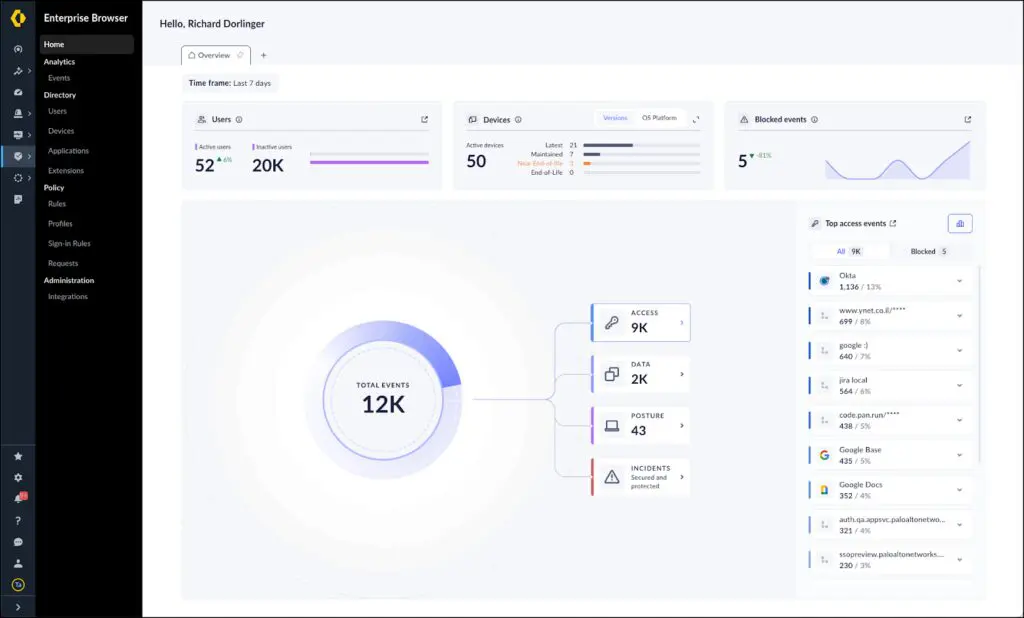
Quelle: Palo Alto Networks
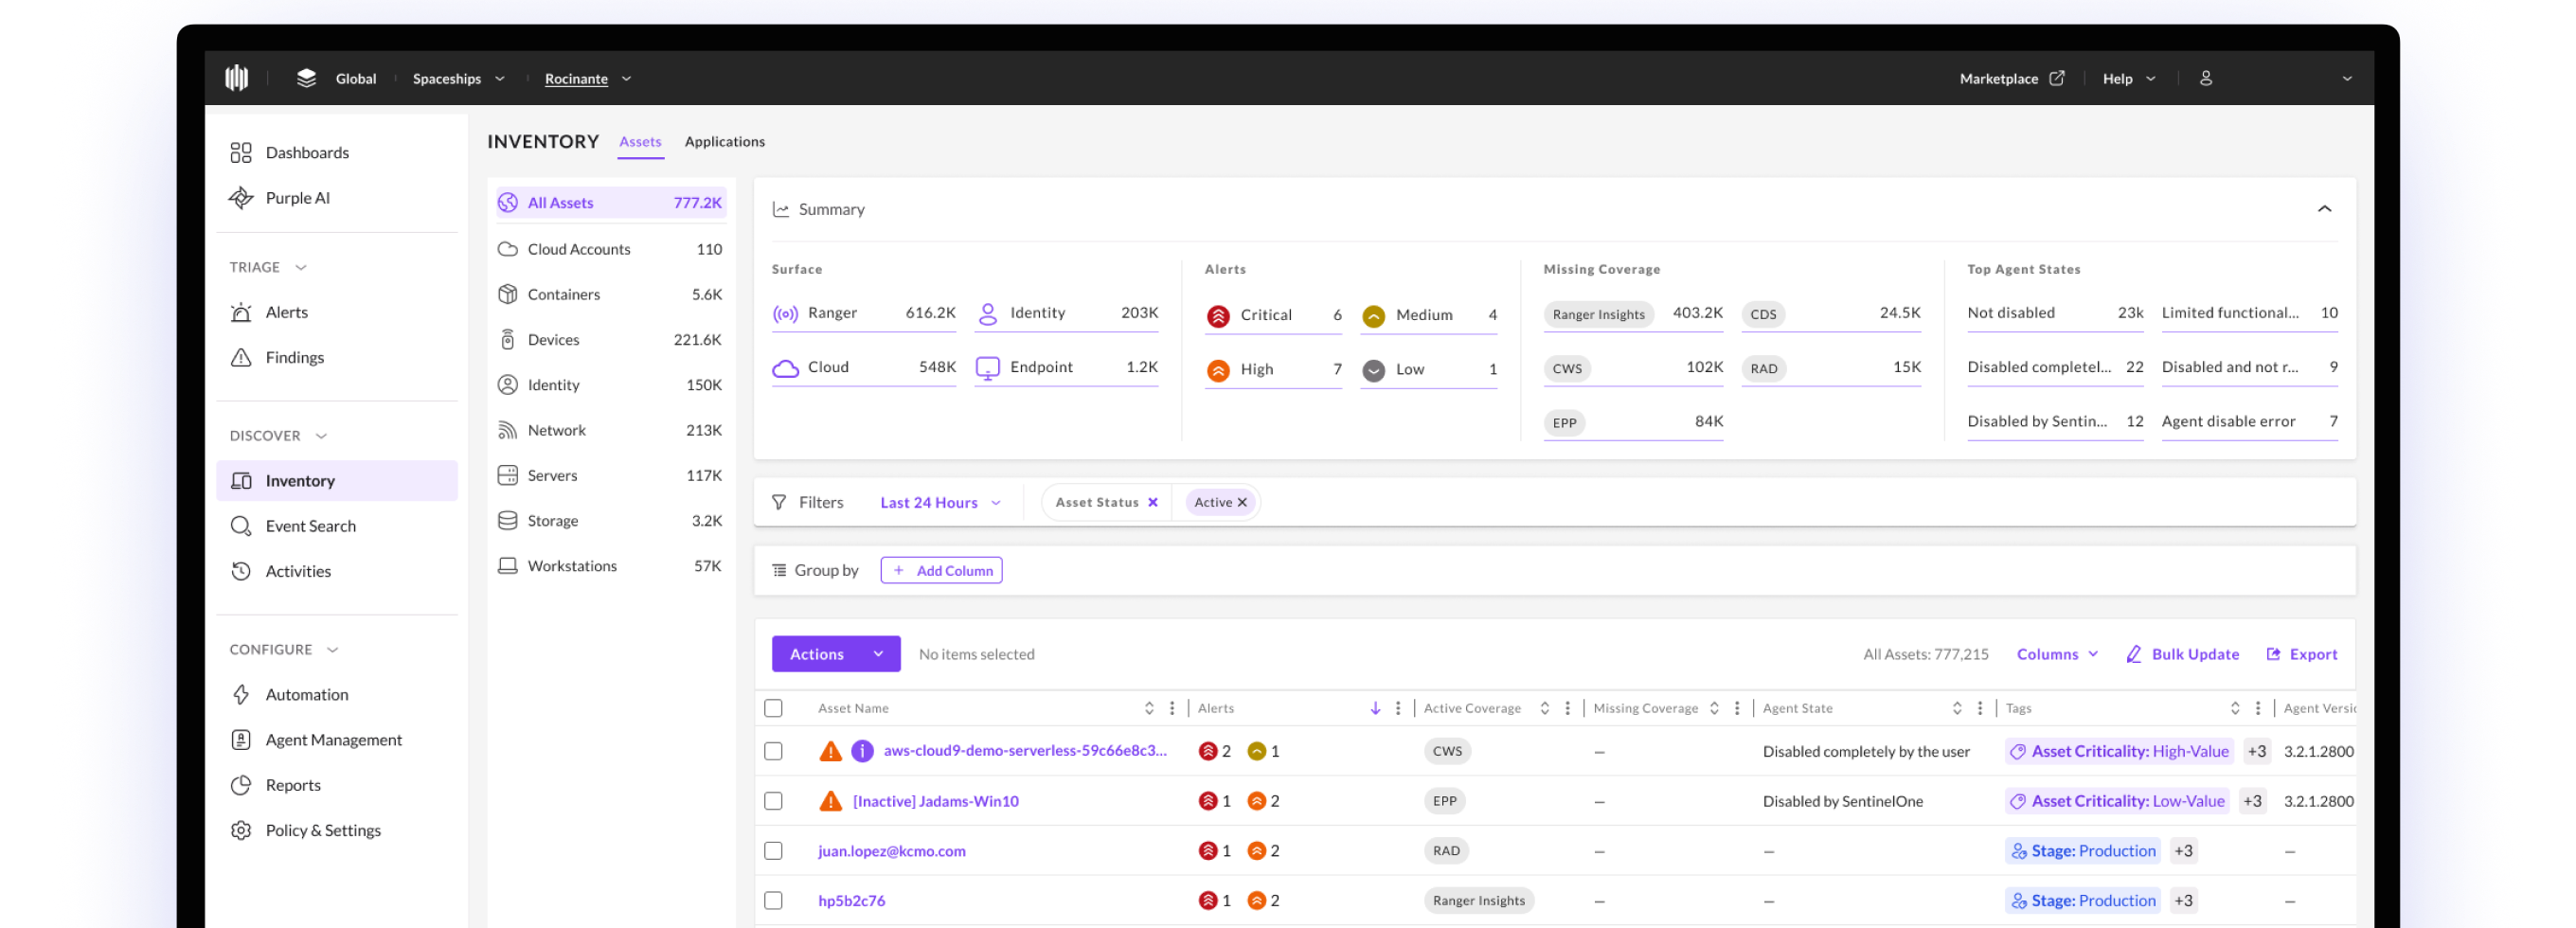
3. SentinelOne Singularity Cloud

SentinelOne Singularity Cloud is a cloud workload security solution to protect virtual machines, containers, and Kubernetes environments. As part of the Singularity Platform, it combines runtime protection, behavioral detection, and autonomous response to deliver visibility and control over cloud-native workloads.
Zu den wichtigsten Funktionen gehören:
- Runtime protection for cloud workloads: Continuously monitors runtime behavior of VMs, containers, and Kubernetes clusters to detect and block malicious actions using behavioral AI models.
- Autonomous detection and response: Automatically identifies indicators of compromise and remediates threats without manual intervention.
- Agent-based workload security: Uses lightweight agents to provide visibility into workload activity.
- Cloud-native threat intelligence: Integrates threat intelligence into detection workflows to stay ahead of evolving threats targeting cloud workloads.
- Kubernetes and container protection: Secures containerized workloads and orchestrators with runtime visibility, drift prevention, and behavioral analytics for Kubernetes environments.

Source: SentinelOne
4. Qualys Cloud Platform
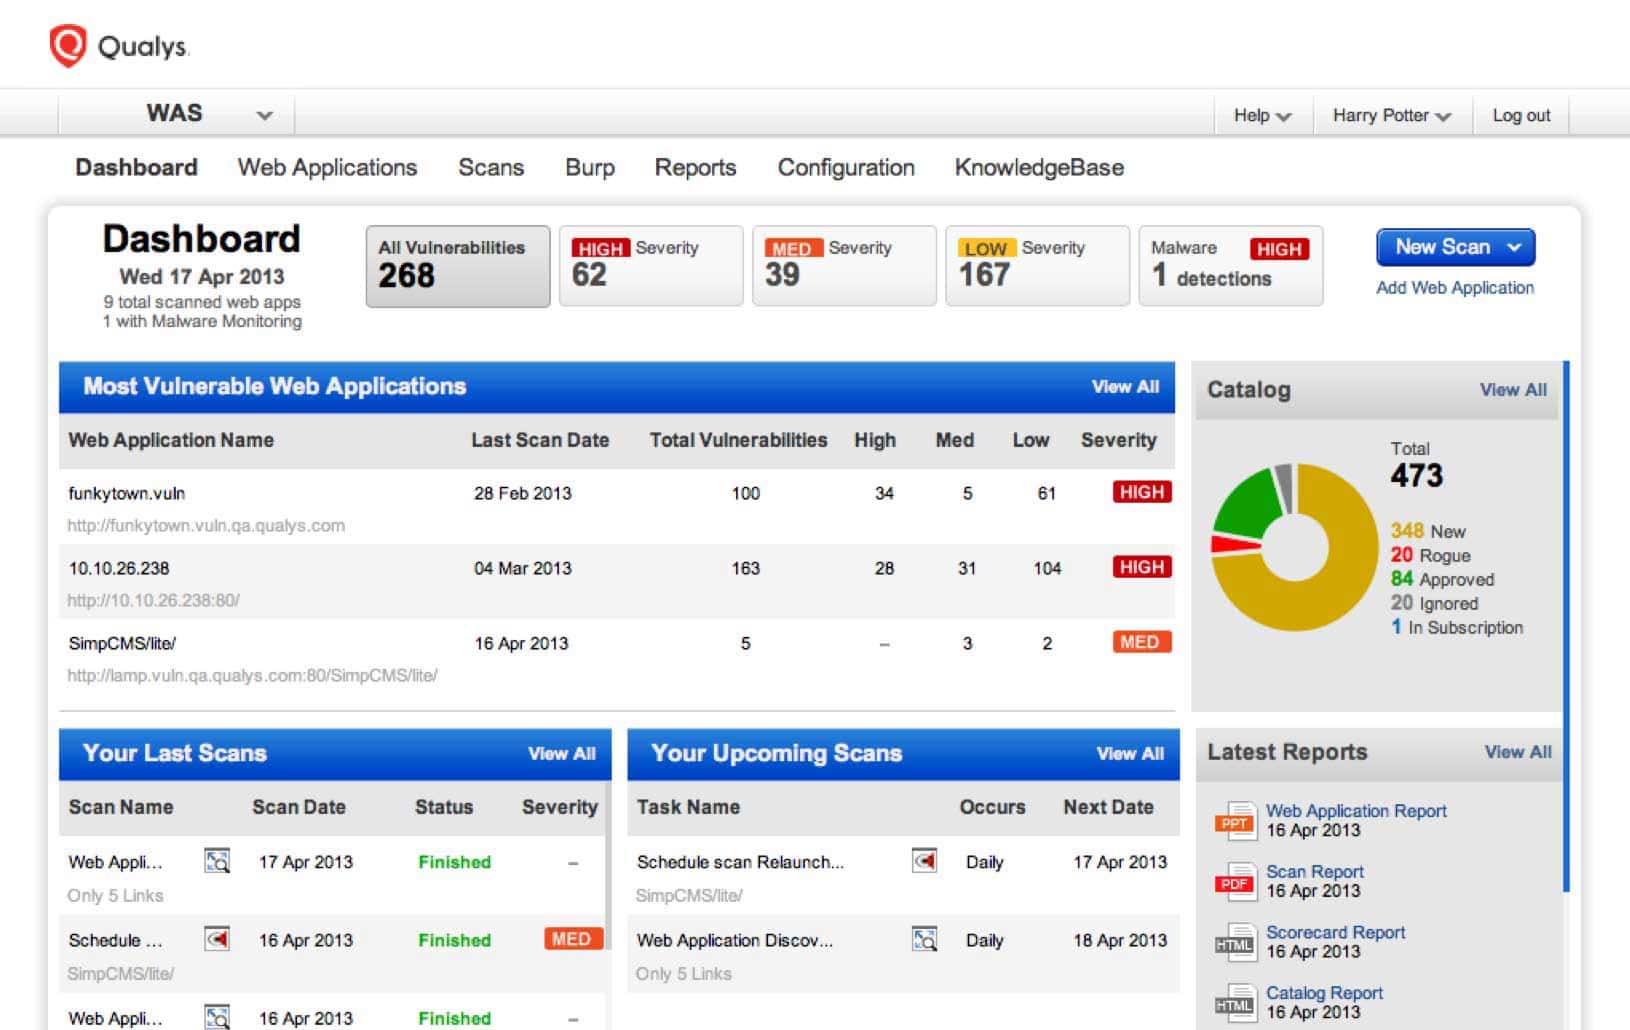
Qualys Cloud Platform is a cloud security and compliance solution that gives organizations visibility into their cloud assets and vulnerabilities. It continuously monitors workloads, configurations, and vulnerabilities across major cloud platforms like AWS, Azure, Google Cloud, and Oracle. It automates detection, prioritization, and remediation of security issues and compliance risks.
Zu den wichtigsten Funktionen gehören:
- Asset visibility: Continuously discovers and classifies cloud assets, including instances, workloads, and services.
- Cloud inventory and security assessment: Qualys Cloud Inventory creates a full inventory of cloud workloads and infrastructure, while Cloud Security Assessment identifies misconfigurations and non-standard deployments across accounts and services.
- Vulnerability Management and Threat Prioritization: tracks vulnerabilities across cloud assets and uses threat intelligence to prioritize remediation based on risk impact.
- Policy compliance automation: Assesses and monitors cloud assets for compliance with internal policies and external regulations.
- Web application security: Scans web applications for vulnerabilities and integrates with a web application firewall (WAF) to block attacks and virtually patch issues.
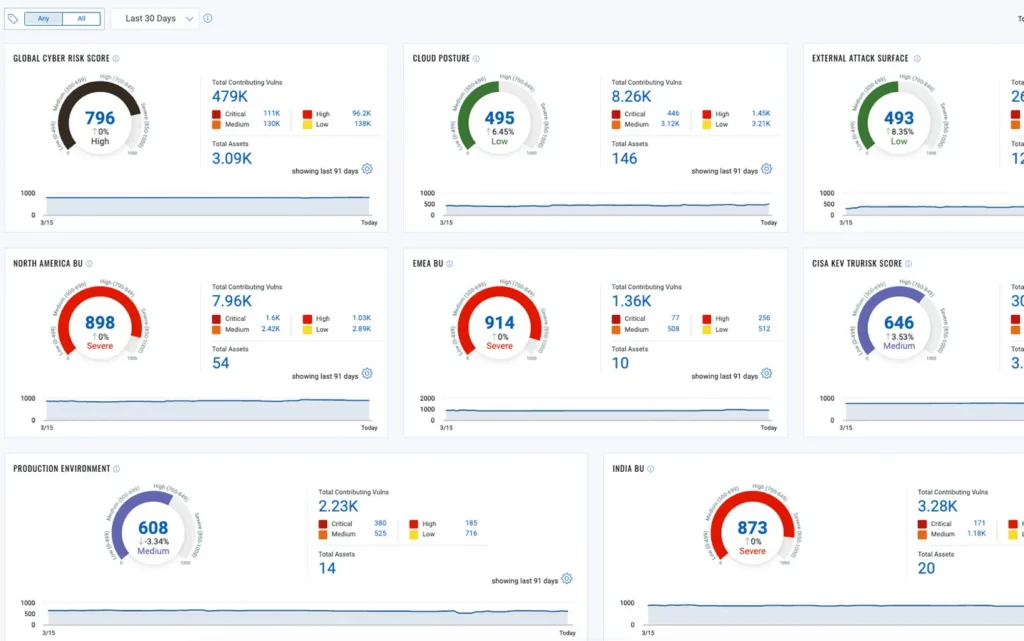
Source: Qualys
5. Checkpoint CloudGuard
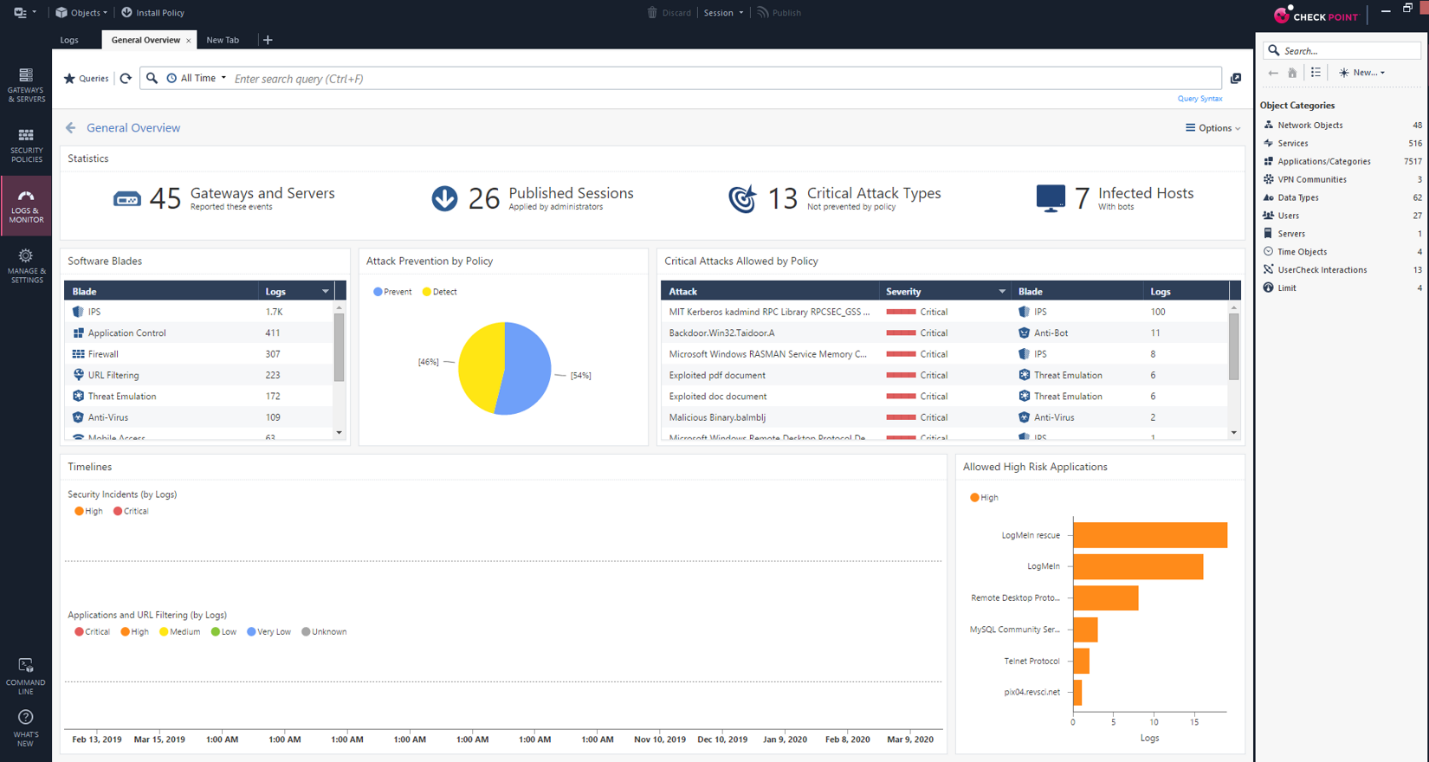
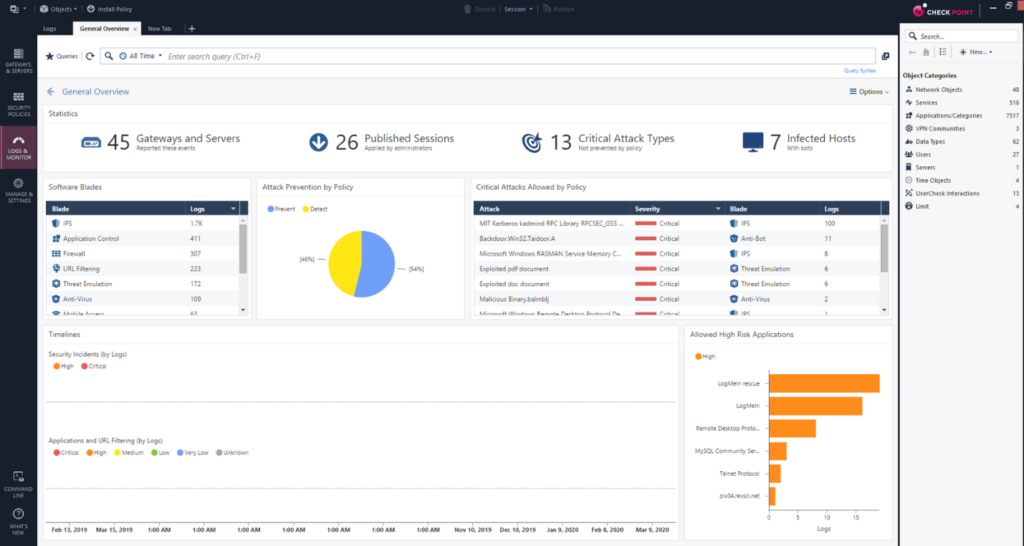
Check Point CloudGuard is a prevention-focused cloud security platform that delivers protection across applications, workloads, code, and network infrastructure. Intended to secure multicloud and hybrid environments, it integrates seamlessly with leading cloud providers and DevOps pipelines to block threats, detect misconfigurations, and prioritize risk across the application lifecycle.
Zu den wichtigsten Funktionen gehören:
- CNAPP: Secures applications from development to deployment by identifying misconfigurations, enforcing security best practices, and preventing threats across workloads, containers, and cloud services.
- AI-based web application and API protection: Uses contextual AI to provide signature-less protection against known and zero-day attacks on web applications and APIs.
- Cloud network security: Implements cloud-native security gateways that offer threat prevention, traffic inspection, and unified policy enforcement across public, private, and hybrid cloud networks.
- Cloud detection and response: Delivers cloud visibility with threat intelligence, intrusion detection, network traffic analysis, and automated response capabilities.
- Code security: Scans infrastructure-as-code and source repositories to detect exposed credentials, insecure configurations, and risks in development workflows.
Quelle: Check Point
6. Orca Security
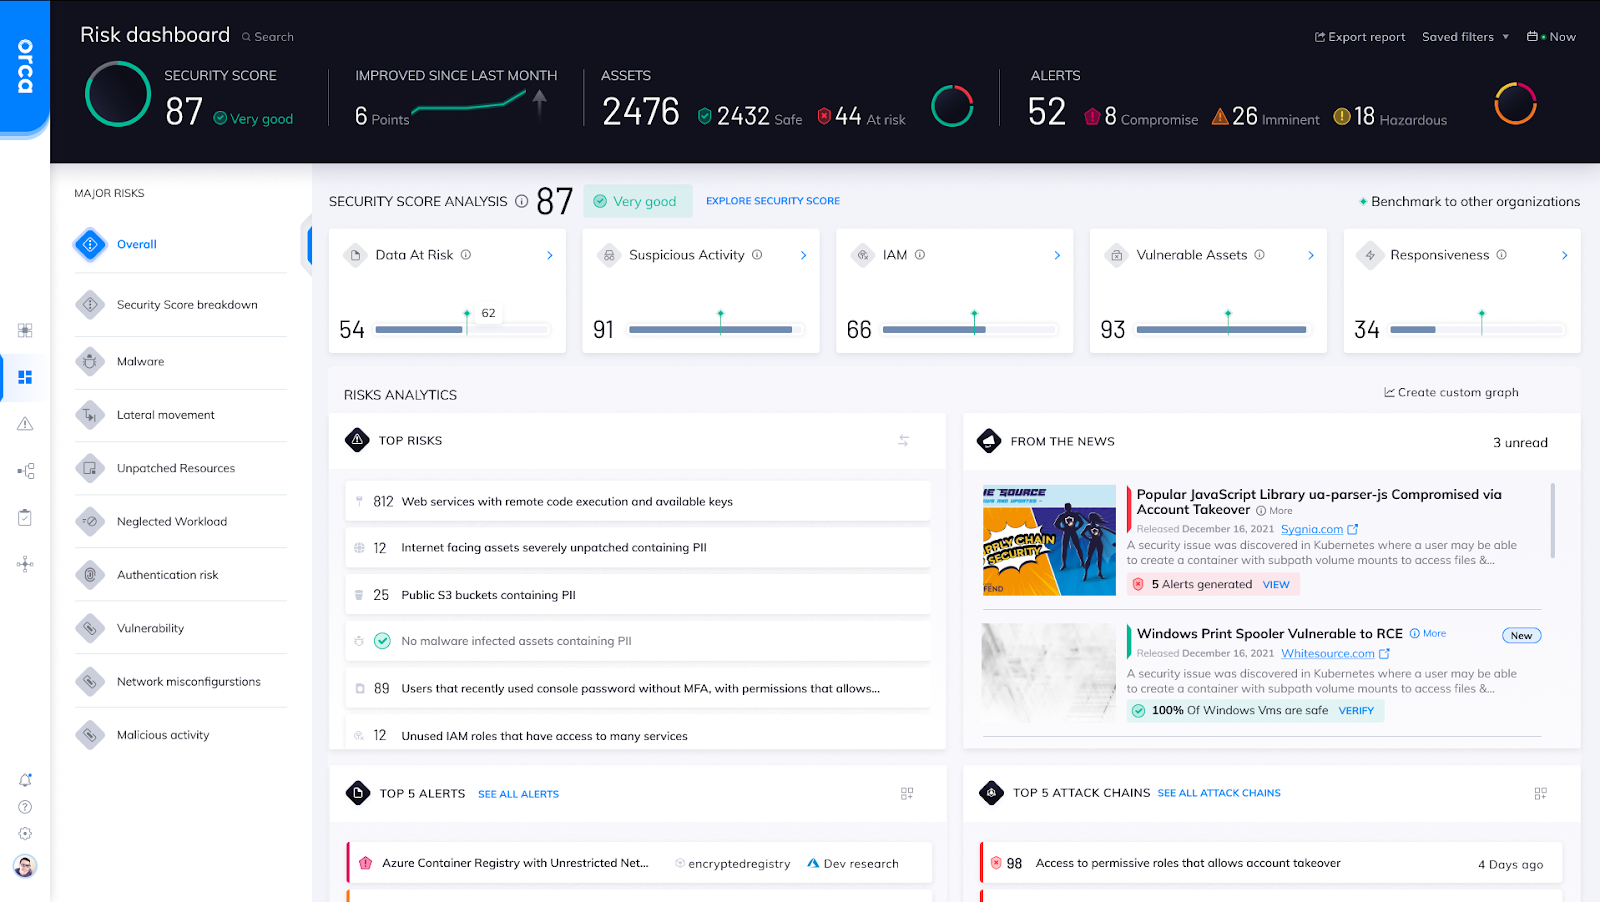
Orca Security is a cloud security platform that provides risk visibility and protection across multi-cloud environments without the operational burden of deploying agents. Designed to simplify cloud security, it delivers full-stack coverage from vulnerabilities and misconfigurations to identity risks, data exposure, and runtime threats.
Zu den wichtigsten Funktionen gehören:
- Agentless visibility: Connects to cloud environments via API to scan and analyze assets.
- Unified risk context: Correlates data across vulnerabilities, misconfigurations, identities, APIs, and data to deliver a prioritized view of the most critical risks.
- Prioritized risk graphs and attack paths: Uses contextual analysis to map potential attack paths and identify high-risk combinations that represent real threats.
- Vulnerability and workload protection: Detects software vulnerabilities, malware, and misconfigurations across VMs, containers, and serverless workloads.
- Cloud Compliance and governance: Continuously assesses compliance posture against frameworks like CIS, GDPR, HIPAA, and PCI-DSS.

Source: Orca Security
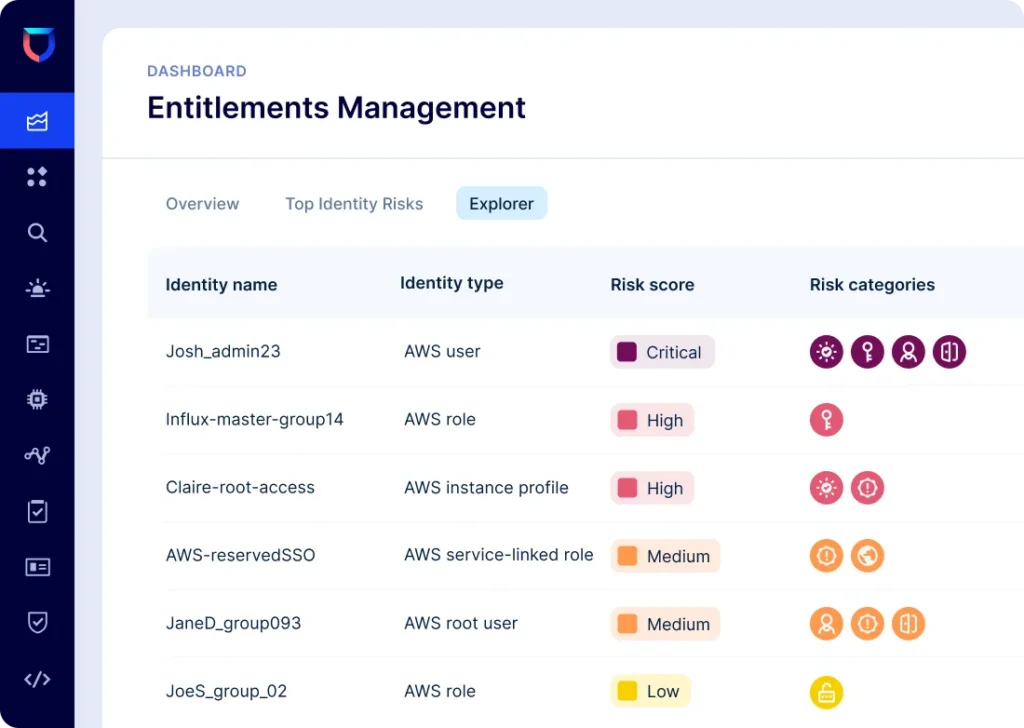
7. Lacework FortiCNAPP
Lacework FortiCNAPP is a cloud-native application protection platform (CNAPP) to secure cloud environments from code to runtime. Built through the integration of Lacework’s behavioral analytics and Fortinet’s security capabilities, it consolidates cloud security functions into a single, AI-driven platform.
Zu den wichtigsten Funktionen gehören:
- Unified CNAPP platform: Combines CSPM, KSPM, CIEM, CWPP, SAST, SCA, IaC security, and cloud detection and response into one platform.
- Context-aware risk prioritization: Visualizes relationships between risks, entities, and attack paths to assess exploitability and potential impact.
- Zero-day threat detection: Uses machine learning to detect unknown and early-stage threats like credential compromise, ransomware, and cryptojacking, without relying on static rules or signatures.
- Cloud identity management (CIEM): Continuously maps all users, groups, and roles across cloud environments, calculates net-effective permissions, and flags overprivileged identities for remediation.
- Cloud compliance automation: Continuously maps assets and configurations to standards such as PCI DSS, HIPAA, SOC 2, and ISO 27001.
Source: Fortinet
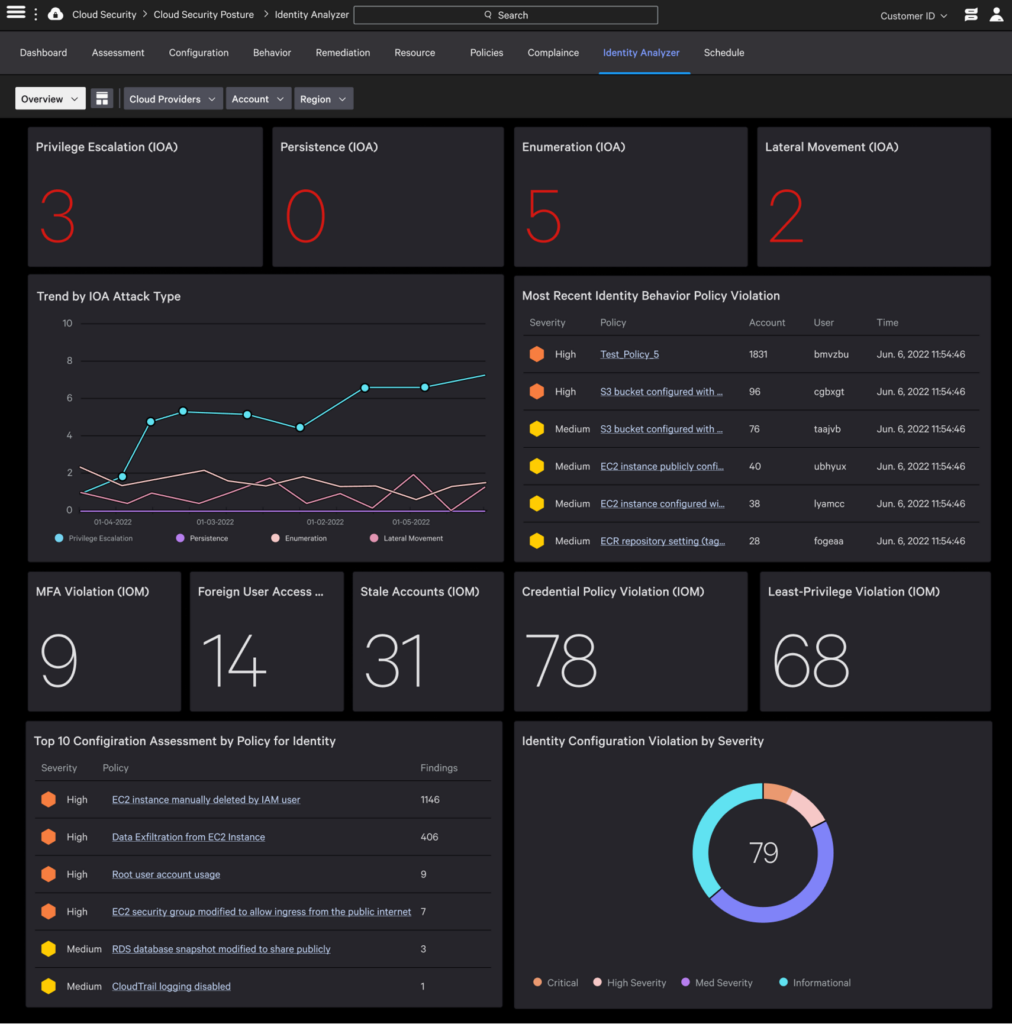
8. CrowdStrike Falcon

CrowdStrike Falcon® Cloud Security is a unified cloud-native application protection platform (CNAPP) to prevent breaches across the cloud lifecycle from code to runtime. Built on CrowdStrike’s Falcon platform, it combines agent-based and agentless protection in one console, helping protect workloads, containers, applications, and AI models.
Zu den wichtigsten Funktionen gehören:
- Agent and agentless protection: Combines agent-based runtime protection and agentless scanning for visibility and defense across multi-cloud environments.
- Code-to-cloud coverage: Secures the full application lifecycle, including infrastructure (CSPM), software (ASPM), data (DSPM), and AI models (AI-SPM).
- Runtime security: Built on the Falcon sensor, provides visibility and defense for workloads, containers, and Kubernetes.
- Cloud detection and response (CDR): Accelerates incident response by using real-time telemetry, behavior analytics, and managed services.
- Adversary-focused threat intelligence: Tracks over 250 adversaries.
Source: CrowdStrike
So wählen Sie Cloud-Sicherheitssoftware aus
Bei der Auswahl einer Cloud-Sicherheitslösung für Ihr Unternehmen sollten Sie folgende wichtige Punkte berücksichtigen:
Unterstützung für öffentliche Clouds
- Unterstützt die Lösung mehrere öffentliche Cloud-Anbieter?
- Können Sie damit bei jedem Cloud-Anbieter mehrere Konten verwalten?
- Verfügen Sie über eine granulare Zugriffskontrolle für verschiedene Funktionen der Lösung?
Compliance und Richtlinien
- Unterstützt die Lösung Compliance-Standards wie CIS-Sicherheitsbenchmarks, NIST-Cloud-Sicherheitsrichtlinien und PCI DSS?
- Ermöglicht die Lösung benutzerdefinierte Sicherheitsrichtlinien?
Bedrohungserkennung
- Erkennt das Tool Sicherheitslücken in Echtzeit und welche Art von Benachrichtigungen bietet es?
- Wie visualisiert die Lösung Sicherheitslücken und welche umsetzbaren Informationen liefert sie, die eine schnelle Reaktion ermöglichen?
- Kann die Lösung automatisierte Abhilfemaßnahmen oder Bedrohungsreaktionen durchführen und in welchem Umfang?
Datenverarbeitung
- Welche Datenmenge kann die Lösung speichern und wie lange ist die Aufbewahrungsdauer?
- Kann die Lösung Beziehungen zwischen Cloud-Objekten, Diensten und Benutzerkonten erkennen?
- Kann die Lösung ohne Schreibberechtigungen ausgeführt werden?
Entwickler-Support
- Kann die Lösung Sicherheitsprobleme auf bestimmte Änderungen zurückführen, die von Entwicklern vorgenommen wurden?
- Welche Integrationen von Drittanbietern werden unterstützt? Kann die Lösung mit vorhandenen Sicherheitstools zusammenarbeiten?
- Bietet die Lösung APIs und unterstützende Dokumentation?
Benutzerfreundlichkeit
- Ist die Lösung benutzerfreundlich und welches Maß an Schulung, Dokumentation und Support ist verfügbar?
- Wie oft wird die Lösung aktualisiert und erfordern Updates Maßnahmen Ihrer Organisation?
Exabeam: Verbesserte Bedrohungserkennung mit fortschrittlicher Sicherheitsanalyse
Die Exabeam Security Operations Platform bietet eine leistungsstarke Kombination aus SIEM, Verhaltensanalyse, Automatisierung und Netzwerktransparenz, um die Erkennung, Untersuchung und Reaktion von Bedrohungen in Unternehmen zu verändern. Durch die Korrelation von Firewall-Protokollen mit Daten von Endpunkten, Cloud-Umgebungen, Identitätssystemen und anderen Sicherheitsquellen bietet Exabeam tiefere Einblicke in sich entwickelnde Bedrohungen, die sonst unentdeckt blieben.
Dank verhaltensbasierter Analysen geht Exabeam über statische Regeln und Signaturen hinaus und erkennt anomale Aktivitäten, die auf den Missbrauch von Anmeldeinformationen, Insider-Bedrohungen oder laterale Bewegungen im Netzwerk hinweisen. Durch die Analyse des normalen Benutzer- und Entitätsverhaltens im Zeitverlauf deckt Exabeam risikoreiche Aktivitäten auf, die von herkömmlichen Sicherheitstools möglicherweise übersehen werden.
Automatisierte Untersuchungen optimieren Sicherheitsabläufe, indem sie unterschiedliche Datenpunkte zu umfassenden Bedrohungszeitplänen verknüpfen. Dadurch wird der Zeitaufwand für Analysten reduziert, die Vorfälle manuell zusammenzufügen. So können Teams die Ursache eines Angriffs schnell identifizieren und präzise reagieren.
Mehr über Exabeam erfahren
Vertiefen Sie Ihr Wissen mit Webinaren, Leitfäden und Analystenberichten.