أفضل منتجات التهديدات الداخلية: أفضل 5 في عام 2026
- 6 minutes to read
فهرس المحتويات
ما هي منتجات التهديدات الداخلية؟
منتجات تهديدات الداخل هي حلول للأمن السيبراني تهدف إلى الكشف عن المخاطر ومنعها والتخفيف منها من قبل المستخدمين داخل المنظمة. تركز هذه المنتجات على التهديدات التي يشكلها الأفراد الموثوق بهم (الموظفون، المقاولون، أو الموردون) الذين لديهم وصول إلى أنظمة وبيانات حساسة.
يمكن أن تؤدي الأفعال الضارة، والإهمال، أو الأخطاء من قبل الأفراد داخل المؤسسة إلى خروقات بيانات، وسرقة الملكية الفكرية، أو تعطيل العمليات. تعمل هذه المنتجات كطبقة من الدفاع، مكملة لأدوات الأمان التي تركز على المحيط.
على عكس أدوات الكشف عن التهديدات التقليدية التي تستهدف المهاجمين الخارجيين، توفر منتجات التهديدات الداخلية رؤية واضحة حول تصرفات المستخدمين المصرح لهم. تتعقب الوصول إلى الموارد الحساسة، وتحلل سلوك المستخدم، وتصدر تنبيهات للأنشطة المشبوهة. الهدف هو اكتشاف الأفعال الضارة التي قد تمر دون ملاحظة لأنها تُنفذ من قبل مستخدمين لديهم وصول شرعي.
هذا جزء من سلسلة من المقالات حول أمان المعلومات.
كيف تعمل منتجات تهديدات الداخل
تعمل منتجات تهديدات الداخل من خلال جمع وتحليل البيانات من مصادر مختلفة داخل المنظمة لتحديد سلوكيات المستخدمين المريبة أو غير الطبيعية. تشمل هذه المصادر عادةً نشاطات النقاط النهائية، وسجلات الوصول إلى الملفات، وسجلات مصادقة المستخدمين، وأنظمة البريد الإلكتروني والرسائل، واستخدام خدمات السحابة. الهدف هو بناء قاعدة سلوكية لكل مستخدم وإبراز الانحرافات التي قد تشير إلى وجود تهديد.
تحليل سلوك المستخدمين والكيانات (UEBA) هو مكون أساسي. يستخدم التعلم الآلي لاكتشاف الأنماط التي تشير إلى تهديدات داخلية، مثل تنزيلات الملفات الكبيرة، والوصول في أوقات غير العمل، أو محاولات الوصول إلى مناطق محظورة. يمكن لهذه الأدوات التمييز بين الوظائف العادية وسوء استخدام الامتيازات المحتمل.
تتضمن بعض المنتجات أيضًا ميزات منع فقدان البيانات (DLP)، التي تمنع أو تعزل الأنشطة المشبوهة مثل نقل البيانات غير المصرح به. يتيح التكامل مع أنظمة إدارة الهوية والوصول (IAM) تطبيق ضوابط الوصول في الوقت الفعلي والاستجابة السريعة للسلوكيات عالية المخاطر.
من خلال ربط الأنشطة عبر الأنظمة وتطبيق التحليل السياقي، تساعد منتجات تهديدات الداخل فرق الأمان في تحديد أولويات التنبيهات، والتحقيق في الحوادث، واتخاذ الإجراءات التصحيحية قبل حدوث الأضرار.
القدرات الأساسية لمنتجات التهديدات الداخلية
مراقبة المستخدمين في الوقت الحقيقي والتنبيهات
تمكن المراقبة الفورية للمستخدمين المنظمات من تتبع نشاط الموظفين كما يحدث، حيث يتم جمع بيانات حول تسجيلات الدخول، والوصول إلى الملفات، وحركة مرور الشبكة، واستخدام التطبيقات. من خلال جمع هذا النطاق الواسع من المعلومات، تشكل منتجات التهديدات الداخلية رؤية لما يفعله كل مستخدم في أي لحظة.
تُفعّل التنبيهات عندما تنحرف الأنشطة عن المعايير المحددة، مثل الوصول إلى ملفات حساسة خارج ساعات العمل أو نقل كميات غير عادية من البيانات إلى مواقع خارجية. إن الكشف الفوري أمر حيوي لوقف تسرب البيانات أو التخريب قبل حدوث أضرار كبيرة.
التحليلات السلوكية وكشف الشذوذ
يتضمن تحليل السلوكيات إنشاء ملفات تعريفية لأنماط النشاط القياسية للمستخدمين، مثل ساعات العمل المعتادة، والمستندات التي يتم الوصول إليها، وعادات التواصل. تستخدم منتجات التهديدات الداخلية التعلم الآلي لتحديد هذه المعايير لكل فرد ومجموعة من الأقران. من خلال تحديث هذه الملفات بشكل مستمر، يأخذ النظام في الاعتبار تطور الأدوار الوظيفية والتغيرات الموسمية.
يتمثل اكتشاف الشذوذ في مقارنة سلوك المستخدمين في الوقت الحقيقي مع المعايير المحددة مسبقًا للإشارة إلى الأفعال المشبوهة. على سبيل المثال، إذا قام موظف فجأة بتحميل كمية كبيرة من الملفات أو حاول الوصول إلى أنظمة لم يتفاعل معها من قبل، فإن المنصة ترفع تنبيهًا. تتيح هذه القدرات للمنظمات اكتشاف أشكال خفية من التهديدات الداخلية، مثل تسرب البيانات البطيء أو تصعيد الامتيازات، التي قد تفوتها الأنظمة التقليدية المعتمدة على القواعد الثابتة.
الاستجابة الآلية والتنسيق
تمكن قدرات الاستجابة الآلية منتجات التهديدات الداخلية من التصرف في اللحظة التي يتم فيها اكتشاف سلوكيات خطرة، مما يحد من الأضرار المحتملة قبل أن يبدأ موظفو الأمن حتى التحقيق. قد تشمل هذه الإجراءات الآلية تعطيل الحسابات المخترقة، وحظر نقل الملفات الخطرة، وسحب صلاحيات الوصول، أو عزل النقاط المتأثرة عن الشبكة.
من خلال دمج خطط الاستجابة، تضمن الأنظمة احتواء سريع وتقليل زمن التواجد للهجوم الداخلي. يمتد التنسيق لهذه الاستجابات الآلية من خلال تنسيق الإجراءات عبر أدوات الأمان المتعددة. على سبيل المثال، قد تشارك منصة التهديدات الداخلية بيانات التنبيه مع SIEM، أو تحفز ضوابط الوصول إلى الشبكة، أو تدفع نظام إدارة الهوية لتدوير كلمات المرور.
التحقيق الجنائي واستجابة الحوادث
تتميز التحقيقات الجنائية في منتجات التهديدات الداخلية بتوفير سجلات مفصلة لإجراءات المستخدمين، بما في ذلك ضغطات المفاتيح، لقطات الشاشة، الملفات التي تم الوصول إليها، وجداول استخدام التطبيقات. تتيح هذه السجلات لفرق الأمان إعادة بناء الأحداث وتحديد نطاق وتأثير التهديد المحتمل. السياق التفصيلي ضروري للتمييز بين النية الخبيثة، الخطأ البشري، أو سوء تكوين النظام خلال مراجعات ما بعد الحادث.
تمكن أدوات استجابة الحوادث الفرق من التصرف بسرعة بعد تأكيد التهديد. قد تشمل الميزات جمع الأدلة بشكل آلي، وتوجيه سير التحقيق، ودمج إدارة القضايا. مع هذه الأدوات، توثق المنظمات الخطوات التحقيقية، وتحافظ على سلسلة الحيازة للأدلة، وتولد تقارير للمراجعة القانونية أو التنظيمية.
إدارة الوصول والامتيازات
تضمن وظائف التحكم في الوصول وإدارة الامتيازات أن يكون لدى المستخدمين فقط الأذونات اللازمة لدورهم ولا شيء أكثر. غالبًا ما تتكامل منتجات التهديدات الداخلية مع أنظمة إدارة الهوية والوصول (IAM) لتطبيق مبدأ الحد الأدنى من الامتيازات. من خلال تدقيق الأذونات المستمر وتطبيق السياسات، يقلل البرنامج من سطح الهجوم عن طريق الحد من منح الامتيازات غير الضرورية أو المفرطة.
تراقب هذه الأدوات أيضًا حالات تصعيد الامتياز، مثل عندما يحصل مستخدم عادي على حقوق المسؤول دون تفويض أو مبرر مناسب. تساعد التنبيهات والاستجابات التلقائية المنظمات على معالجة أي سوء استخدام للامتيازات بسرعة، بينما تدعم السجلات التفصيلية التحقيق وتحسين السياسات.
تقارير الامتثال وسجلات التدقيق
تضمن قدرات تقارير الامتثال أن تتمكن المؤسسات من تلبية المتطلبات التنظيمية الداخلية والخارجية المتعلقة بمعالجة البيانات والمراقبة. تولد منتجات تهديدات الداخل سجلات تدقيق شاملة، تتبع جميع الأنشطة المراقبة وأي إجراءات أمنية تم اتخاذها، مثل التنبيهات، واستجابات الحوادث، والتدابير التصحيحية. يمكن تخصيص التقارير لتلبية تنظيمات معينة مثل GDPR وHIPAA وSOX أو معايير NIST، مما يسهل عمليات تدقيق الامتثال.
تساعد السجلات المنظمة بشكل جيد أيضًا في تسهيل التحقيقات من خلال توفير سجلات قابلة للبحث ومؤرخة لنشاط المستخدم. هذه الشفافية تساعد المنظمات على إثبات العناية الواجبة للجهات التنظيمية والمدققين، وتقليل المسؤولية، وتحديد تحسينات العمليات.
محتوى ذو صلة: اقرأ دليلنا عنصيد التهديدات
منتجات تهديدات داخلية ملحوظة
1. إكزابييم

Exabeam هي منصة لتحليل السلوكيات وعمليات الأمن تساعد المؤسسات على اكتشاف التهديدات الداخلية من خلال تحليل سلوك المستخدمين والكيانات (UEBA)، وتقييم المخاطر، وسير العمل في التحقيقات. تقوم المنصة بتحليل الأنشطة عبر الهويات، ونقاط النهاية، وخدمات السحابة، وبيئات الشبكة لتحديد السلوكيات الشاذة التي قد تشير إلى إساءة استخدام بيانات الاعتماد، أو إساءة استخدام الامتيازات، أو تسريب البيانات.
تشمل الميزات الرئيسية ما يلي:
- تحليلات سلوكية و UEBA: تحدد خطوط أساسية سلوكية للمستخدمين والأجهزة والكيانات للكشف عن الانحرافات المشبوهة ونشاط التهديد الداخلي
- تحديد الأولويات بناءً على المخاطر: يطبق تقييم المخاطر الديناميكي لتحديد أولويات المستخدمين والأنشطة عالية المخاطر بناءً على السياق ومؤشرات السلوك
- رؤية عبر البيئات المختلفة: يربط البيانات من مصادر السحابة، ونقاط النهاية، والهوية، والشبكة لتوفير تغطية أوسع للكشف عن التهديدات الداخلية.
- الجداول الزمنية للتحقيق وإدارة القضايا: يوفر سير العمل الخاصة بالتحقيقات والجداول الزمنية للأحداث لدعم التحليل الجنائي والاستجابة للحوادث
- عمليات الأمن المدعومة بالذكاء الاصطناعي: تستخدم التحليلات المدفوعة بالذكاء الاصطناعي ودعم التحقيق لمساعدة المحللين في تحديد المخاطر المتعلقة بالموظفين الداخليين والتحقيق فيها بشكل أكثر كفاءة
- تكامل بحيرة بيانات الأمان: يدعم تحليل البيانات الكبيرة والتحقيقات السلوكية على المدى الطويل عبر بحيرة بيانات الأمان وبيئات SIEM
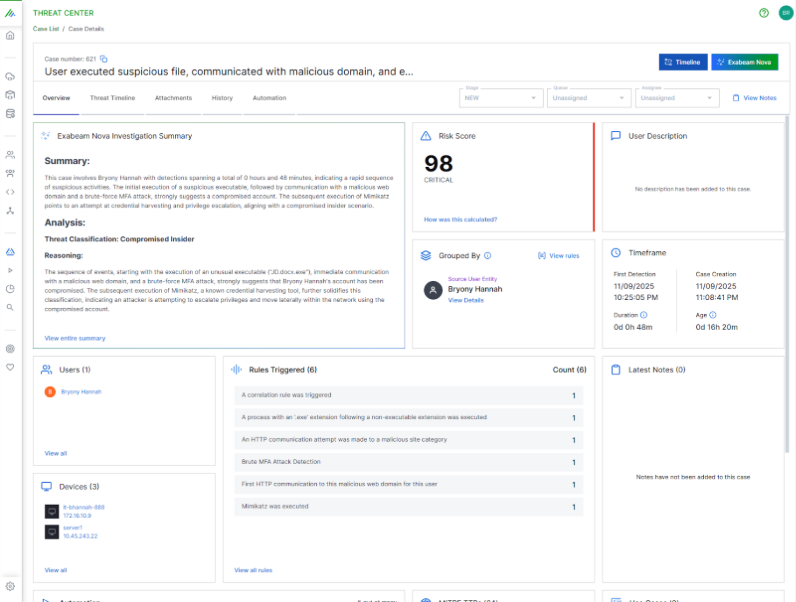
تفاصيل الحالة من مركز تهديدات Exabeam. المصدر: Exabeam
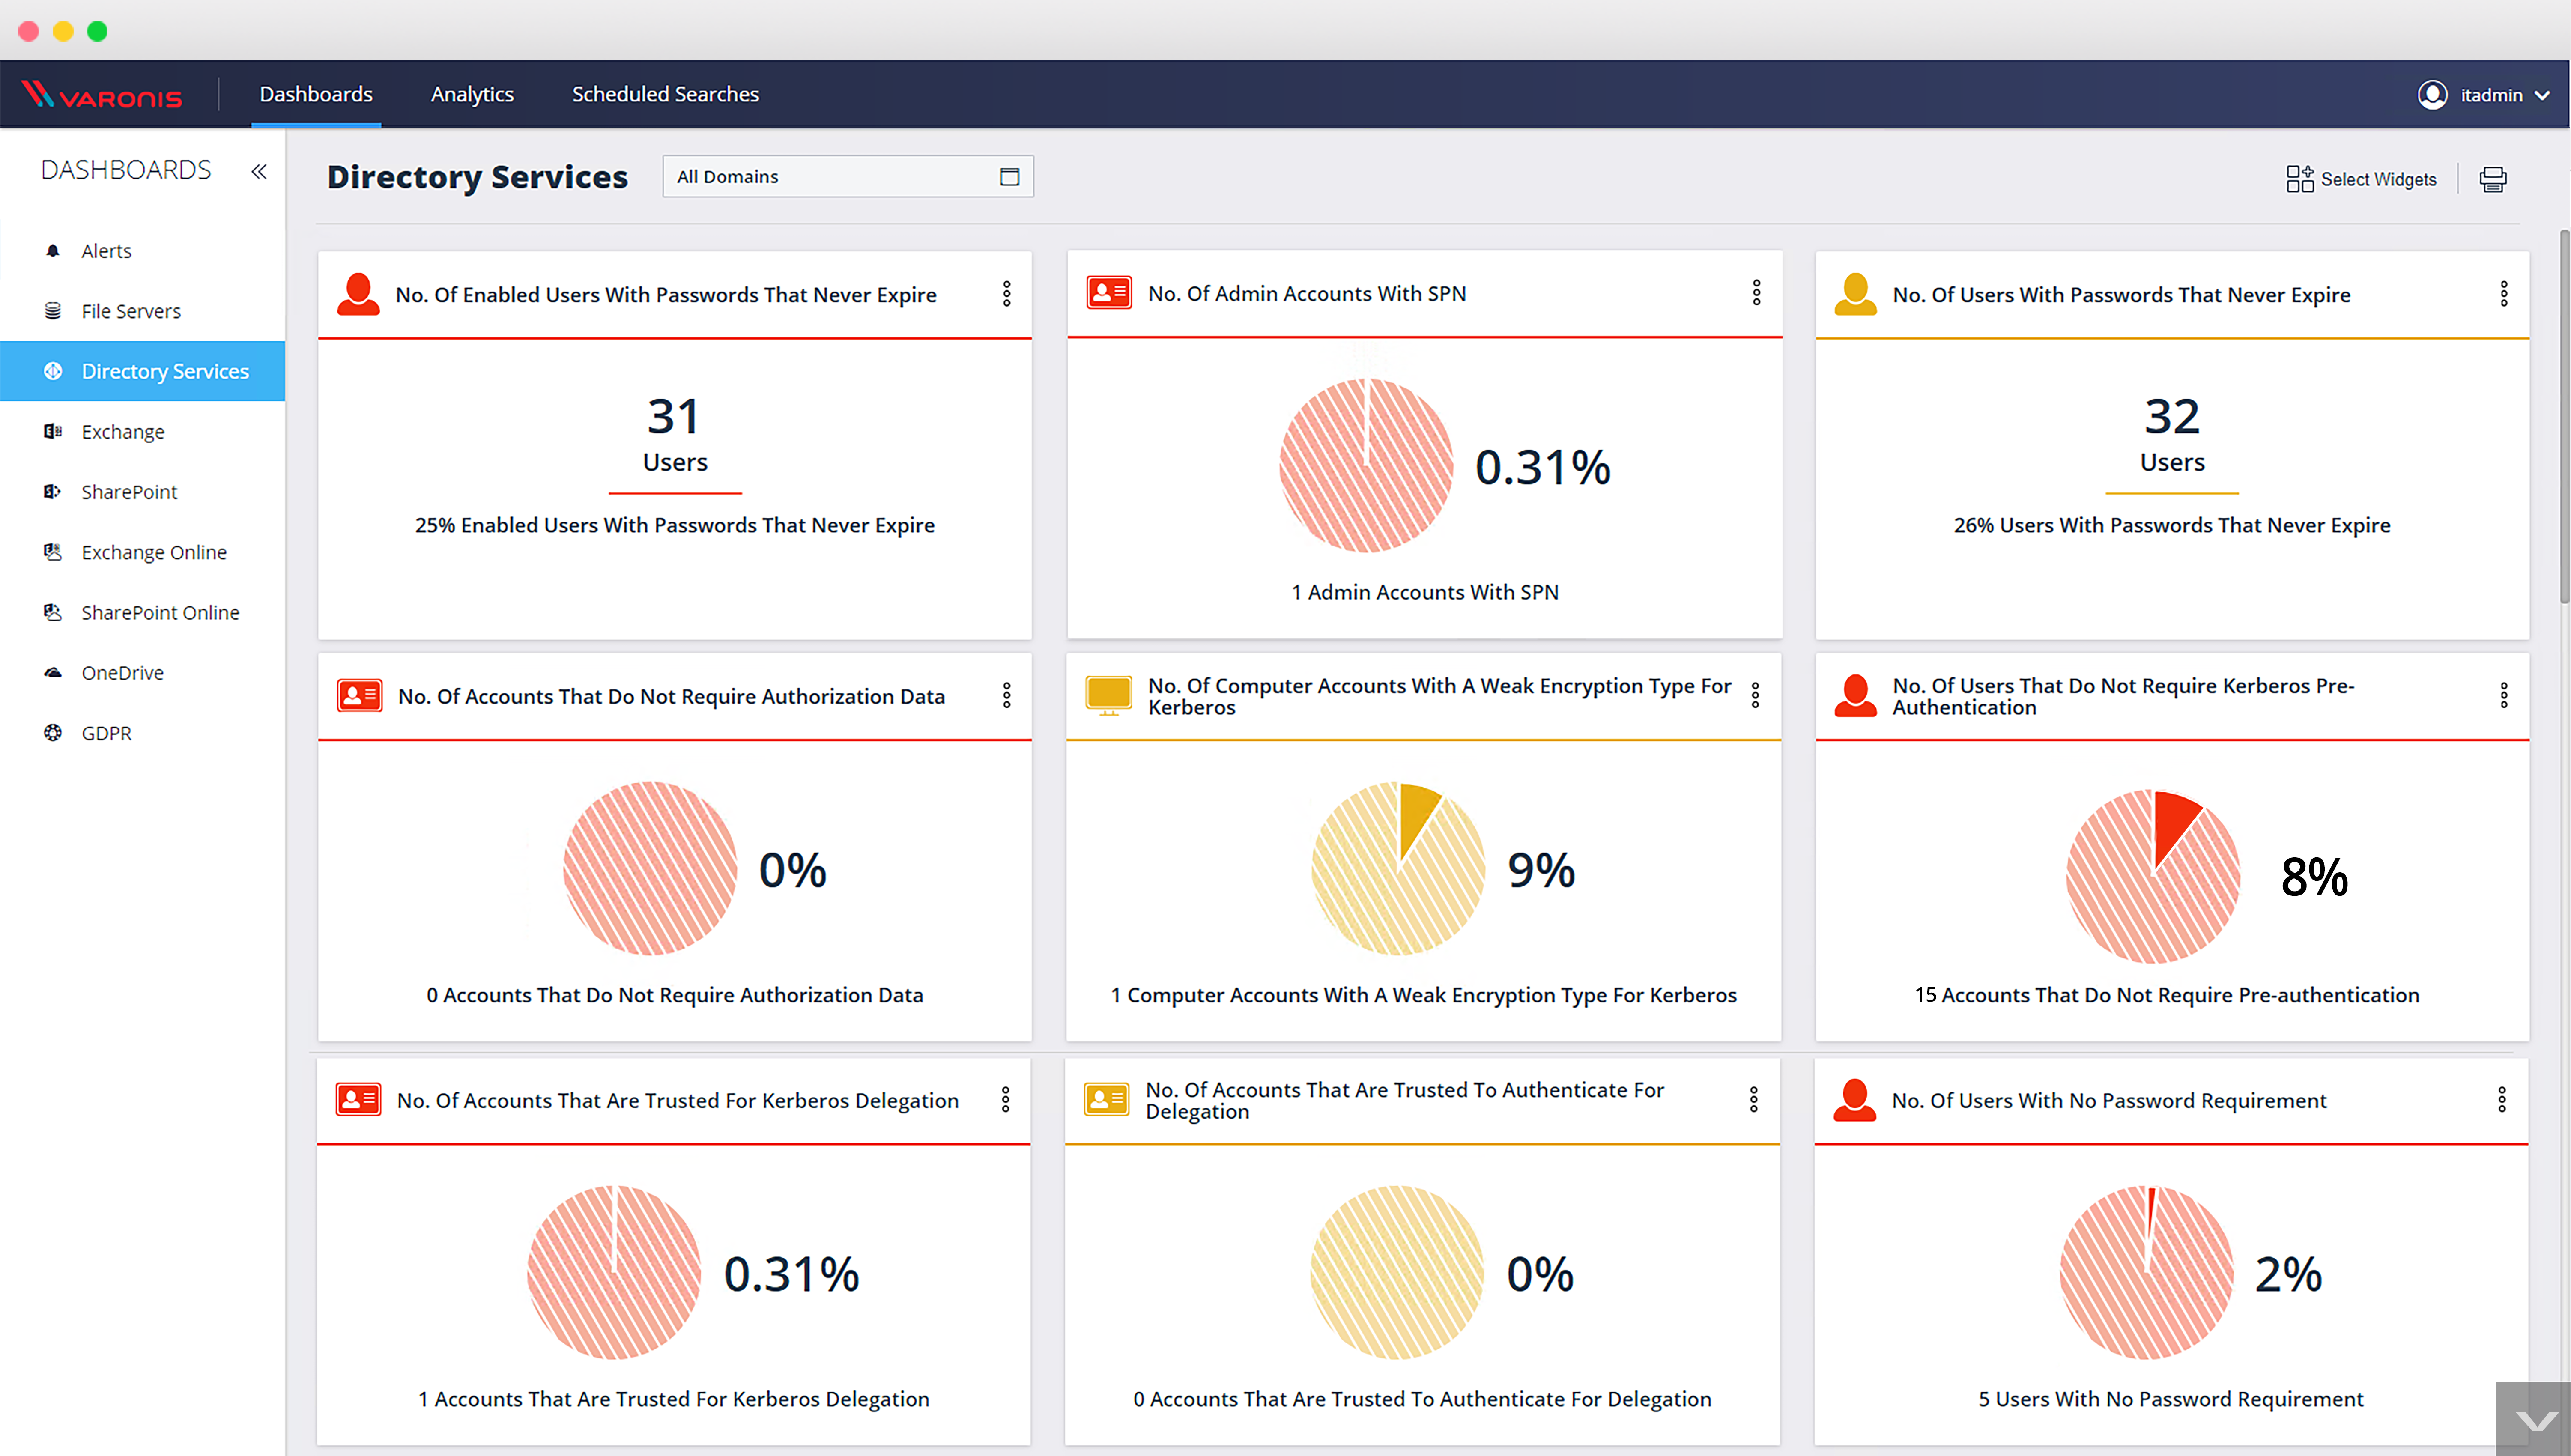
2. إدارة مخاطر الداخل من Varonis

إدارة المخاطر الداخلية من Varonis هي حل أمني مركّز على البيانات يكشف ويمنع التهديدات الداخلية من خلال دمج التحليلات السلوكية، والمراقبة في الوقت الحقيقي، والإصلاح التلقائي. يركز على تحديد الوصول المفرط للبيانات، وسوء استخدام الامتيازات، والنشاطات المشبوهة عبر البيئات السحابية والمحلية.
تشمل الميزات الرئيسية:
- الكشف عن التهديدات بناءً على السلوك: يستخدم مئات النماذج للكشف عن الوصول غير الطبيعي للملفات، وتصعيد الامتيازات، والسلوك غير المعتاد
- المراقبة في الوقت الحقيقي: تتعقب نشاط المستخدم والوصول إلى البيانات بشكل مستمر عبر مجموعة البيانات
- الإصلاح التلقائي: يلغي الأذونات المفرطة ويخفف المخاطر دون تدخل يدوي
- التحقيقات القابلة للبحث: توفر سجلات لأفعال المستخدم لدعم التحقيقات والتدقيق
- إدارة الأذونات: تحدد وتزيل حقوق الوصول غير الضرورية للبيانات على نطاق واسع
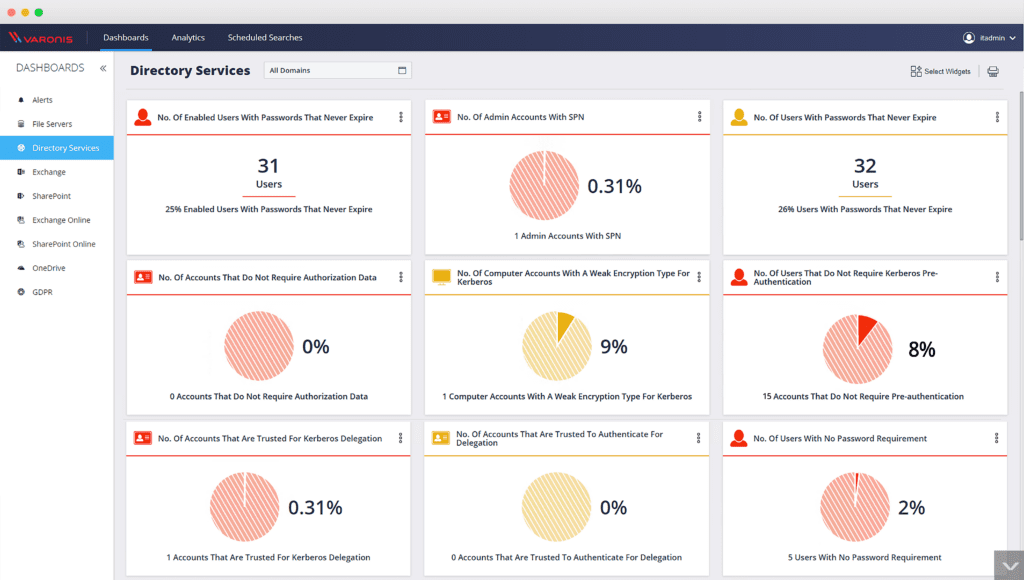
المصدر: إدارة مخاطر فارونيس
3. إدارة التهديدات الداخلية من برووف بوينت

إدارة التهديدات الداخلية من برووف بوينت (ITM) هي حل لحماية البيانات يركز على المستخدم للكشف عن وفحص ومنع فقدان البيانات الناتج عن تصرفات غير مسؤولة أو مخترقة أو خبيثة من قبل الموظفين. يوفر هذا النظام لفرق الأمان رؤية واضحة لنشاط المستخدم، مما يساعد على تحديد السلوكيات المهددة قبل أن تؤدي إلى تعطيل الأعمال.
تشمل الميزات الرئيسية:
- جدول زمني لنشاط المستخدم: يقدم جدولًا زمنيًا مرئيًا لأفعال المستخدم، موضحًا السياق حول الوصول إلى الملفات، وتحركات البيانات، وسلوك النقاط النهائية
- جمع أدلة السلوك: يلتقط إجراءات المستخدم التفصيلية، بما في ذلك لقطات الشاشة الاختيارية، لدعم التحقيقات السريعة والدقيقة
- منع فقدان بيانات نقاط النهاية: يحظر الإجراءات المهددة مثل نقل البيانات عبر USB، وتحميل البيانات إلى السحابة، وعمليات الطباعة، واستخدام البرمجيات غير المصرح بها
- التحكم القائم على المخاطر: يعدل مستويات المراقبة والتنفيذ بناءً على ملفات تعريف المخاطر الفردية للمستخدمين، مما يمكّن من الوقاية الاستباقية
- تصميم يراعي الخصوصية: يدمج الشفافية وضوابط الخصوصية التي تركز على المستخدم لدعم الامتثال وتقليل التحيز
4. كشف التهديدات الداخلية من Teramind
نظام كشف التهديدات من تيرامند هو حل أمني مدفوع بالسلوك يقوم بمراقبة نشاط المستخدمين لاكتشاف التهديدات الداخلية ومنعها والاستجابة لها. يجمع بيانات دقيقة عن نقاط النهاية لبناء معايير سلوكية واكتشاف الانحرافات التي قد تشير إلى نوايا خبيثة أو إهمال أو حسابات مخترقة.
تشمل الميزات الرئيسية:
- المراقبة السلوكية والتحليلات: تتبع نشاط المستخدم لتحديد السلوك الطبيعي وإبراز الشذوذ عبر النقاط النهائية
- تنبيهات التهديدات في الوقت الحقيقي: تصدر تنبيهات فورية بشأن الإجراءات المشبوهة مثل نقل الملفات غير المصرح بها أو الوصول بعد ساعات العمل
- منع فقدان البيانات بشكل تلقائي: يحظر السلوكيات المهددة مع مئات من الاستجابات القابلة للتخصيص، بما في ذلك قيود USB ومرشحات البريد الإلكتروني
- التحكم في الوصول المميز: يقيّد الوصول إلى البيانات بناءً على أدوار المستخدمين، وأوقات الوصول، ومستويات المخاطر لتقليل التعرض الداخلي
- أدوات التحقيق الجنائي: تلتقط جداول زمنية مفصلة، وإجراءات المستخدم، وتسجيلات الشاشة لدعم تحليل الحوادث
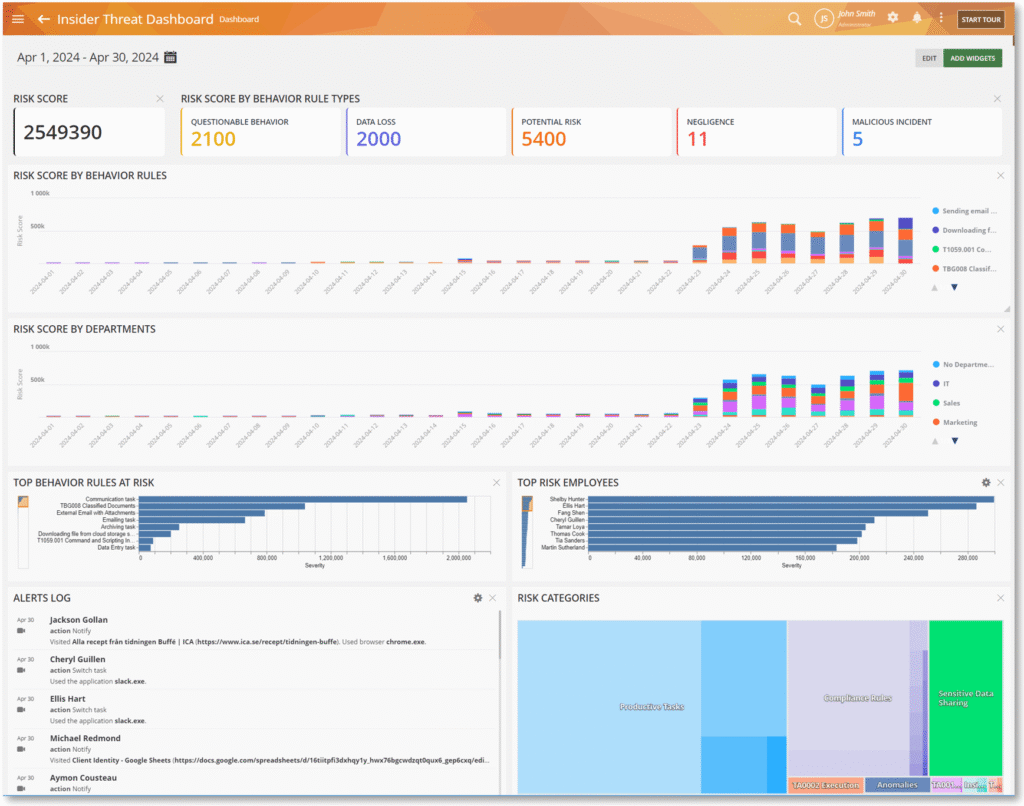
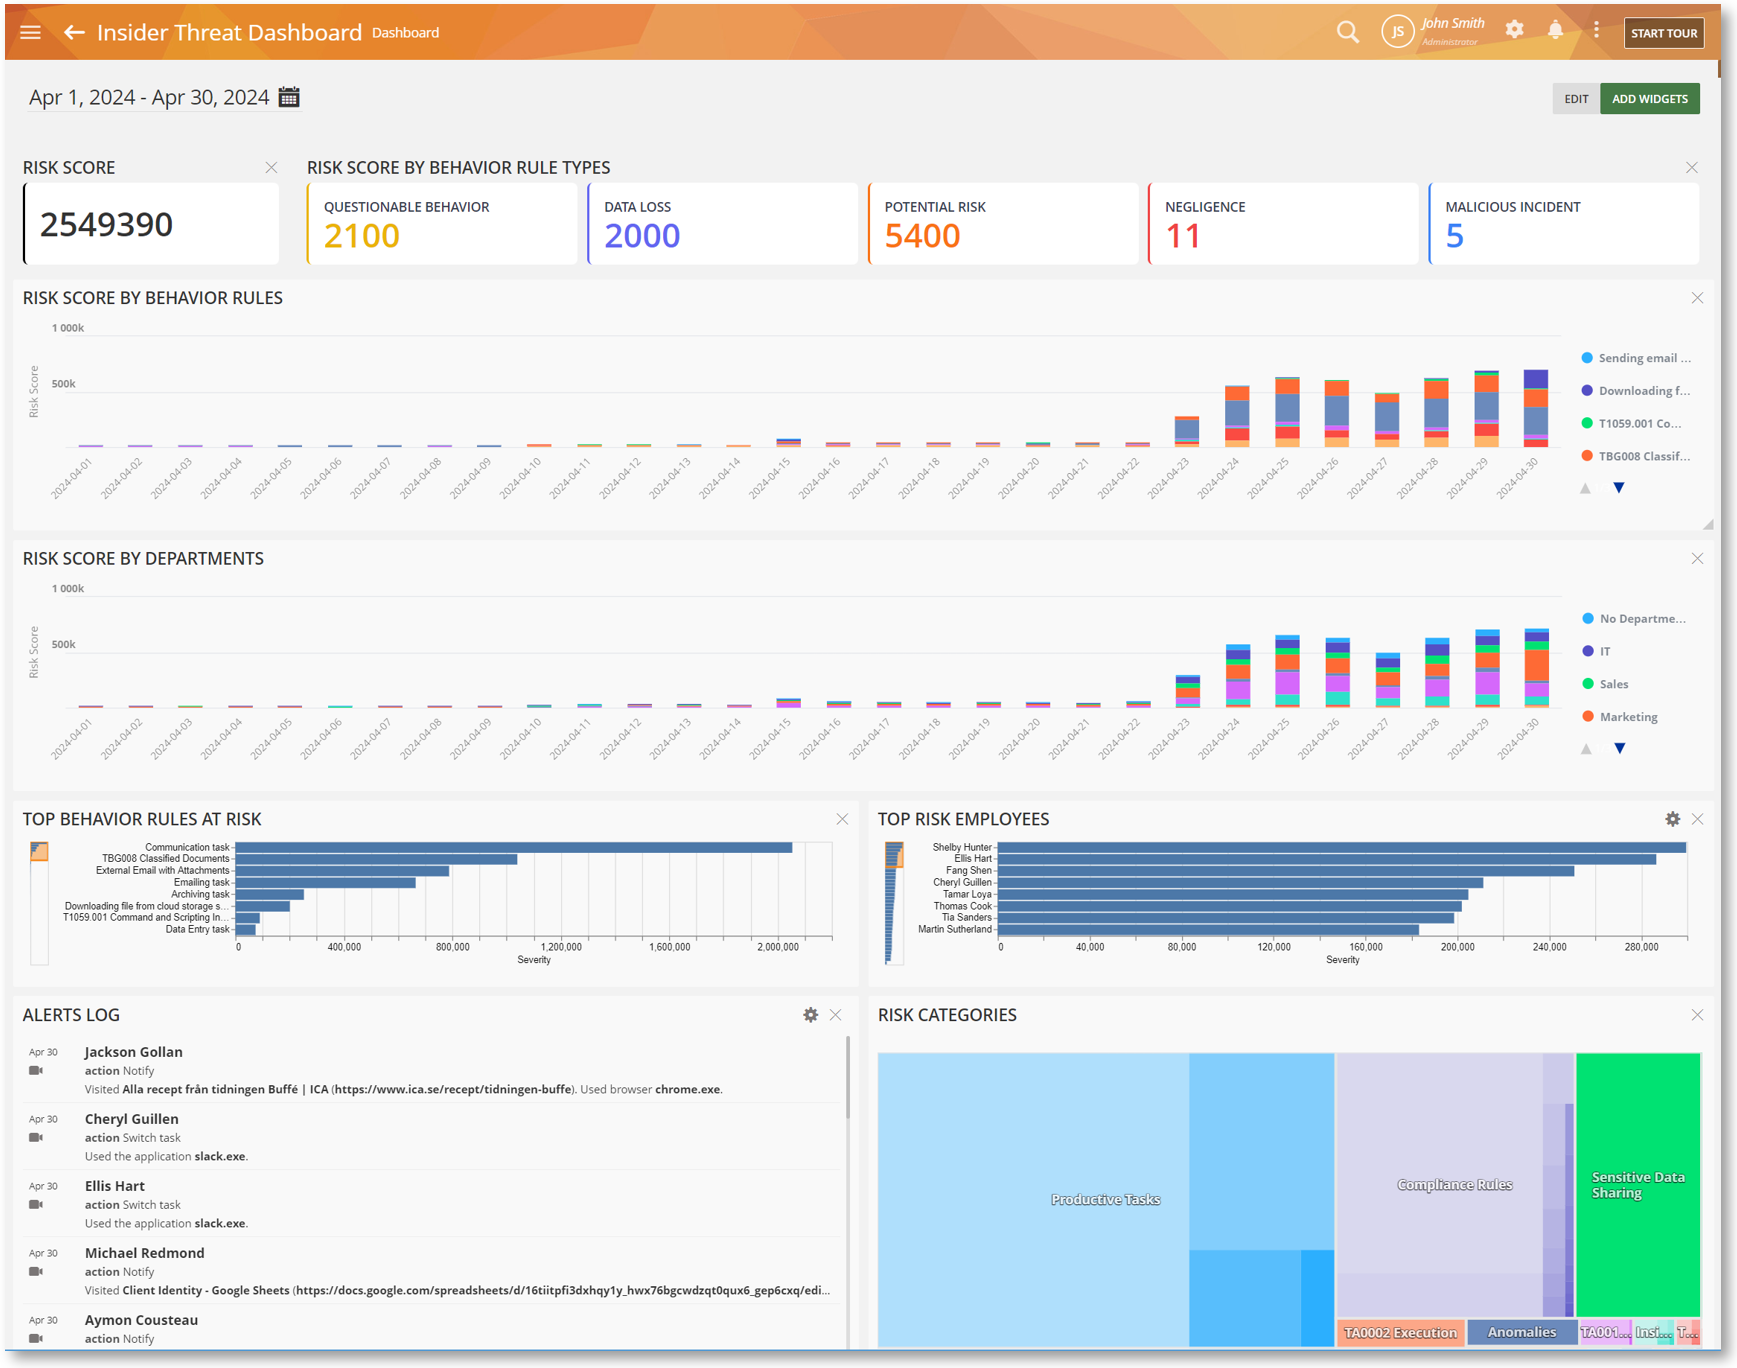
المصدر: تيرامند إنسايدر
5. ميمكاست إنسايدر

إن حل "Mimecast Incydr" هو حل لإدارة المخاطر الداخلية يهدف إلى حماية البيانات الحساسة من الفقدان والسرقة والتسريبات دون التأثير على إنتاجية الموظفين. على عكس أدوات حماية البيانات التقليدية التي تعتمد على السياسات التقييدية، يركز "Incydr" على الرؤية والسياق والاستجابة التلقائية. يقوم بمراقبة نشاط الملفات عبر الأجهزة، والتطبيقات المعتمدة وغير المعتمدة، وأدوات الذكاء الاصطناعي للكشف عن السلوكيات عالية المخاطر.
تشمل الميزات الرئيسية:
- الرؤية في الوقت الحقيقي: يكشف عن تسريبات البيانات، وسرقة الملكية الفكرية، والنشاطات الخطرة للملفات دون الاعتماد على سياسات محددة مسبقًا
- إجراءات الاستجابة الآلية: تصحح السلوك غير الآمن تلقائيًا، وتمنع الأفعال غير المقبولة، وتقوم بتسجيل الحوادث للمتابعة
- تحديد أولويات مخاطر PRISM: يسلط الضوء على المخاطر الداخلية الأكثر أهمية باستخدام الذكاء السلوكي والتحليل السياقي
- مراقبة نشاط الذكاء الاصطناعي التوليدي: تتبع حركة البيانات إلى أدوات الذكاء الاصطناعي التوليدي، مما يمنع التسريبات من خلال النسخ واللصق أو التحميل
- تغطية شاملة: يراقب تعرض البيانات عبر نقاط النهاية، وخدمات السحابة، والتطبيقات المصرح بها وغير المصرح بها
استنتاج
توفر منتجات تهديدات الداخل للمؤسسات قدرات أساسية للكشف عن التهديدات والاستجابة لها التي تنشأ من داخل بيئتها الموثوقة. من خلال دمج المراقبة في الوقت الحقيقي، وتحليل السلوك، والاستجابة الآلية، والتحقيق الجنائي، تساعد هذه الحلول فرق الأمن في إدارة المخاطر الداخلية المعقدة. مع استمرار تطور تهديدات الداخل، المدفوعة بالعمل عن بُعد، واعتماد السحابة، وزيادة تنقل البيانات، لم يعد وجود أدوات مخصصة لمراقبة والتحكم في سلوك الداخل خيارًا.
تعلم المزيد عن إكزابييم
تعرف على منصة Exabeam ووسع معرفتك في أمن المعلومات من خلال مجموعتنا من الأوراق البيضاء، البودكاست، الندوات، والمزيد.